



DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

Специалисты раскрыли детали восьмилетней уязвимости в ядре Linux. По их словам, баг не менее опасен, чем известная всем дыра Dirty Pipe, получившая 7,8 балла по шкале CVSS и затрагивающая Unix-конвейер (pipeline).

Новая брешь называется DirtyCred (идентификатор — CVE-2022-2588), ее описали специалисты Северо-Западного университета. С помощью уязвимости злоумышленник может повысить свои права до максимального уровня.

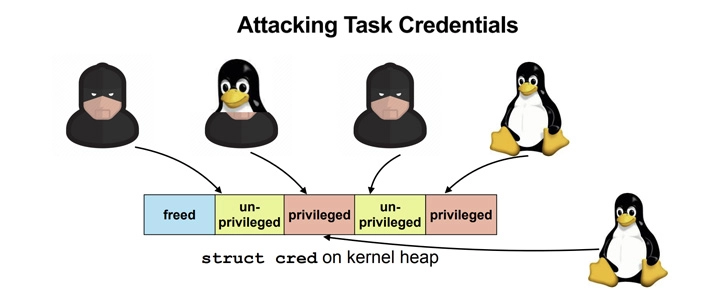
«DirtyCred представляет собой концепцию эксплуатации на уровне ядра, которая позволяет повысить права благодаря замене непривилегированных учетных данных на привилегированные. DirtyCred использует механизм повторного использования памяти», — подчеркивают исследователи.

Потенциальная атака может развиваться в три этапа:

  1. Освобождаем с помощью эксплойта используемые непривилегированные учетные данные.
  2. Выделяем в свободной памяти привилегированные учетные данные (задействуется процесс с высокими правами вроде su, mount или sshd).
  3. Действуем в качестве пользователя с высокими привилегиями.

Новый вектор атаки, по словам специалистов, выводит принцип Dirty Pipe на новый уровень: соответствующий эксплойт может отработать на любой версии затронутого ядра.


«Во-первых, найденный способ эксплуатации не привязан к конкретной уязвимости, он позволяет задействовать любую подобную брешь для вектора Dirty Pipe. Во-вторых, наш метод даже может выбраться за пределы контейнера, чего не дано той же Dirty Pipe», — объясняют специалисты.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru