



Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Разработчики браузера DuckDuckGo сообщили, что программа будет блокировать сторонние скрипты Microsoft, используемые для отслеживания действий пользователей в Сети. Ранее эти трекеры игнорировались из-за соглашения между двумя компаниями.

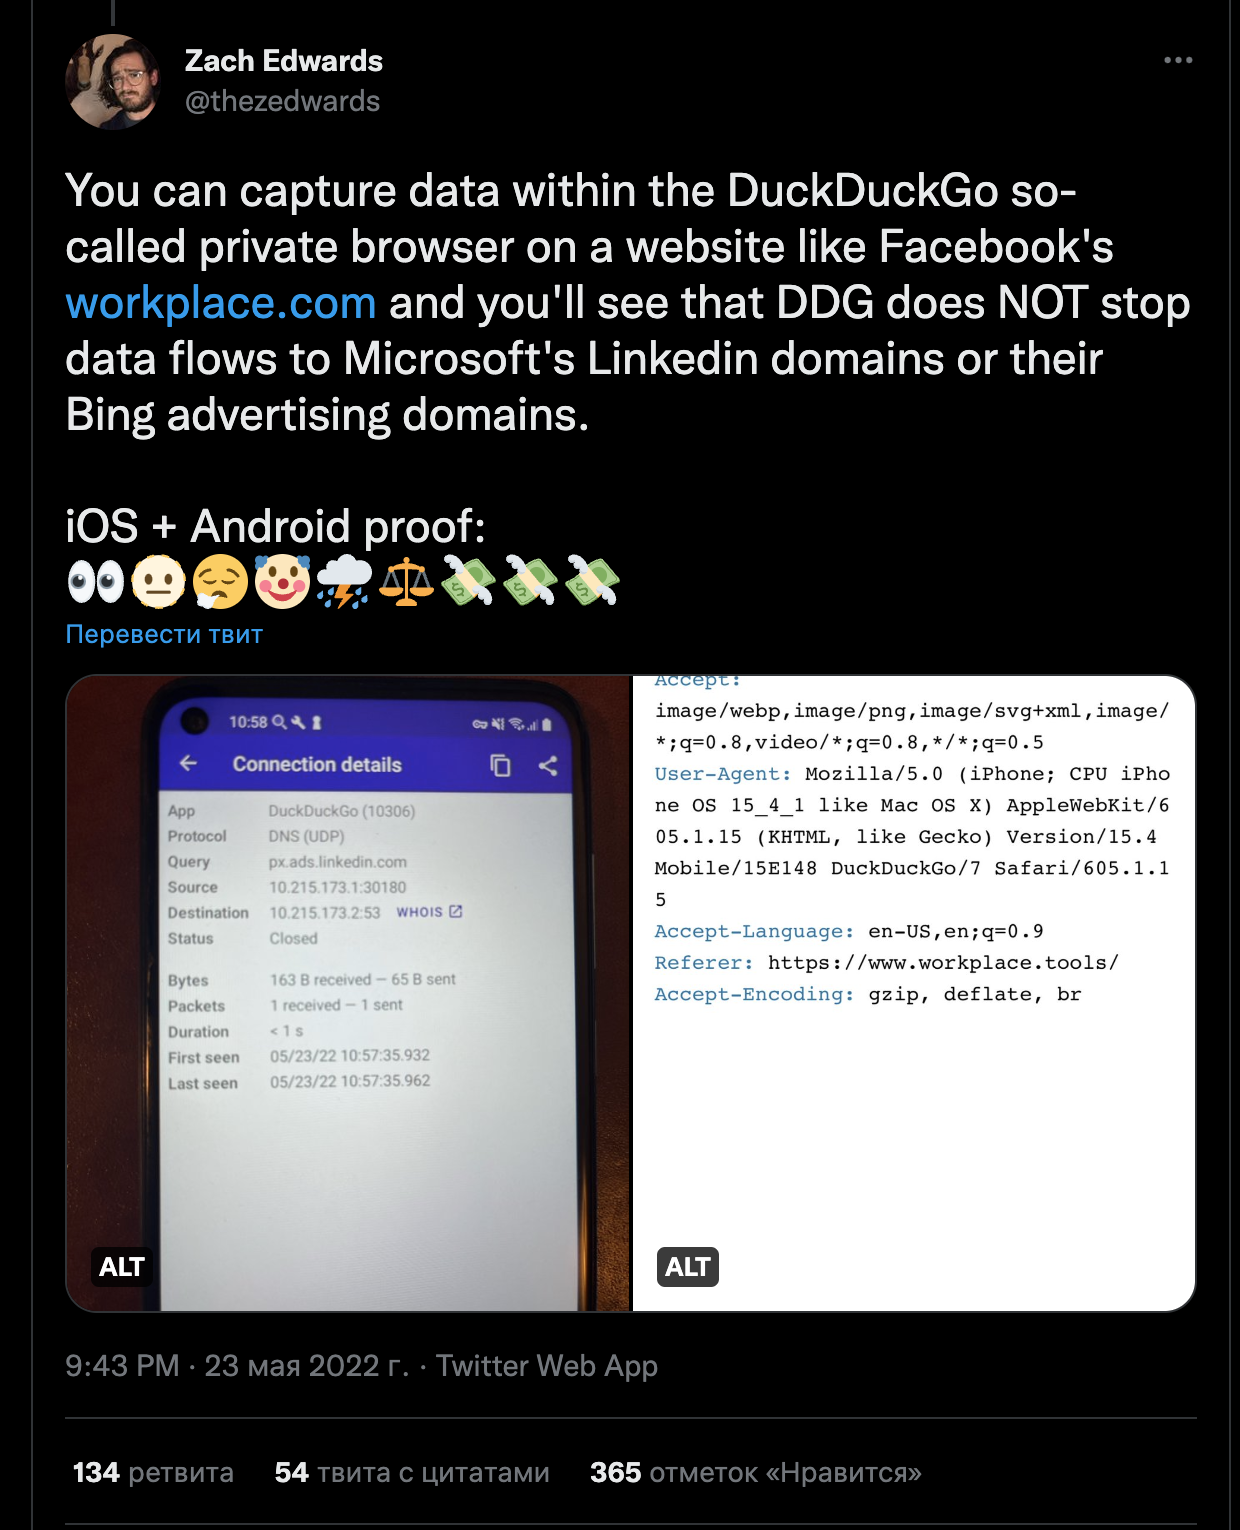
Скорее всего, авторы интернет-обозревателя и одноимённой поисковой системы учли шквал критики в мае, когда пользователи жаловались на попустительство DuckDuckGo в отношении Microsoft.

Веб-сёрферов, конечно, можно понять, учитывая, что браузер DuckDuckGo позиционировался как отличное средство блокировки различных трекеров в Сети. За это даже отвечает отдельная функция — Tracker Radar.

Интересно, что исследователь в области кибербезопасности Зак Эдвардс был одним из первых, кто обратил внимание на отсутствие блокировки скриптов отслеживания Microsoft в браузере DuckDuckGo.


Теперь разработчики решили исправиться и объявили, что трекеры Microsoft в мобильной версии интернет-обозревателя DuckDuckGo Privacy Browser (iOS / Android), а также при работе расширения DuckDuckGo Privacy Essentials (Chrome, Firefox, Safari, Edge и Opera) будут корректно блокироваться.

«Недавно мы получили обратную связь от пользователей и прекрасно понимаем, что в какой-то степени не смогли соответствовать их ожиданиям. Поэтому сегодня мы представляем более качественную защиту от отслеживания в Сети», — объясняет Гэбриэл Уайнберг, глава DuckDuckGo.

Таким образом, браузер будет блокировать скрипты со следующих доменов. В общей сумме их 12:

  • adnxs.com
  • adnxs-simple.com
  • adsymptotic.com
  • adv-cloudfilse.azureedge.net
  • app-fnsp-matomo-analytics-prod.azurewebsites.net
  • azure.com
  • azure.net
  • bing.com
  • cdnnwlive.azureedge.net
  • clarity.ms
  • dynamics.com
  • fp-cdn.azureedge.net
  • licdn.com
  • linkedin.com
  • live-tfs-omnilytics.azurewebsites.net
  • msecnd.net
  • nlo-stl-web.azureedge.net
  • nuance.com
  • pestcontrol-uc1.azureedge.net
  • sdtagging.azureedge.net
  • serviceschipotlecom.trafficmanager.net

Уайнберг также сообщил о запуске специальной страницы, посвящённой вопросам блокирования трекеров. Со списком заблокированных скриптов можно ознакомиться на GitHub.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru