



Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Защитная функция Smart App Control (SAC), реализованная в Windows 11, теперь может блокировать отдельные типы файлов, которые в последнее время использовались в фишинговых кампаниях. Напомним, что задача Smart App Control — мешать работе киберугроз на уровне процессов.

«Функция Smart App Control в Windows 11 блокирует файлы с расширениями ISO и LNK, которые помечены “Mark Of The Web“ — по аналогии с макросами в документах», — пишет в твите Дэвид Уэстон, отвечающий в Microsoft за безопасность ОС.

Кстати, интересно, что буквально на днях исследователи из Proofpoint писали про новые кампании киберпреступников, которые научились обходить пометку “Mark Of The Web“ и блокировку макросов, доставляя вредоносные документы в контейнерах: IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).

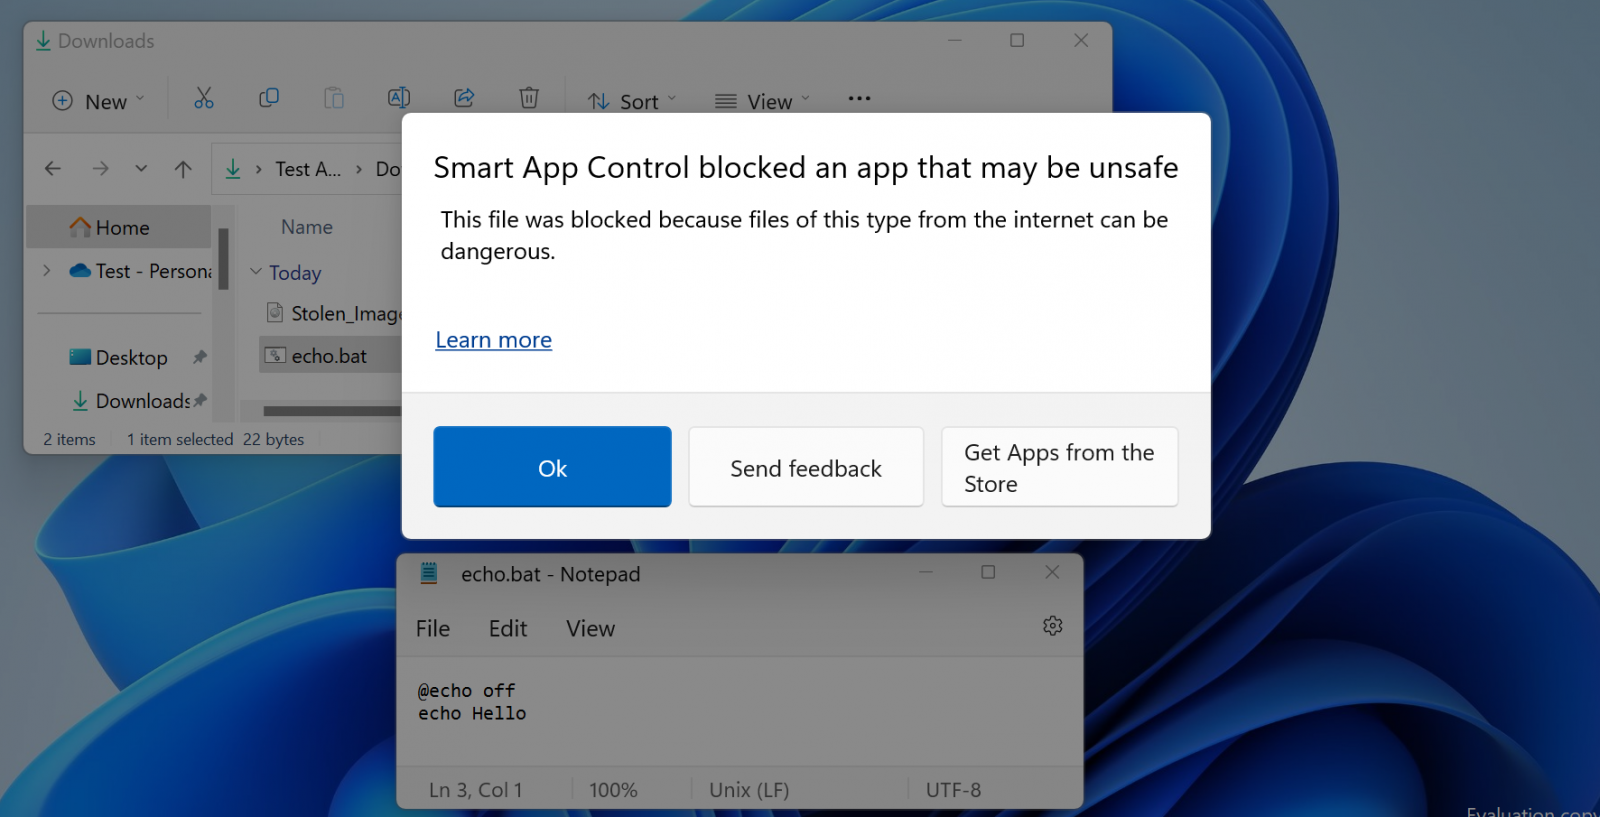
При блокировке потенциально опасного файла SAC выведет на передний план диалоговое окно со следующим сообщением:

«Smart App Control заблокировала приложение, которое может навредить устройству. Причина блокировки в потенциальной опасности файлов, загруженных из интернета».


Специалист по кибербезопасности Уилл Дорманн отметил, что SAC автоматически блокирует запуск подозрительных файлов IMG, VHD и VHDX. В BleepingComputer к этому списку добавили .appref-ms, .bat, .cmd, .chm, .cpl, .js, .jse, .msc, .msp, .reg, .vbe, .vbs и .wsf.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru