



Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Киберпреступники встраивают документы Office с активированными макросами в файлы контейнеров (архивы, образы дисков), что позволяет им обходить недавно реализованный механизм блокировки макросов в Microsoft Office.

Напомним, что изначально корпорация из Редмонда представила функцию блокировки макросов в феврале. Задача новой «фичи» — затруднить активацию потенциально опасного содержимого в загруженных из Сети документах.

Именно макросами часто пользуются злоумышленники в фишинговых атаках и для доставки вредоносных программ, поэтому в 2016 году Microsoft решила предоставить в Office 2013 возможность блокировать макросы.

Поскольку фишеры начали использовать социальную инженерию и другие уловки, с помощью которых заставляли пользователя активировать макросы, Microsoft пошла ещё дальше и заблокировать их по умолчанию. И хоть сначала ходили разговоры об отказе от этой идеи, корпорация все же начала реализовывать задуманное.

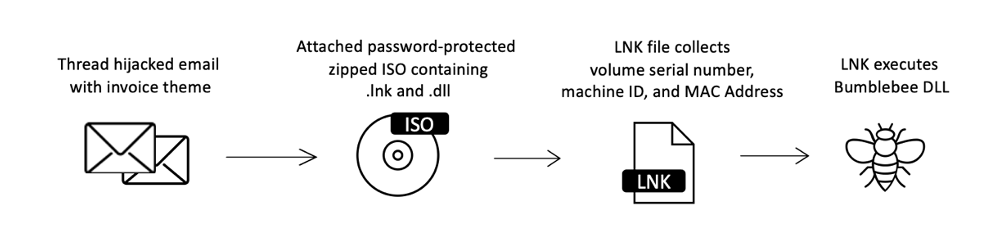
Как выяснили специалисты Proofpoint, у киберпреступников нашелся ответ на действия Microsoft: они начали доставлять вредоносные документы Office внутри файлов-контейнеров — IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).


«При загрузке файлов в формате ISO, RAR и т. п. из Сети им присвоят атрибут MOTW (“Mark Of The Web”), однако у документов, находящихся внутри, такого атрибута уже не будет», — пишут исследователи.

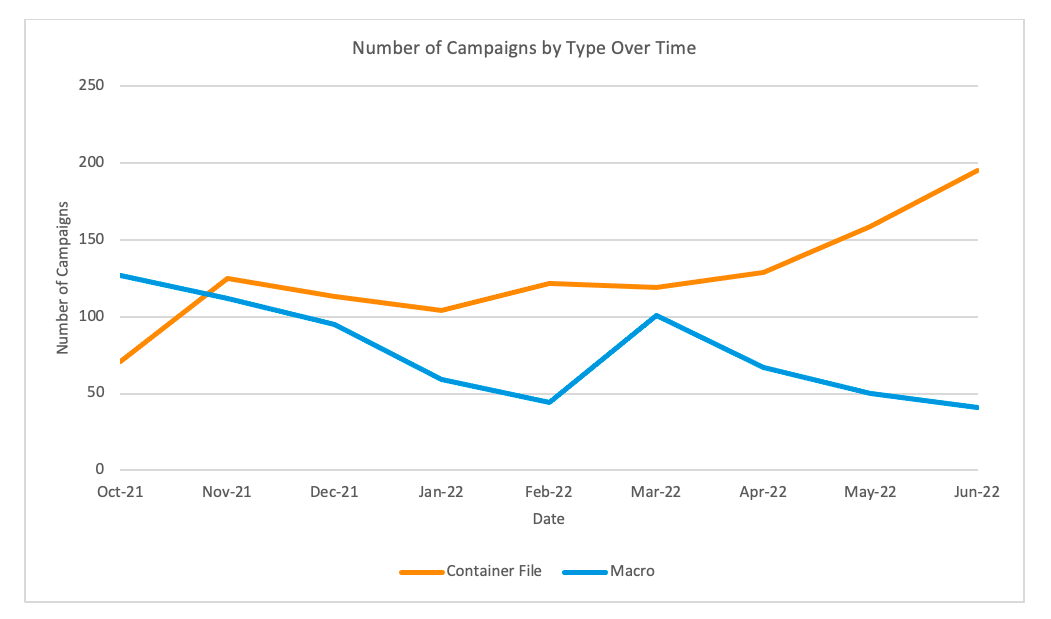
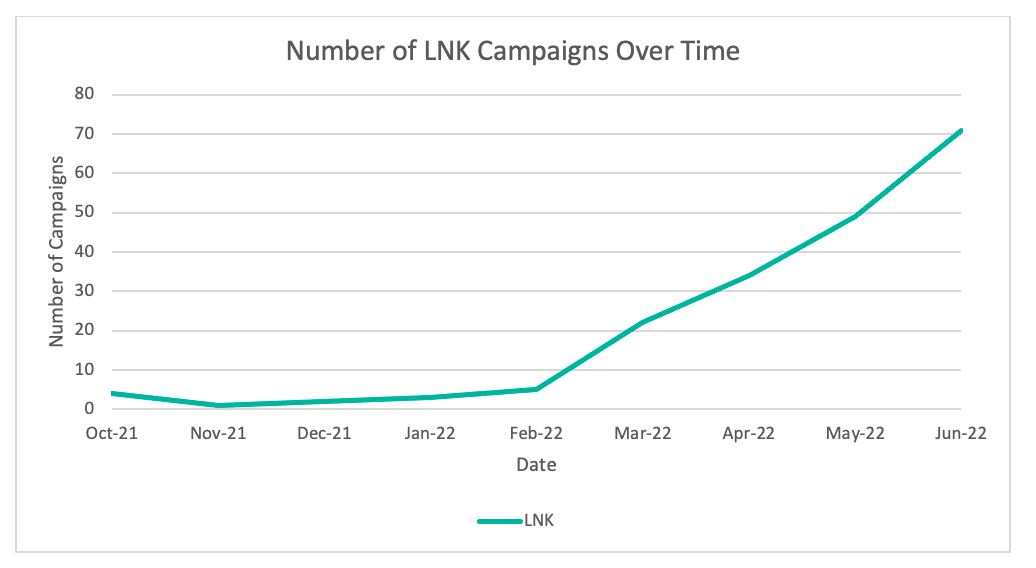
Пользователю все равно придется активировать макросы, однако система уже не будет рассматривать документ как загруженный из Сети файл, что, само собой, понизит уровень защиты. В период между октябрем 2021 года и июнем 2022-го Proofpoint зафиксировала рост интереса злоумышленников к файлам формата ISO, RAR и LNK. Например, ярлыки с октября стали встречаться в атаках на 1675% чаще.

Подпишитесь на новости

macOS 27 запустили на ноутбуке со Snapdragon, для загрузки пока нужен Mac

Разработчик Мигель C запустил macOS 27 на Asus Zenbook A16 с процессором Snapdragon X2 Elite. Проект получил название Snapintosh. Правда, превращение Windows-ноутбука в Mac пока требует настоящего яблочного компьютера при каждой загрузке.

Инструменты автор опубликовал в репозитории Snapintosh. Поддерживается только Asus Zenbook A16 UX3607OA с чипом X2E-96-100: настройки аппаратуры привязаны к конкретной модели.

Система использует стандартное ядро macOS и слой совместимости на базе гипервизора. Уже работают встроенный NVMe-накопитель, клавиатура, тачпад и аппаратное ускорение графики Adreno через Metal.


Список недостающего тоже внушительный: нет звука, Bluetooth, камеры, сна и поддержки внешних мониторов. Подключение к Wi-Fi проверено через вспомогательный механизм с участием Mac, а обычное подключение из меню macOS пока не работает.

Для запуска нужен компьютер Apple с macOS 27, соединённый с Asus по USB-C. Через него передаются компоненты загрузки и выполняются служебные операции. Самостоятельно включиться и загрузить систему ноутбук пока не может.

Автор предупреждает и о риске потери данных: установка меняет разделы внутреннего SSD, а ошибка способна повредить в том числе Windows.

RSS: Новости на портале Anti-Malware.ru