


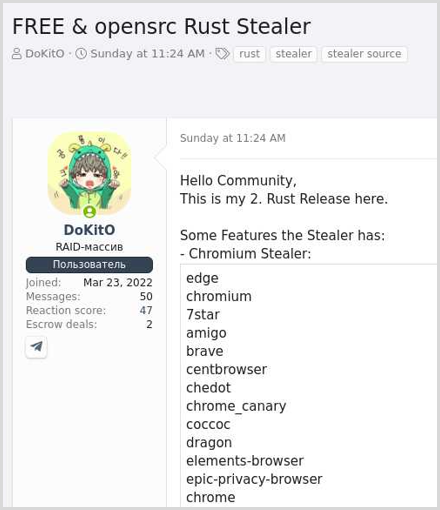

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

На хакерских форумах всплыл исходный код Rust-инфостилера Luca Stealer

Исходный код одного из вредоносов, крадущих информацию жертвы, всплыл на хакерских форумах. Как отметили исследователи, зловред, написанный на Rust, уже вовсю используется в реальных кибератаках.

Автор вредоносной программы утверждает, что создал ее всего за шесть часов. При этом на VirusTotal у нее довольно низкий процент детектирования (22), что позволяет говорить о грамотно подобранных функциях маскировки злонамеренной активности.


Поскольку софт написан на Rust, кросс-платформенном языке, его операторы могут атаковать разные операционные системы. Тем не менее в текущем виде вредонос используется для поражения исключительно Windows.

Специалисты компании Cyble назвали новый зловред “Luca Stealer”. Исходя из анализа, он оснащен стандартным для этого типа вредоносов набором функциональности.

При запуске Luca Stealer пытается вытащить данные из браузеров, основанных на Chromium. Там, как правило, могут храниться учетные данные, информация банковских карт и cookies. Помимо этого, злонамеренный софт пытается атаковать «холодные» и «горячие» криптобумажники, реализованные в виде аддонов для браузера, а также аккаунты Steam, Discord-токены, учетки Ubisoft Play и др.

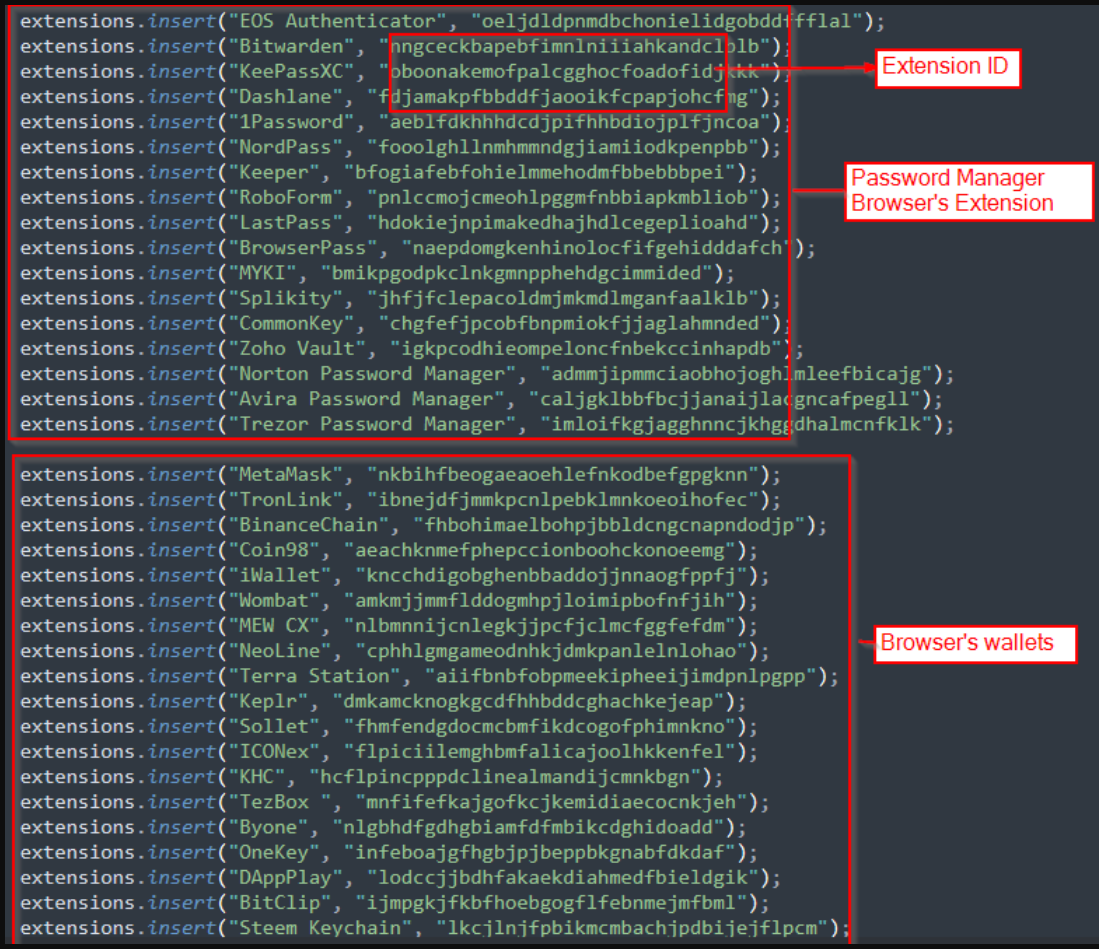
Но есть и кое-что, отличающее Luca Stealer от похожих вредоносов: его основная цель — менеджеры паролей, установленные как расширения для браузеров. Rust-зловред ворует локально сохраненные логины и пароли из 17 подобных программ.


Кроме того, Luca Stealer может снимать скриншоты, сохраняя их в формате PNG, и отправлять их операторам. Однако где-то автор программы допустил и промах: например, вредоносный софт лишен возможности подменять данные в буфере обмена.

Эксперты предупреждают, что злоумышленники могут легко портировать Luca Stealer на Linux и macOS, поэтому нам, вероятно, стоит ждать атак вредоноса и на эти системы.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru