



CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

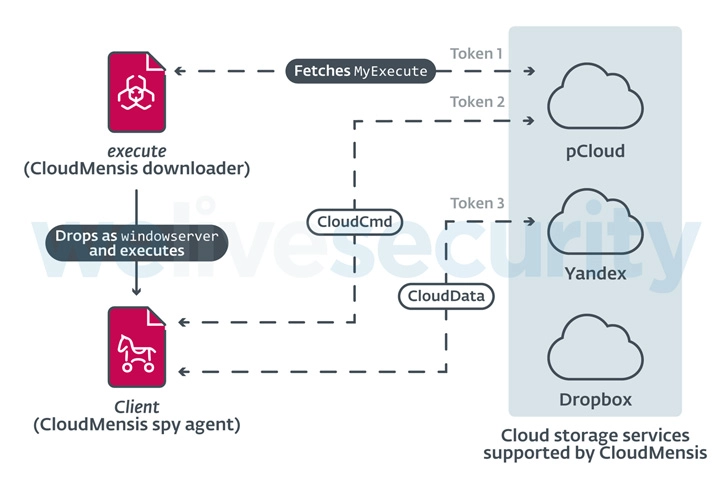
Специалисты словацкой антивирусной компании ESET рассказали о шпионской программе, созданной специально для атак на пользователей macOS. Ранее этот вредонос нигде не упоминался. Шпионский софт получил имя CloudMensis, его отличает использование облачных хранилищ pCloud, Yandex Disk и Dropbox для получения команд от оператора и загрузки файлов.

«Функциональные возможности шпиона ясно дают понять, что задача злоумышленников — собрать побольше информации. Зловред крадет документы, фиксирует нажатия клавиш и снимает скриншоты», — объясняют в ESET.

CloudMensis написан на Objective-C и впервые был обнаружен в апреле 2022 года. Интересно, что авторы шпиона заточили свое детище как под Mac-устройства, работающие на процессорах Intel, так и под собственный CPU Apple — M1. Изначальный вектор заражения жертв на данный момент неизвестен.

В ходе атак, за которыми наблюдала ESET, использовалась некая брешь для выполнения кода и повышения прав до уровня администратора. Именно так запускался первый пейлоад, который выполнял уже вторую вредоносную нагрузку, хранящуюся в pCloud.


Кроме того, изначальный загрузчик задействует эксплойты для старых уязвимостей обхода песочницы Safari и повышения привилегий. Поскольку эти бреши устранили ещё в 2017 году, шпион мог все это время оставаться вне поля зрения экспертов.

Вредоносная программа также обходит защитные механизмы macOS, контролирующие права доступа к определенным директориям. Для этого используется баг CVE-2020-9934, о котором стало известно в 2020 году.

Шпионский софт может получать список запущенных процессов, запускать шелл-команды и другие пейлоады, а также составлять список файлов, хранящихся на подключенных накопителях.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru