



Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Эксперты Defiant (владелец защитных решений Wordfence) фиксируют резкий рост сканов, нацеленных на эксплойт непропатченной уязвимости в плагине Kaswara Modern WPBakery Page Builder Addons. Попытки атаки замечены почти на 1,6 млн WordPress-сайтов; большинству угроза не страшна, но владельцам лучше заблокировать IP-адреса атакующих.

Уязвимость, о которой идет речь (CVE-2021-24284, 9,8 балла CVSS), позволяет без аутентификации внедрить на страницы сайта вредоносный JavaScript и захватить контроль над площадкой. Причиной появления проблемы является отсутствие проверки файлов, загружаемых через AJAX-запрос uploadFontIcon.

Набор аддонов Kaswara для WPBakery Page Builder (ранее Visual Composer) не обновляется — проект был заброшен автором, и патча для опасной дыры во всех сборках не будет. По данным Wordfence, уязвимый плагин установлен на 1000+ охраняемых ею сайтов; суммарное число установок в интернете может составлять от четырех до восьми тысяч.

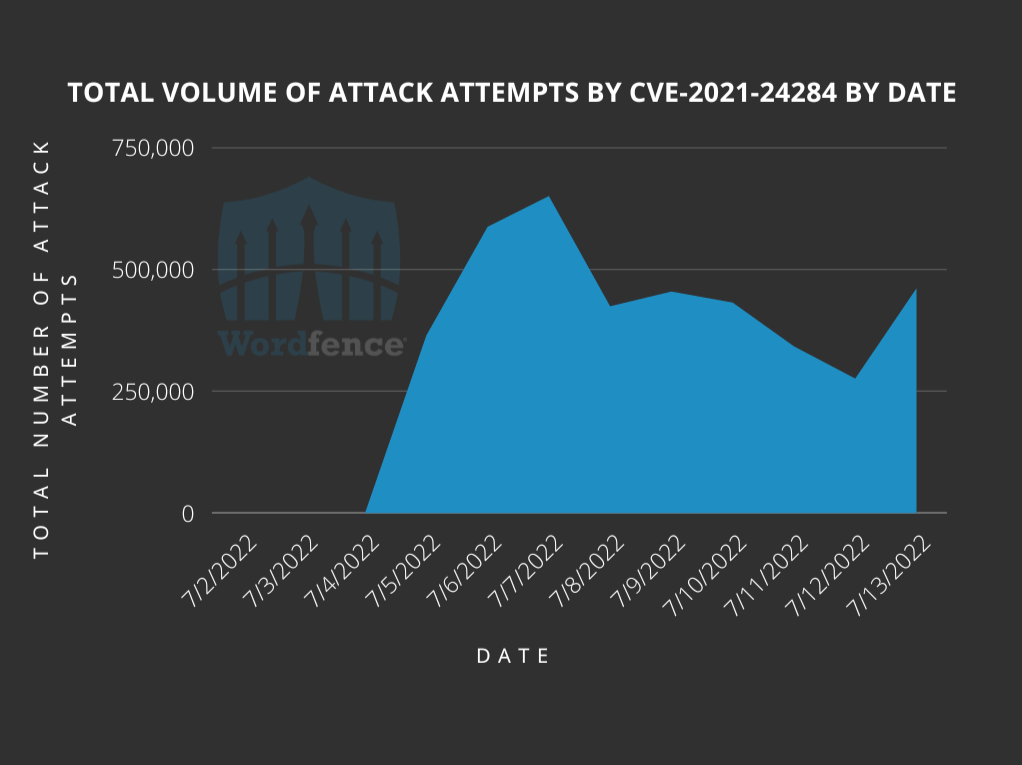
Согласно телеметрии, атаки в рамках данной эксплойт-кампании начались 4 июля. Эксперты в среднем фиксируют 443 868 попыток в сутки по своей клиентской базе.


Злоумышленники отправляют запросы POST к wp-admin/admin-ajax/php, пытаясь загрузить архивный файл (ZIP) с вредоносным PHP-сценарием. В случае успеха происходит загрузка трояна NDSW, внедряющего редирект-код во все JavaScript-файлы на сайте; в результате легитимная площадка начинает автоматом перенаправлять посетителей на фишинговые либо зараженные веб-страницы.

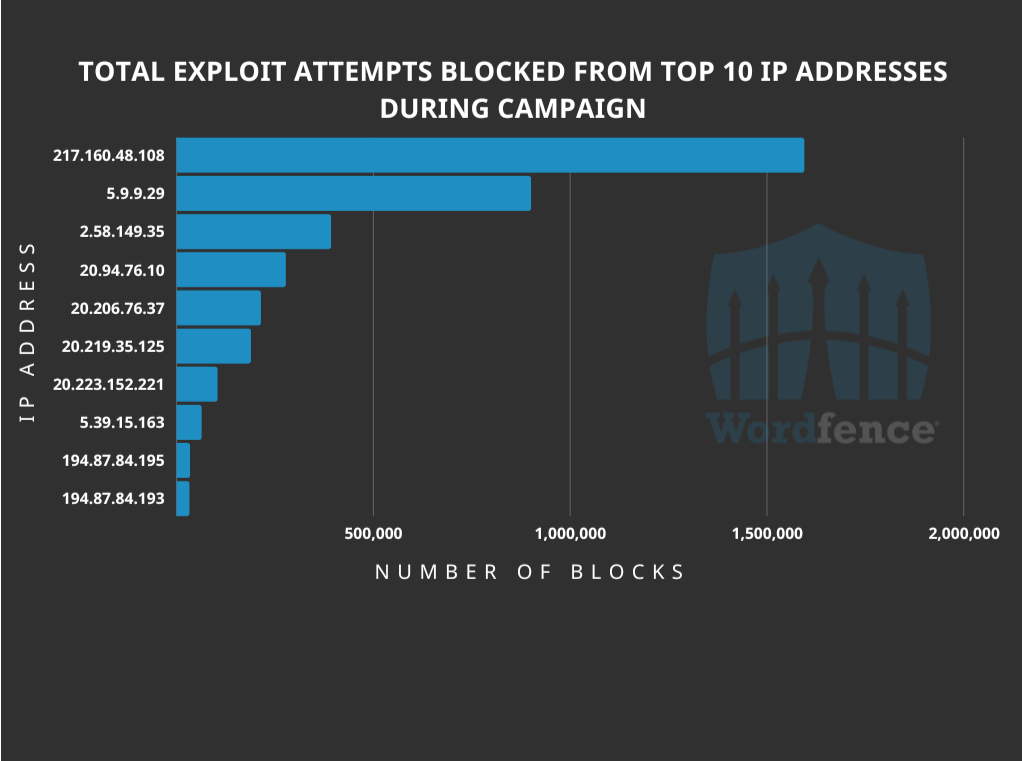
В ходе текущих атак наблюдатели насчитали 10 215 IP-адресов, с которых исходят вредоносные запросы. Некоторые из них создают очень плотный поток (список топ-10 по активности приведен в блог-записи Wordfence).


Признаком заражения является событие загрузки a57bze8931.zip, inject.zip, king_zip.zip, null.zip, plugin.zip либо [xxx]_young.zip, а также наличие строки ;if(ndsw== в JavaScript-файлах сайта. Пользователям Kaswara Modern WPBakery Page Builder Addons рекомендуется незамедлительно удалить плагин, остальным владельцам WordPress-сайтов — внести в блоклист агрессивные «айпишники».

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru