



Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Эксперты BleepingComputer предупреждают о появлении нового шифровальщика, нацеленного на корпоративные сети. Операторы 0mega применяют схему двойного шантажа, угрожая опубликовать украденные документы в случае неуплаты выкупа.

По имеющимся данным, новая вымогательская кампания была запущена во второй половине мая. Результатов анализа семплов пока нет; на настоящий момент известно лишь, что вредонос добавляет к имени зашифрованных файлов расширение .0mega и оставляет на машинах записку DECRYPT-FILES.txt.

Текст в этом файле персонализирован и содержит имя жертвы и перечень типов данных, украденных в ходе атаки. Иногда злоумышленники обещают слить информацию об инциденте бизнес-партнерам и коллегам пострадавшей компании, если та откажется платить.

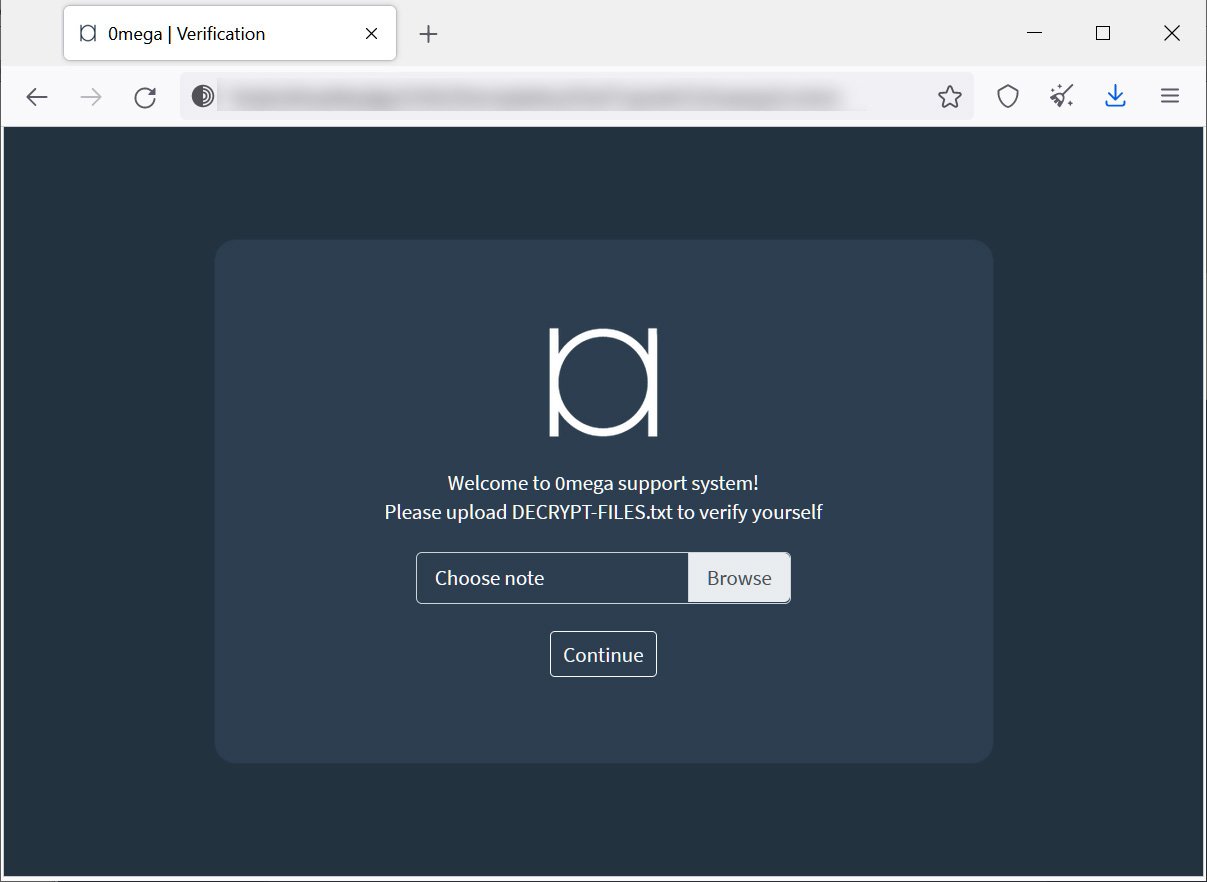
В записке также приведена ссылка на сайт для приема платежей и ведения переговоров в сети Tor. Для входа жертва должна загрузить файл с требованием выкупа: в него включен закодированный по base64 BLOB-объект — уникальный идентификатор.


В разделе утечек на onion-сайте 0mega в настоящее время числится одна жертва — компания-специалист по ремонту электронного оборудования, у которой в мае украли 152 Гбайт данных. Недавно в этом списке появилось еще одно имя, но его быстро сняли: по всей видимости, новая жертва заражения согласилась платить.

Недавно стало известно о еще одном прибавлении в полку шифровальщиков: в атаках на QNAP NAS был обнаружен новобранец Checkmate. Остается надеяться, что авторы новоиспеченных зловредов допустили ошибки, неизбежные при столь высоких темпах вооружения, и эксперты быстро их отыщут и создадут бесплатные декрипторы в помощь жертвам вымогательских атак. В любом случае потенциальным мишеням рекомендуется позаботиться о создании бэкапов и актуализации наличного софта.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru