



Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Эксперты BleepingComputer предупреждают о появлении нового шифровальщика, нацеленного на корпоративные сети. Операторы 0mega применяют схему двойного шантажа, угрожая опубликовать украденные документы в случае неуплаты выкупа.

По имеющимся данным, новая вымогательская кампания была запущена во второй половине мая. Результатов анализа семплов пока нет; на настоящий момент известно лишь, что вредонос добавляет к имени зашифрованных файлов расширение .0mega и оставляет на машинах записку DECRYPT-FILES.txt.

Текст в этом файле персонализирован и содержит имя жертвы и перечень типов данных, украденных в ходе атаки. Иногда злоумышленники обещают слить информацию об инциденте бизнес-партнерам и коллегам пострадавшей компании, если та откажется платить.

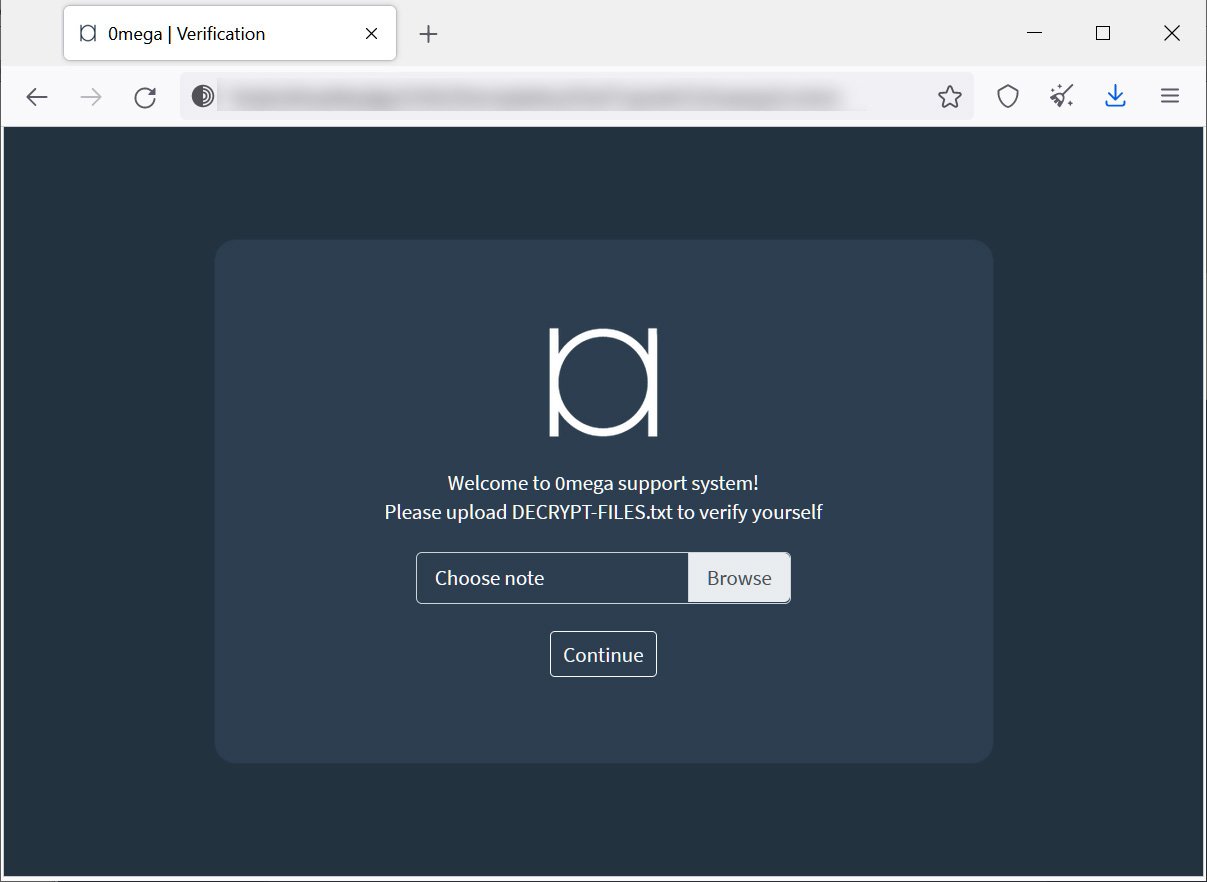
В записке также приведена ссылка на сайт для приема платежей и ведения переговоров в сети Tor. Для входа жертва должна загрузить файл с требованием выкупа: в него включен закодированный по base64 BLOB-объект — уникальный идентификатор.


В разделе утечек на onion-сайте 0mega в настоящее время числится одна жертва — компания-специалист по ремонту электронного оборудования, у которой в мае украли 152 Гбайт данных. Недавно в этом списке появилось еще одно имя, но его быстро сняли: по всей видимости, новая жертва заражения согласилась платить.

Недавно стало известно о еще одном прибавлении в полку шифровальщиков: в атаках на QNAP NAS был обнаружен новобранец Checkmate. Остается надеяться, что авторы новоиспеченных зловредов допустили ошибки, неизбежные при столь высоких темпах вооружения, и эксперты быстро их отыщут и создадут бесплатные декрипторы в помощь жертвам вымогательских атак. В любом случае потенциальным мишеням рекомендуется позаботиться о создании бэкапов и актуализации наличного софта.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru