



Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Эксперты BleepingComputer предупреждают о появлении нового шифровальщика, нацеленного на корпоративные сети. Операторы 0mega применяют схему двойного шантажа, угрожая опубликовать украденные документы в случае неуплаты выкупа.

По имеющимся данным, новая вымогательская кампания была запущена во второй половине мая. Результатов анализа семплов пока нет; на настоящий момент известно лишь, что вредонос добавляет к имени зашифрованных файлов расширение .0mega и оставляет на машинах записку DECRYPT-FILES.txt.

Текст в этом файле персонализирован и содержит имя жертвы и перечень типов данных, украденных в ходе атаки. Иногда злоумышленники обещают слить информацию об инциденте бизнес-партнерам и коллегам пострадавшей компании, если та откажется платить.

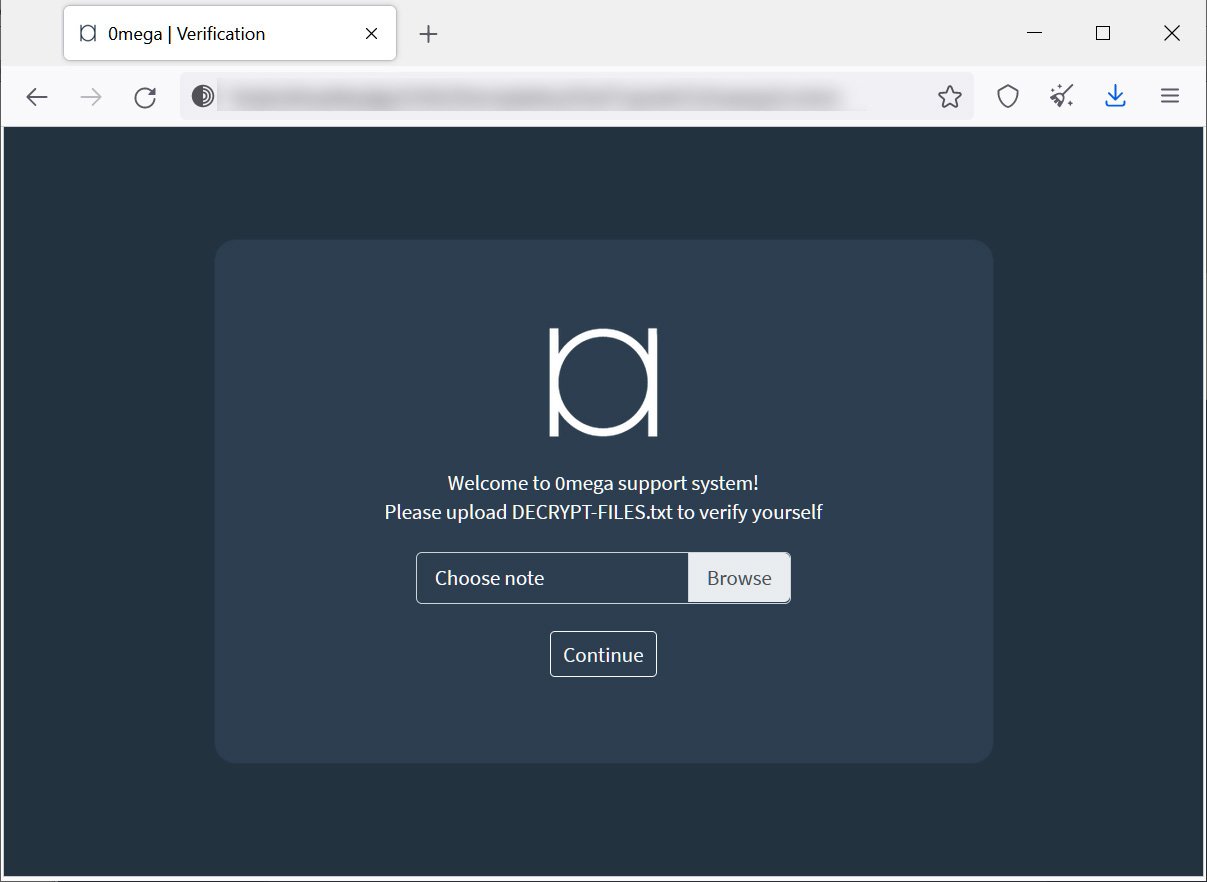
В записке также приведена ссылка на сайт для приема платежей и ведения переговоров в сети Tor. Для входа жертва должна загрузить файл с требованием выкупа: в него включен закодированный по base64 BLOB-объект — уникальный идентификатор.


В разделе утечек на onion-сайте 0mega в настоящее время числится одна жертва — компания-специалист по ремонту электронного оборудования, у которой в мае украли 152 Гбайт данных. Недавно в этом списке появилось еще одно имя, но его быстро сняли: по всей видимости, новая жертва заражения согласилась платить.

Недавно стало известно о еще одном прибавлении в полку шифровальщиков: в атаках на QNAP NAS был обнаружен новобранец Checkmate. Остается надеяться, что авторы новоиспеченных зловредов допустили ошибки, неизбежные при столь высоких темпах вооружения, и эксперты быстро их отыщут и создадут бесплатные декрипторы в помощь жертвам вымогательских атак. В любом случае потенциальным мишеням рекомендуется позаботиться о создании бэкапов и актуализации наличного софта.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru