



Инфостилер XFiles штурмует Windows через эксплойт Follina

Инфостилер XFiles штурмует Windows через эксплойт Follina

Инфостилер XFiles штурмует Windows через эксплойт Follina

Исследователи из Cyberint обнаружили, что схема доставки зловреда XFiles изменилась. Цепочка заражения теперь включает эксплойт CVE-2022-30190 — к уязвимости в Microsoft Support Diagnostic Tool (MSDT), получившей известность как Follina.

Уязвимость нулевого дня CVE-2022-30190, позволяющая удаленно выполнить любую команду PowerShell с помощью вредоносного документа Microsoft Office, была выявлена в конце прошлого месяца. Патч вышел две недели назад в составе плановых обновлений для Windows.

Файлы, используемые для доставки XFiles через эксплойт, вероятнее всего попадают на машины вместе со спам-письмами. Анализ показал, что в подобный документ вставлен объект OLE, указывающий на HTML-файл на внешнем ресурсе. Последний содержит JavaScript, выполняющий эксплойт Follina. Затем следует вызов строки кода с PowerShell-командами, которые обеспечивают зловреду постоянное присутствие в системе и запуск на исполнение.

Следующий модуль, ChimLacUpdate.exe, содержит вшитый шелл-код и ключ AES для расшифровки полезной нагрузки. Исполнение в данном случае происходит в памяти того же запущенного процесса через вызов API.

По завершении заражения вредонос приступает к выполнению основных задач. Они типичны для инфостилера — кража куки, паролей и истории браузера, сбор данных о криптокошельках, снимки экрана, поиск учеток Telegram и Discord. Добытая информация сохраняется локально, а затем выводится через Telegram.


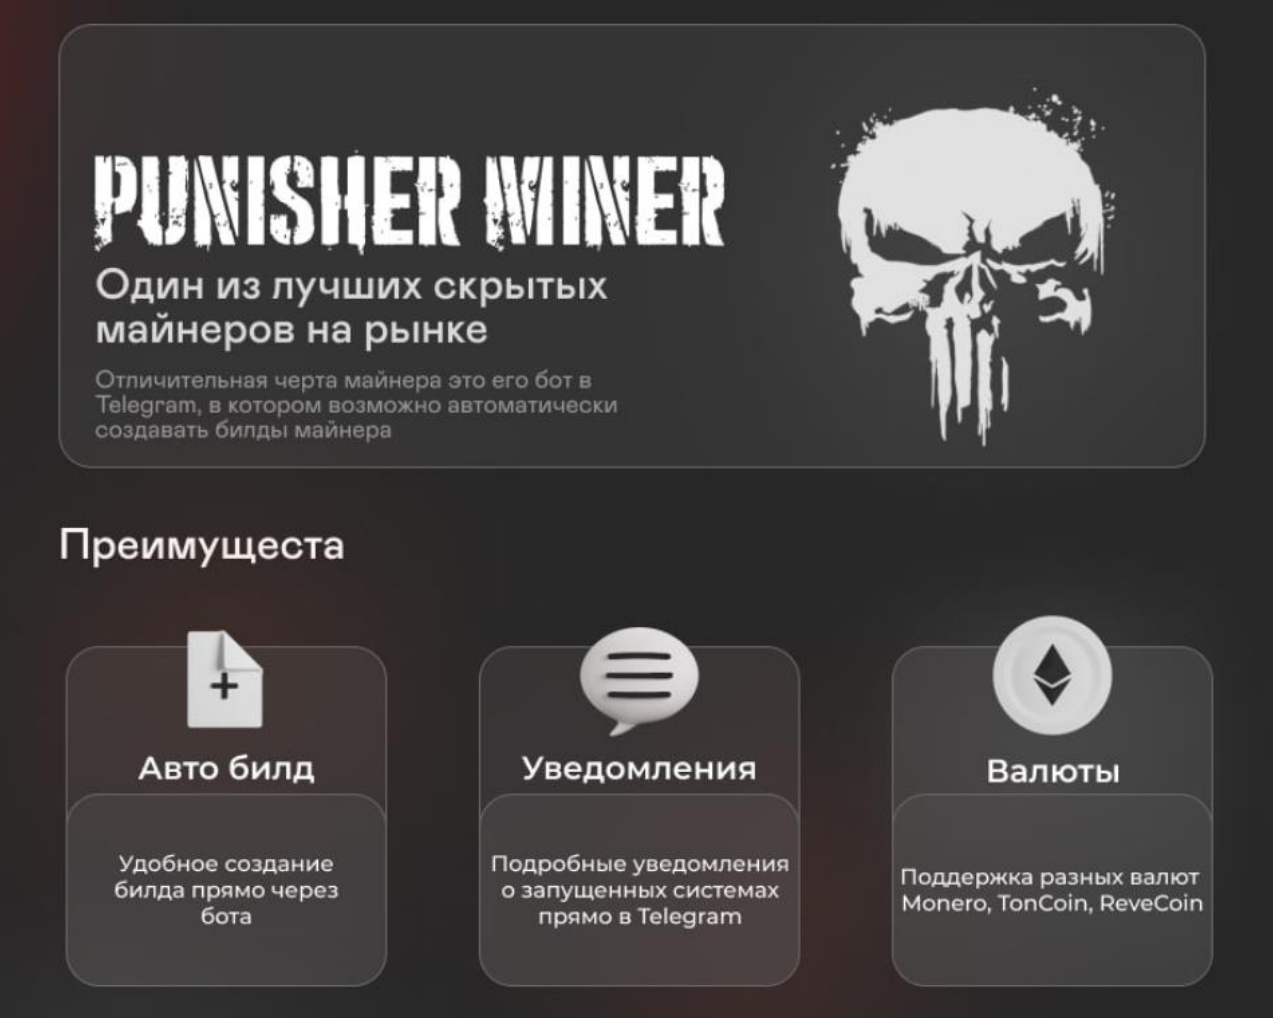
В Cyberint исправно отслеживают операции XFiles Reborn и заметили, что кибергруппа разрослась за счет активного рекрутинга; появились также новые проекты. Так, к ОПГ примкнул автор Whisper Project — инфостилера, быстро набиравшего популярность в криминальных кругах; в итоге этот проект пришлось свернуть. Из новых, запущенных в рамках XFiles Reborn, внимания заслуживает Punisher Miner, который позиционируется как очень скрытный добытчик криптовалюты. Его продают за 500 рублей — столько же стоит месячная аренда инфостилера XFiles.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru