



Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Китайские APT-группы используют шифровальщики для прикрытия кибершпионажа

Две китайские APT-группировки правительственного уровня ведут операции кибершпионажа под прикрытием программ-шифровальщиков. В частности, злоумышленники используют загрузчик HUI Loader и пытаются добраться до интеллектуальной собственности западных и японских компаний.

О киберкампании китайских хакеров рассказали исследователи из Secureworks. Речь идёт о двух кибергруппировках — Bronze Riverside (APT41) и Bronze Starlight (APT10), которые используют HUI Loader для установки вредоносов PlugX, Cobalt Strike и QuasarRAT.

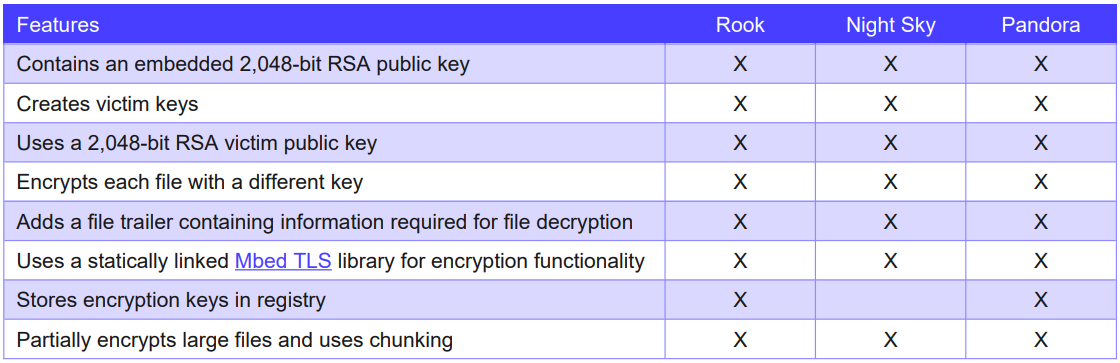
В качестве прикрытия шпионажа и для отвлечения внимания использовались пять семейств программ-вымогателей: LockFile, AtomSilo, Rook, Night Sky и Pandora. Новая версия HUI Loader позволяла перехватывать вызовы Windows API, а также отключать функции Event Tracing for Windows (ETW) и Antimalware Scan Interface (AMSI).

В Secureworks отметили, что Pandora и последняя версия HUI Loader имеют схожие куски кода, но здесь стоит упомянуть, что Night Sky, Pandora и Rook — все они обязаны своим происхождением исходному коду Babuk.


Интересно, что пять упомянутых шифровальщиков никогда не хватали звёзд с неба и даже расценивались ИБ-специалистыми как своего рода поделки. Отсюда следует вывод: Bronze Starlight специально использует вымогатели низкого качества для маскировки по-настоящему важной части атак — кибершпионажа.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru