



У Cloudflare случился глобальный сбой, проблему решили за полтора часа

У Cloudflare случился глобальный сбой, проблему решили за полтора часа

У Cloudflare случился глобальный сбой, проблему решили за полтора часа

Сервисы американской Cloudflare отключились в 9:30 по московскому времени. Ошибку “500” выдавали Minecraft, Steam, Amazon Web Services, Discord, DoorDash, Gitlab, Shopify, Skype и Coinbase. К 11:00 компании удалось всё “поднять”.

На сбой обратили внимание TechCrunch и The Verge. Последние даже рекомендовали убрать на время DNS от Cloudflare в конфигурациях сети.

В результате поломки половина интернета ушла в ошибку, включая сайты и серверы на технологии Cloudflare, отдельные VPN-приложения и расширения. “Отвалился” новостной агрегатор Feedly.

На сбои жаловались тысячи клиентов из разных стран. Больше всего по Discord.

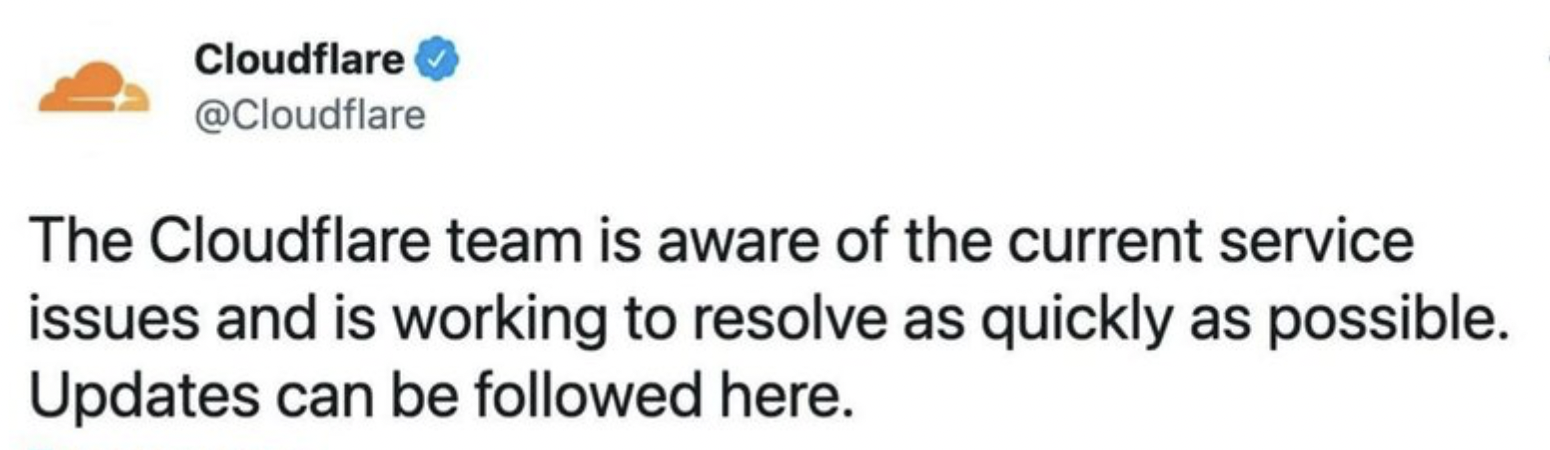
“Пользователи могут столкнуться с ошибками или тайм-аутами при доступе к Сети или службам Cloudflare”, – сообщили представители компании на официальной странице. Затем проблему дополнительно подтвердили в Twitter.


Согласно отчету, к 10:20 по Москве разработчикам удалось внести исправления, а спустя еще 40 минут сервисы снова заработали.

Был ли это взлом, атака или системная ошибка — не сообщается. На момент публикации материала ответственность на себя никто не взял.

Американская компания Cloudflare оказывает услуги CDN, предоставляет защиту от DDoS-атак, а также безопасный доступ к ресурсам и серверам DNS.

Неделю назад Cloudflare сообщила о рекордной по мощности DDoS-атаке вида HTTPS flood. Поток мусорных запросов, направленный на сайт клиента компании, на пике показал 26 млн запросов в секунду (requests per second, RPS).

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru