



Пробы Wi-Fi позволяют отслеживать владельцев смартфонов и сливать данные

Пробы Wi-Fi позволяют отслеживать владельцев смартфонов и сливать данные

Пробы Wi-Fi позволяют отслеживать владельцев смартфонов и сливать данные

Эксперты Гамбургского университета провели интересный эксперимент, в ходе которого фиксировали сотни тысяч проходящих запросов на подключение к Wi-Fi. Цель эксперимента — определить тип данных, передаваемых без ведома и согласия владельцев мобильных устройств.

Зондирование Wi-Fi (или пробы Wi-Fi) — стандартная процедура, являющаяся частью коммуникации между точкой доступа (модем или роутер) и смартфоном. По умолчанию большинство мобильных устройств непрерывно ищут доступные сети Wi-Fi и подключаются к ним, если им можно доверять.

Кстати, многие магазины уже используют пробы Wi-Fi для отслеживания перемещения посетителей. При этом они не нарушают GDPR, поскольку при таком отслеживании используется только обезличенный MAC-адрес устройства.

Тем не менее исследователи решили проверить, какую именно информацию об устройстве может содержать процесс зондирования Wi-Fi. Выяснилось, что в 23,2% случаев передавались идентификаторы сетей (SSID), к которым девайс пользователя подключался в прошлом.

Исследование проводилось в центре одного из городов Германии в ноябре 2021 года. Команда специалистов использовала шесть антенн, которые фиксировали пробы в различных каналах и спектрах. За три часа удалось отследить в общей сложности 252 242 запросов — 46,4% в 2.4GHz и 53,6% — в 5GHz.

За это время исследователи также получили 58 489 SSID, которые во многих случаях содержали числовые строки с 16 и более символами. Предполагается, что это пароли от популярных домашних роутеров в Германии — FritzBox или Telekom.

«Утечка паролей в SSID особенно опасна в том случае, если девайс достоверно передаёт подлинный идентификатор. Используя эти данные, злоумышленники могут “поднять“ фейковые точки доступа», — отмечают исследователи в отчёте (PDF).


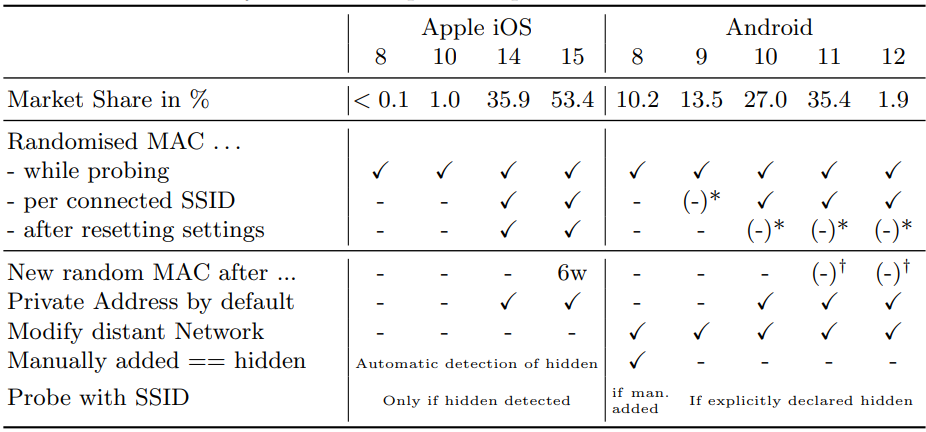
Основной проблемой эксперты называют отслеживание пользователей мобильных устройств. Затруднить его могла бы рандомизация MAC-адресов, которая используется в более современных версиях iOS и Android. Тем не менее владельцы смартфонов всё равно до конца не защищены от трекинга.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru