



Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

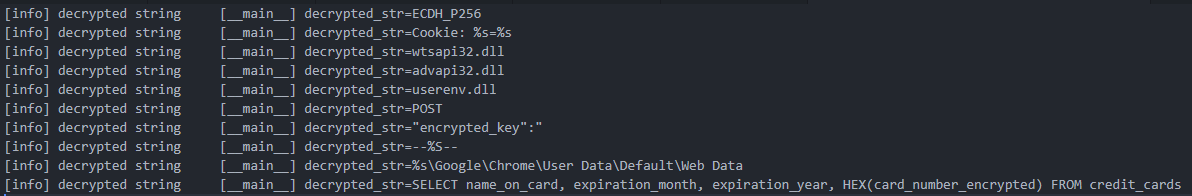
Операторы ботнета Emotet теперь крадут данные банковских карт пользователей, сохранённых в браузере Google Chrome. Для этого авторы вредоноса разработали специальный модуль, которым оснастили последние версии своего детища.

Зловред собирает имена держателей карт, сроки действия и номера, после чего отправляет всю полученную информацию на командный сервер, находящийся под контролем киберпреступников.

Команда Proofpoint Threat Insights, наблюдавшая за атаками ботнета, отметила, что её удивила сознательная привязка именно к браузеру Google Chrome. Кстати, интересно, что в апреле Emotet начал атаковать 64-битные системы. Примерно в то же время троян стал использовать файлы-ярлыки в Windows (.LNK).


Напомним, что за распространением Emotet стоит киберпреступная группировка TA542 (другое имя — Mummy Spider). Вредонос позволяет злоумышленникам красть данные жертв, проводить разведку в корпоративных сетях и двигаться латерально. В конце января 2021 года Emotet потерял C2-серверы в результате трансграничной операции.

Уже к ноябрю ботнет ожил и попытался встать на рельсы с помощью TrickBot.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru