



Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

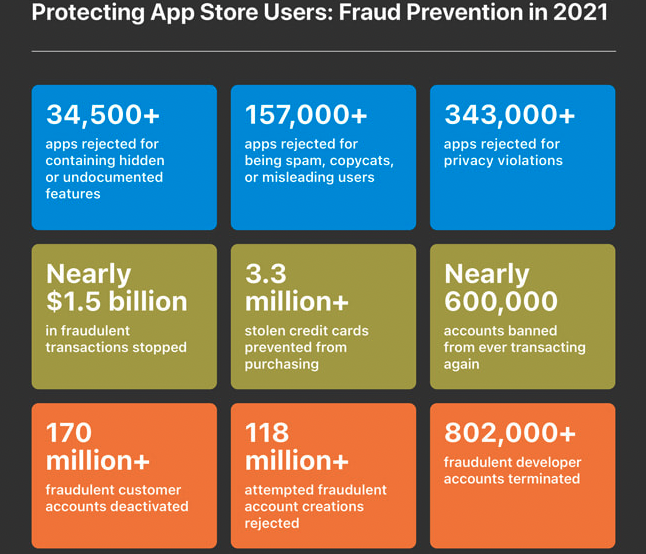
По словам представителей Apple, корпорация заблокировала более 343 тысяч iOS-приложений, которые пытались пробраться в App Store, за нарушение правил конфиденциальности. Ещё 157 тысяч приложений были заблокированы за введение пользователей в заблуждение и агрессивный спам.

Такая статистика стала результатом работы специальной команды экспертов App Review, которые изучают софт до того, как «дать ему зелёный свет» в официальный магазин. Эта же команда отвергла более 34 500 программ, поскольку те использовали недокументированную или скрытую функциональность.

Кроме того, Apple удалила 155 тысяч приложений за сомнительные практики: софт добавлял новые функции уже после попадания в App Store. На протяжении всего 2021 года команда App Review заблокировала в общей сложности более 1,6 млн потенциально опасных или уязвимых программ.


«Apple тщательно следит за безопасностью официального магазина приложений App Store. Ключевым моментом поддержания этой безопасности является работа против мошенников, пытающихся протащить свой софт на площадку», — пишет корпорация из Купертино в отчёте.

Помимо этого, Apple пресекла потенциально вредоносные транзакции на сумму в 1,5 миллиарда долларов, заблокировала более 3,3 миллионов украденных карт и забанила около 600 тыс. мошеннических аккаунтов.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru