



Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Эксперты Team Cymru фиксируют рост популярности инструмента BrowserAutomationStudio (BAS) у авторов вредоносных атак. Этот фреймворк автоматизации выполнения задач в браузере позволяет создавать проекты с такими пригодными для зловредов возможностями, как эмуляция браузера, имитация нажатий клавиш и кликов мыши, поддержка прокси, поиск по почтовому ящику, загрузка данных из файла, строки символов или с веб-страницы.

Первая реклама BAS, по данным Team Cymru, появилась на открытых форумах в конце 2016 года. Новый инструмент позиционировался как решение, позволяющее без навыков программиста создавать приложения, использующие браузер, — боты для публикации постов (включая спам), парсинга, загрузки контента, а также программы для социальных сетей.

Некто Twaego из Киева, объявивший себя главным разработчиком, предлагал совместимый с Windows софт в свободное пользование (позднее появилась и коммерческая версия с расширенными возможностями). Желающих зазывали на сайт bablosoft[.]com.

Предложение было встречено с большим энтузиазмом, и со временем на Bablosoft сформировалось свое комьюнити. Всем нравилось, что доступ к инструменту предоставляется бесплатно, замечания и пожелания учитываются, а приложения и скрипты, создаваемые с помощью BAS, можно расшарить на сайте.

Рост популярности Bablosoft заметили и на хакерских форумах: там стали предлагать услуги по созданию скриптов для BAS и специфических ботов (для брутфорса, поиска кандидатов в дропы и т. п.). В Telegram появилась новая группа — «BABLOSOFT – ЧАТ ПО БАСУ», которая насчитывает немногим более 1000 участников, в основном русскоязычных.

 В 2021 году BAS впервые привлек внимание ИБ-сообщества — в связи с участившимися атаками по методу credential stuffing. Результаты анализа инструмента, позволяющего автоматизировать перебор учетных данных – результатов краж и утечек, опубликовали F5 Labs и NTT (PDF), наблюдавшая активизацию Grim Spider.

Специалисты при этом отметили сходство BAS с легитимными инструментами разработчика Puppeteer и Selenium: они почти одинаково автоматизируют выполнение задач в Google Chrome.

В этом году, согласно телеметрии Team Cymru, к ресурсам Bablosoft обращались C2-серверы Bumblebee, BlackGuard и RedLine. Два из этих зловредов (инфостилеры) пытались воспользоваться валидатором учетных данных Gmail.

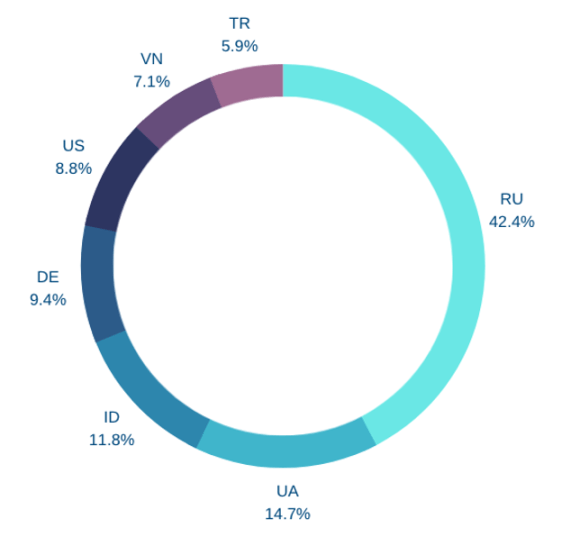
Поддомен для загрузок Bablosoft (46.101.13[.]144) чаще прочих запрашивают из России и Украины — судя по данным Whois.


Несколько хостов, ассоциируемых с криптоджекингом (майнером XMRig и трояном Tofsee), пытались воспользоваться Bablosoft-услугами по созданию цифровых отпечатков — видимо, для сокрытия вредоносной активности.

Управление некоторыми элементами инфраструктуры Bablosoft осуществляется, как выяснилось, с украинского IP-адреса. С него же обращаются к ряду хостов на порту TCP/27017, который обычно ассоциируется с MongoDB.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru