



Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новое семейство программ-вымогателей, получившее имя “Cheers“, начало свои операции с атак на уязвимые серверы VMware ESXi. Таким образом, в зоне риска находится ряд крупных организаций по всему миру, поскольку они часто используют эту платформу виртуализации.

Ранее VMware ESXi вызывала интерес у операторов таких известных вредоносов, как LockBit и Hive. Теперь к ним добавился Cheers, как отмечают в отчёте эксперты Trend Micro, называющие зловред “Cheerscrypt“.

Как только операторы Cheers скомпрометируют сервер VMware ESXi, они запускают шифровальщик, который пронумерует запущенные виртуальные машины и завершит их работу с помощью следующей команды:

esxcli vm process kill –type=force –world-id=$(esxcli vm process list|grep ‘World ID’|awk ‘{print $3}’)

Для шифрования Cheers ищет файлы с расширениями .log, .vmdk, .vmem, .vswp и .vmsn, другими словами — его интересуют снимки файловой системы, логи, файлы подкачки и виртуальные диски.

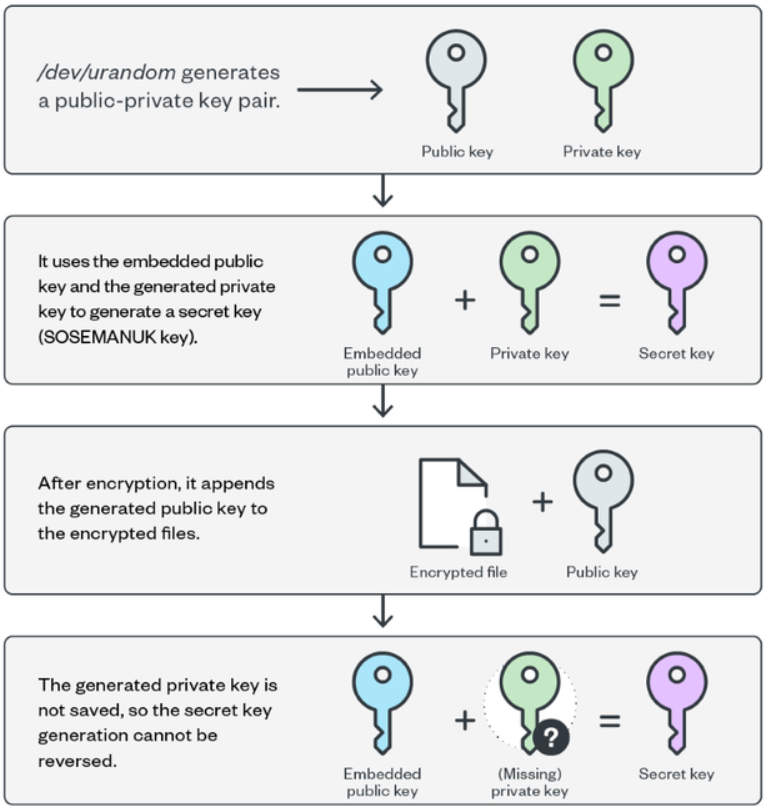
В процессе шифрования вредонос добавляет расширение “.Cheers“ к именам всех поражённых файлов. Причём переименование происходит перед самим шифрованием. Схема использует стандартную пару ключей — открытый и закрытый, а секретный ключ (SOSEMANUK) вшивается в каждый затронутый файл.


Записка с требованиями выкупа копируется под именем “How To Restore Your Files.txt“. Злоумышленники предлагают жертве связаться с ними через Tor-сайт. Помимо этого, операторы похищают важные внутренние файлы, чтобы потом давить на организацию ещё и возможностью продать эти данные.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru