



Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новый Linux-шифровальщик Cheers атакует серверы VMware ESXi

Новое семейство программ-вымогателей, получившее имя “Cheers“, начало свои операции с атак на уязвимые серверы VMware ESXi. Таким образом, в зоне риска находится ряд крупных организаций по всему миру, поскольку они часто используют эту платформу виртуализации.

Ранее VMware ESXi вызывала интерес у операторов таких известных вредоносов, как LockBit и Hive. Теперь к ним добавился Cheers, как отмечают в отчёте эксперты Trend Micro, называющие зловред “Cheerscrypt“.

Как только операторы Cheers скомпрометируют сервер VMware ESXi, они запускают шифровальщик, который пронумерует запущенные виртуальные машины и завершит их работу с помощью следующей команды:

esxcli vm process kill –type=force –world-id=$(esxcli vm process list|grep ‘World ID’|awk ‘{print $3}’)

Для шифрования Cheers ищет файлы с расширениями .log, .vmdk, .vmem, .vswp и .vmsn, другими словами — его интересуют снимки файловой системы, логи, файлы подкачки и виртуальные диски.

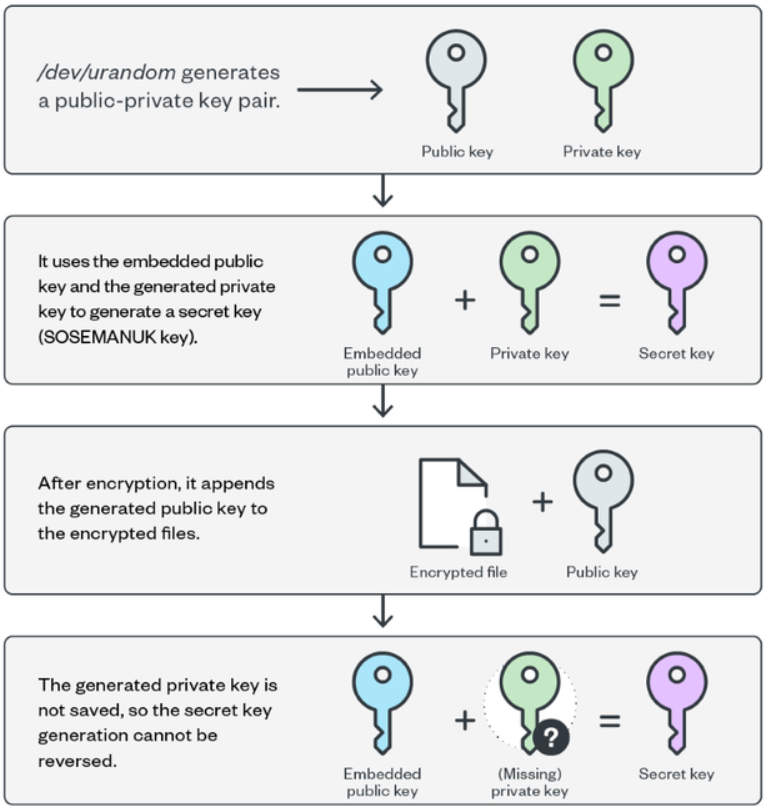
В процессе шифрования вредонос добавляет расширение “.Cheers“ к именам всех поражённых файлов. Причём переименование происходит перед самим шифрованием. Схема использует стандартную пару ключей — открытый и закрытый, а секретный ключ (SOSEMANUK) вшивается в каждый затронутый файл.


Записка с требованиями выкупа копируется под именем “How To Restore Your Files.txt“. Злоумышленники предлагают жертве связаться с ними через Tor-сайт. Помимо этого, операторы похищают важные внутренние файлы, чтобы потом давить на организацию ещё и возможностью продать эти данные.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru