



В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

Компания Trend Micro устранила уязвимость в одном из своих продуктов, чтобы исключить подмену его DLL на Windows-машинах. Этот трюк, по словам SentinelOne, активно использует китайская APT-группа, занимающаяся шпионажем в пользу КНР.

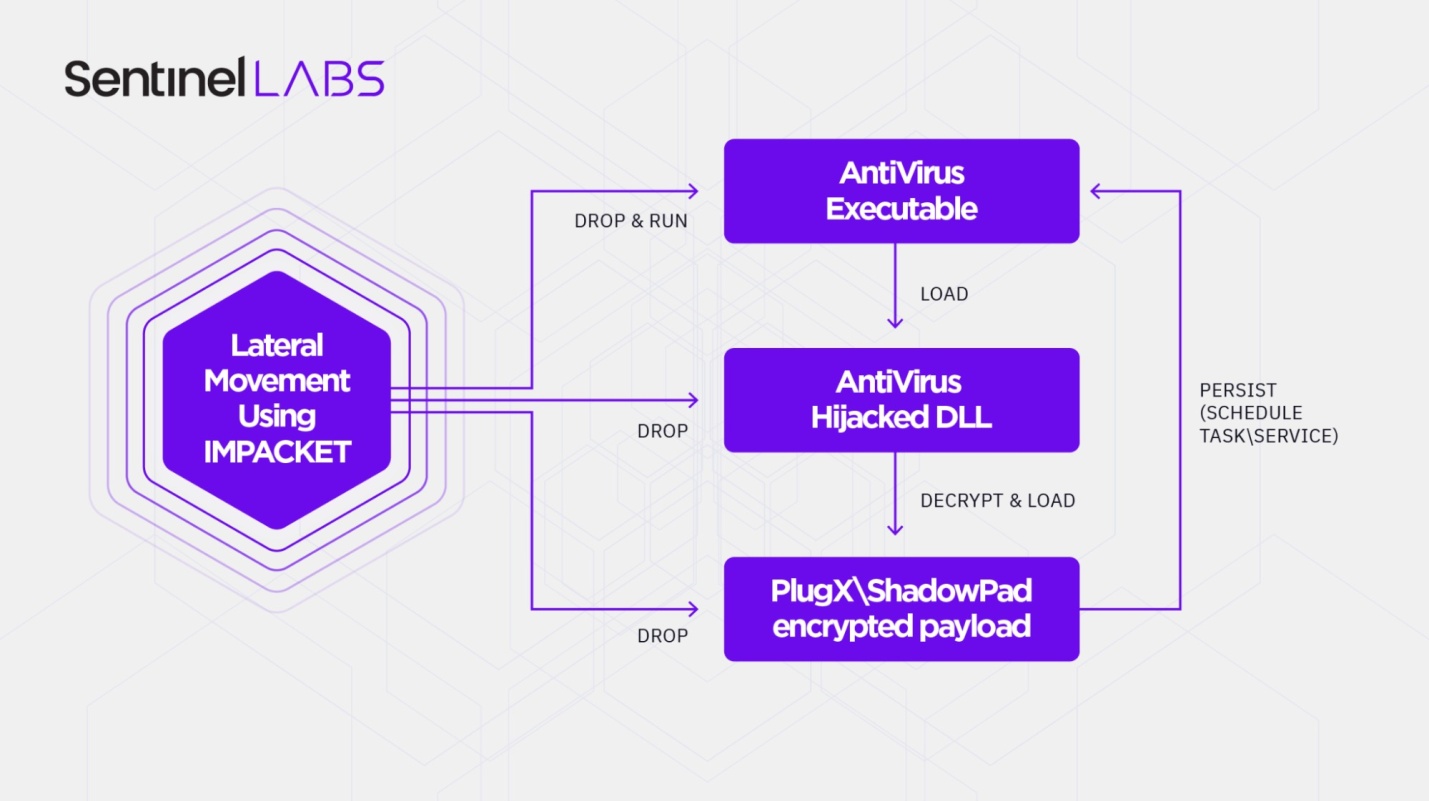
Группировка, которой было присвоено кодовое имя Moshen Dragon, проводит свои операции в Центральной Азии, атакуя представителей телеком-индустрии. Для загрузки вредоносов в обход традиционных средств защиты хакеры обычно используют копии антивирусов и технику подмены DLL (известная проблема Windows), для продвижения по сети — утилиты из набора Impacket, отдавая предпочтение wmiexec, позволяющей удаленно выполнить сторонний код через WMI.

В ходе атаки в систему поочередно загружаются три файла: антивирус, модификация его DLL и целевой зловред — ShadowPad или свежий вариант PlugX, который в Trellix нарекли Talisman. Комбинация известна в ИБ-сообществе как sideloading triad.


На настоящий момент исследователи выявили пять различных триад Moshen Dragon; они сформированы на основе угнанных продуктов Symantec, TrendMicro, BitDefender, McAfee и Kaspersky.

В целевых атаках хакеров замечены и другие инструменты, в том числе подставной фильтр паролей, загружаемый путем подмены DLL с память lsass.exe для кражи учетных данных, и пассивный бэкдор, который эксперты Avast обнаружили в прошлом году при разборе одной из целевых атак.

Trend Micro подтвердила наличие уязвимости, используемой Moshen Dragon, и внесла исправления в Trend Micro Security потребительского класса. Обновление безопасности раздается через ActiveUpdate с 19 мая, в коммерческих продуктах компании и решениях для бизнеса проблема угона DLL отсутствует.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru