



В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

В Trend Micro Security пофиксили угон DLL, используемый китайской APT

Компания Trend Micro устранила уязвимость в одном из своих продуктов, чтобы исключить подмену его DLL на Windows-машинах. Этот трюк, по словам SentinelOne, активно использует китайская APT-группа, занимающаяся шпионажем в пользу КНР.

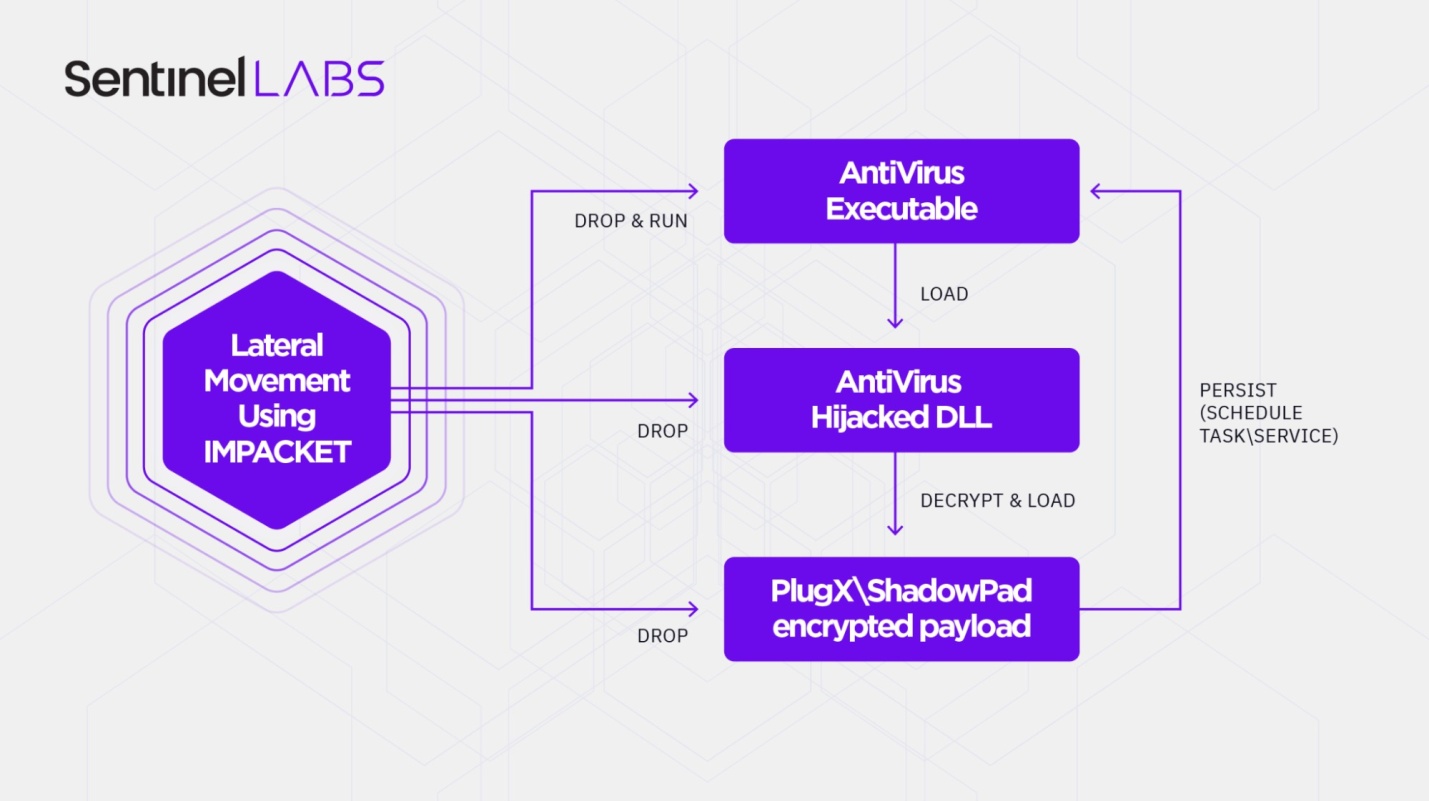
Группировка, которой было присвоено кодовое имя Moshen Dragon, проводит свои операции в Центральной Азии, атакуя представителей телеком-индустрии. Для загрузки вредоносов в обход традиционных средств защиты хакеры обычно используют копии антивирусов и технику подмены DLL (известная проблема Windows), для продвижения по сети — утилиты из набора Impacket, отдавая предпочтение wmiexec, позволяющей удаленно выполнить сторонний код через WMI.

В ходе атаки в систему поочередно загружаются три файла: антивирус, модификация его DLL и целевой зловред — ShadowPad или свежий вариант PlugX, который в Trellix нарекли Talisman. Комбинация известна в ИБ-сообществе как sideloading triad.


На настоящий момент исследователи выявили пять различных триад Moshen Dragon; они сформированы на основе угнанных продуктов Symantec, TrendMicro, BitDefender, McAfee и Kaspersky.

В целевых атаках хакеров замечены и другие инструменты, в том числе подставной фильтр паролей, загружаемый путем подмены DLL с память lsass.exe для кражи учетных данных, и пассивный бэкдор, который эксперты Avast обнаружили в прошлом году при разборе одной из целевых атак.

Trend Micro подтвердила наличие уязвимости, используемой Moshen Dragon, и внесла исправления в Trend Micro Security потребительского класса. Обновление безопасности раздается через ActiveUpdate с 19 мая, в коммерческих продуктах компании и решениях для бизнеса проблема угона DLL отсутствует.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru