



Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

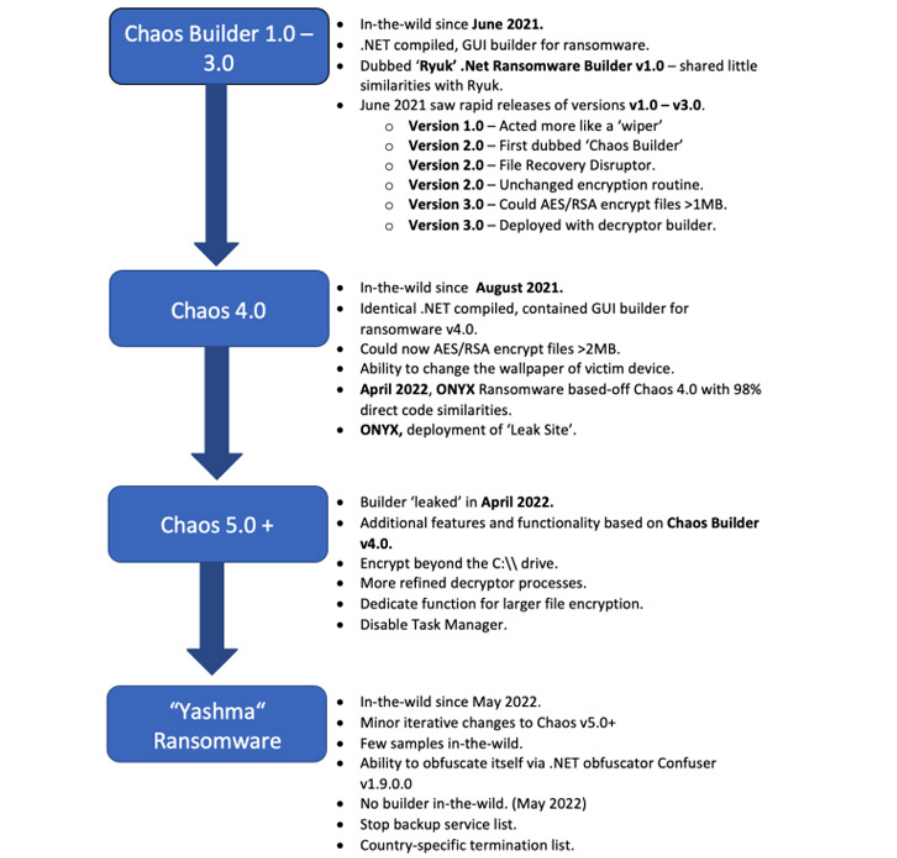
На хакерских форумах рекламируется Yashma — шестая по счету версия билдера Chaos, предназначенного для создания Windows-шифровальщиков. В BlackBerry проанализировали образец, найденный в дикой природе, и обнаружили пару усовершенствований: способность прекращать исполнение, когда жертва использует язык из списка исключений, и завершать процессы, мешающие выполнению основной задачи.

Вредоносная программа-конструктор Chaos объявилась на хакерских форумах в июне прошлого года. Ее позиционировали как NET-версию Ryuk, притом безосновательно. Создаваемые с помощью билдера зловреды лишь необратимо портили файлы жертвы, перезаписывая содержимое рандомизированной строкой Base64, тогда как Ryuk по-настоящему шифровал их, используя AES и RSA.

Похожая возможность появилась в Chaos только с выпуском третьей версии — но с ограничениями. Шифрованию подвергались только файлы весом менее 1 Мбайт, остальные преобразовывались прежним способом и восстановлению не подлежали.

В версии 4.0 порог шифрования был повышен до 2 Мбайт. Релиз взяли на вооружение вымогатели, которые впоследствии получили известность атаками Onyx. В Chaos 5.0 вирусописатели попытались решить проблему с лимитами на размеры файлов.

По всей видимости, им это удалось: шестая итерация (Yashma), по словам BlackBerry, почти идентична пятой. Помимо ребрендинга в этом выпуске замечена пара функциональных изменений: возможность откатывать шифрование на машинах с нежелательным местоположением (определяется по языку, заданному на зараженном устройстве) и принудительно завершать процессы, ассоциируемые с антивирусом, службой RDP или софтом для хранения данных и создания бэкапа.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru