



Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Новый отчёт специалистов Group-IB раскрывает интересные подробности атак операторов программ-вымогателей. В частности, аналитики назвали самые агрессивные семейства шифровальщиков, а также пролили свет на аппетиты киберпреступников.

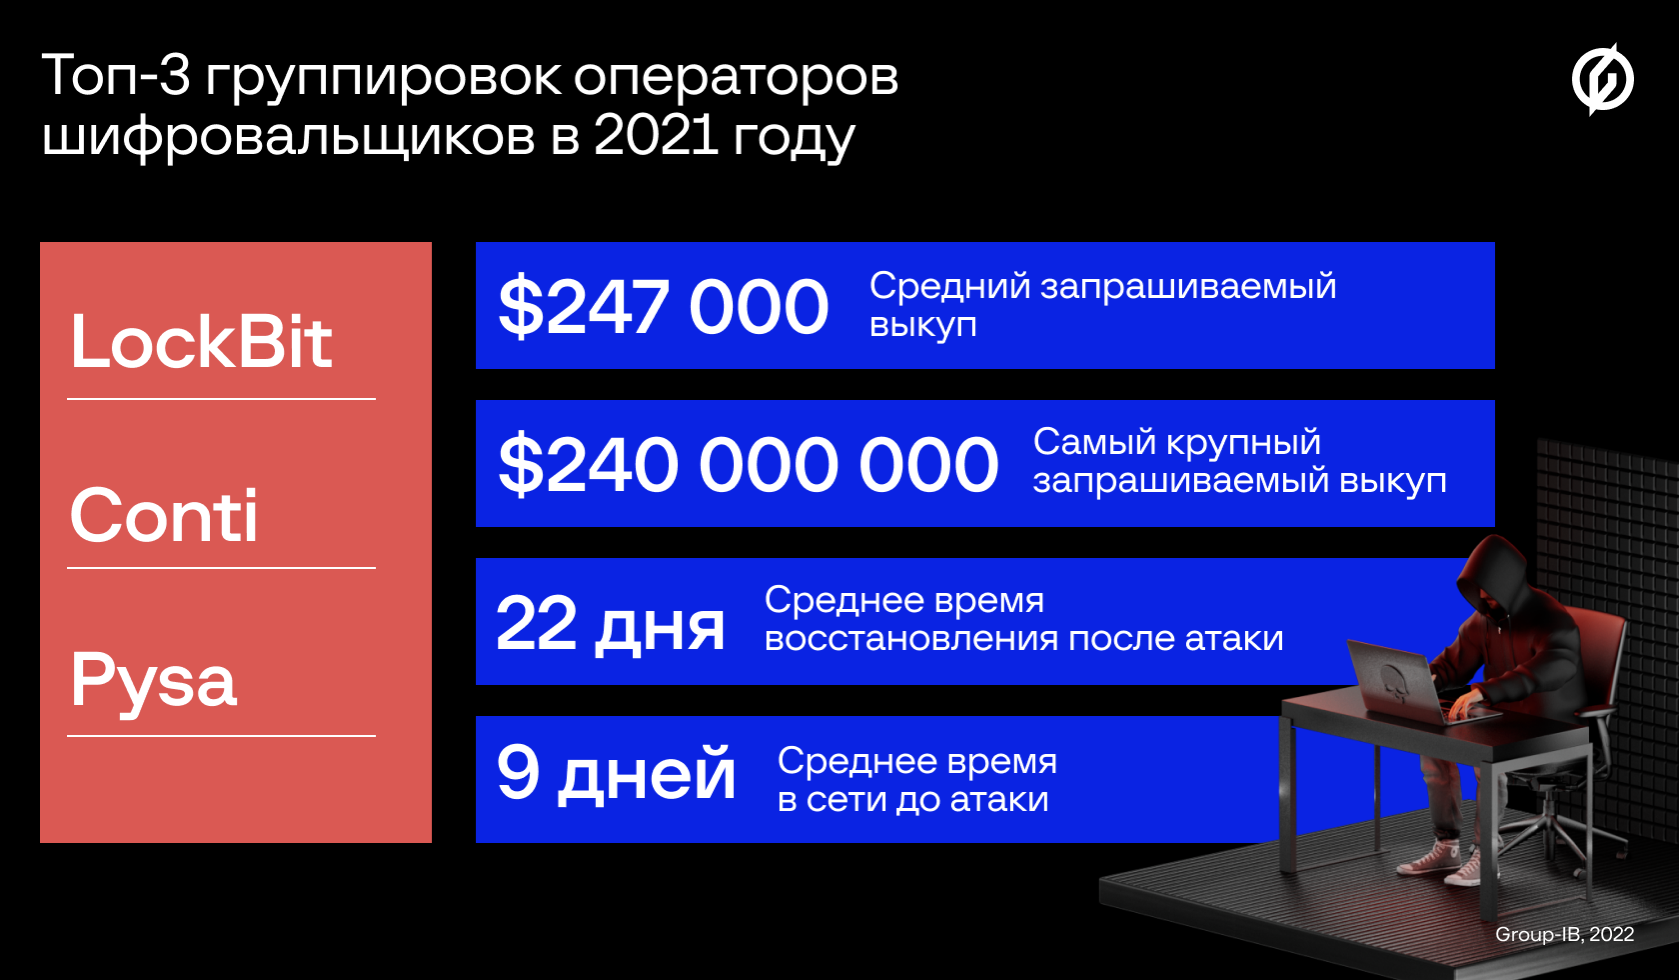
Так, наиболее активными группами стали операторы LockBit, Conti и Pysa — за 2021 год именно эти вредоносы чаще всего атаковали организации. При этом средний размер выкупа, который требуют злоумышленники, — $247 000.

В отчёте исследователи также отмечают, что Лаборатория цифровой криминалистики Group-IB в первом квартале 2022 года стала реагировать на шифровальщики в четыре раза больше, чем за аналогичный период прошлого года.


Основными целями программ-вымогателей стали организации, расположенные в Северной Америке, Европе, Латинской Америки, Азиатско-Тихоокеанском регионе. Рекорд суммы запрошенного выкупа установили операторы Hive — они затребовали у MediaMarkt $240 млн.

2021 год также отличился ростом числа атак на российские компании, эта цифра выросла более чем на 200%. Чаще всего на территории России себя проявляли такие вредоносы, как Dharma, Crylock, Thanos.

Отличилась группировка, управляющая шифровальщиком OldGremlin — у одной из жертв преступники затребовали 250 миллионов рублей, что стало рекордом для России. Также в Group-IB отметили, что киберпреступники предпочитают атаковать в России крупный бизнес (от 5 тысяч сотрудников).

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru