



Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Средний выкуп, требуемый операторами шифровальщиков, достиг $247 000

Новый отчёт специалистов Group-IB раскрывает интересные подробности атак операторов программ-вымогателей. В частности, аналитики назвали самые агрессивные семейства шифровальщиков, а также пролили свет на аппетиты киберпреступников.

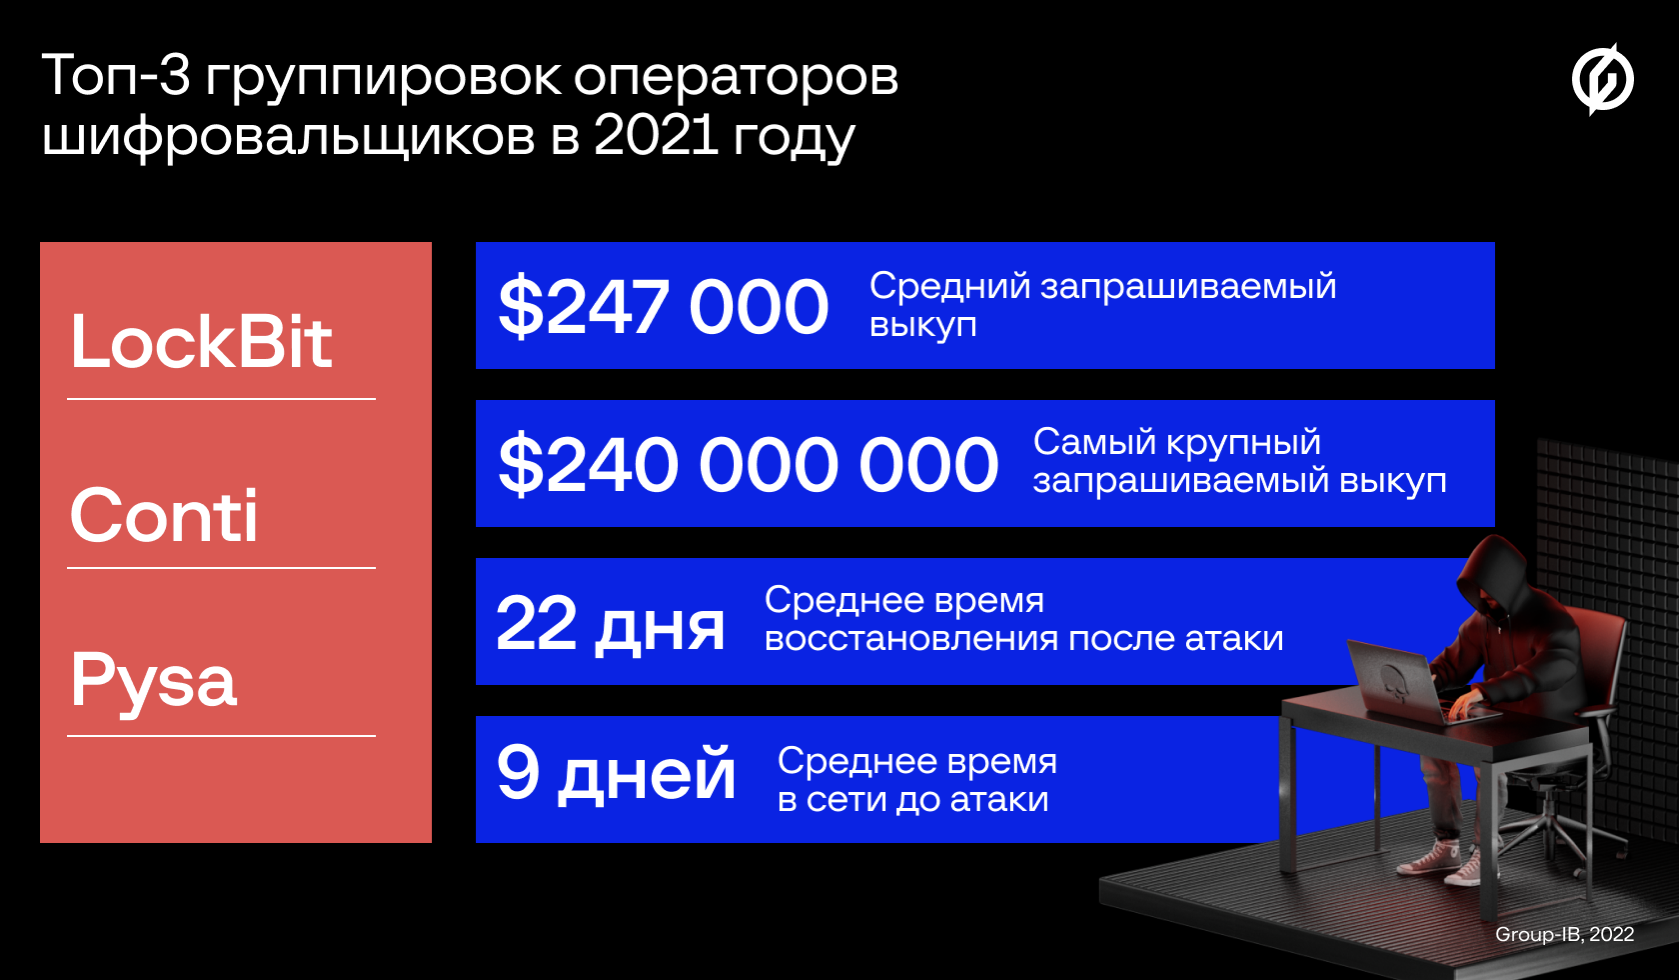
Так, наиболее активными группами стали операторы LockBit, Conti и Pysa — за 2021 год именно эти вредоносы чаще всего атаковали организации. При этом средний размер выкупа, который требуют злоумышленники, — $247 000.

В отчёте исследователи также отмечают, что Лаборатория цифровой криминалистики Group-IB в первом квартале 2022 года стала реагировать на шифровальщики в четыре раза больше, чем за аналогичный период прошлого года.


Основными целями программ-вымогателей стали организации, расположенные в Северной Америке, Европе, Латинской Америки, Азиатско-Тихоокеанском регионе. Рекорд суммы запрошенного выкупа установили операторы Hive — они затребовали у MediaMarkt $240 млн.

2021 год также отличился ростом числа атак на российские компании, эта цифра выросла более чем на 200%. Чаще всего на территории России себя проявляли такие вредоносы, как Dharma, Crylock, Thanos.

Отличилась группировка, управляющая шифровальщиком OldGremlin — у одной из жертв преступники затребовали 250 миллионов рублей, что стало рекордом для России. Также в Group-IB отметили, что киберпреступники предпочитают атаковать в России крупный бизнес (от 5 тысяч сотрудников).

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru