



VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для двух серьёзных уязвимостей, затрагивающих продукты Workspace ONE Access, Identity Manager и vRealize Automation. Если злоумышленник использует эти бреши в атаке, ему удастся пробэкдорить корпоративные сети.

Первая и наиболее опасная уязвимость — CVE-2022-22972 — получила 9,8 балла по шкале CVSS. Баг может привести к обходу аутентификации и получению права уровня администратора, если у атакующего есть сетевой доступ к пользовательскому интерфейсу.

Второй бреши — CVE-2022-22973 — дали уже 7,8 балла по CVSS. С её помощью злоумышленник с локальным доступом может повысить права до root.

«Очень важно, чтобы все максимально оперативно установили вышедшие обновления или, по крайней мере, приняли меры по митигации выявленных проблем», — пишут представители VMware.

Параллельно VMware и CISA предупредили об активной эксплуатации двух других уязвимостей — CVE-2022-22954 и CVE-2022-22960, которые разработчики устранили в прошлом месяце. Через подготовленные эксплойты киберпреступники повышают права до root и разворачивают в сети инструмент Dingo J-spy для шпионажа.

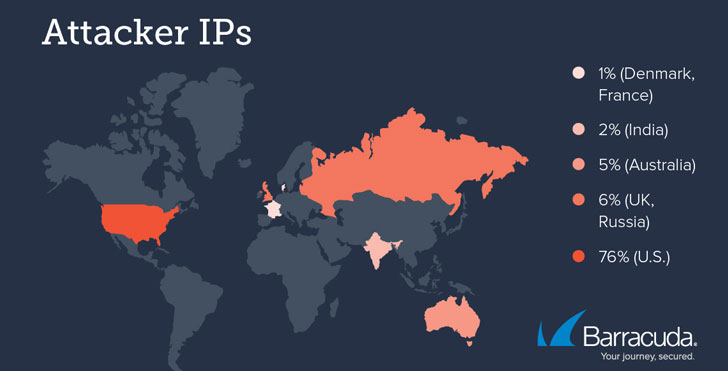
В отчёте Barracuda Networks также упоминаются многочисленные попытки эксплуатации CVE-2022-22954 и CVE-2022-22960. Интересно, что число таких атак существенно возросло после публикации информации о проблемах в безопасности.

Согласно зафиксированным IP-адресам, 76% процентов атак шло из США, второе место досталось России и Великобритании (6%).

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru