



VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для двух серьёзных уязвимостей, затрагивающих продукты Workspace ONE Access, Identity Manager и vRealize Automation. Если злоумышленник использует эти бреши в атаке, ему удастся пробэкдорить корпоративные сети.

Первая и наиболее опасная уязвимость — CVE-2022-22972 — получила 9,8 балла по шкале CVSS. Баг может привести к обходу аутентификации и получению права уровня администратора, если у атакующего есть сетевой доступ к пользовательскому интерфейсу.

Второй бреши — CVE-2022-22973 — дали уже 7,8 балла по CVSS. С её помощью злоумышленник с локальным доступом может повысить права до root.

«Очень важно, чтобы все максимально оперативно установили вышедшие обновления или, по крайней мере, приняли меры по митигации выявленных проблем», — пишут представители VMware.

Параллельно VMware и CISA предупредили об активной эксплуатации двух других уязвимостей — CVE-2022-22954 и CVE-2022-22960, которые разработчики устранили в прошлом месяце. Через подготовленные эксплойты киберпреступники повышают права до root и разворачивают в сети инструмент Dingo J-spy для шпионажа.

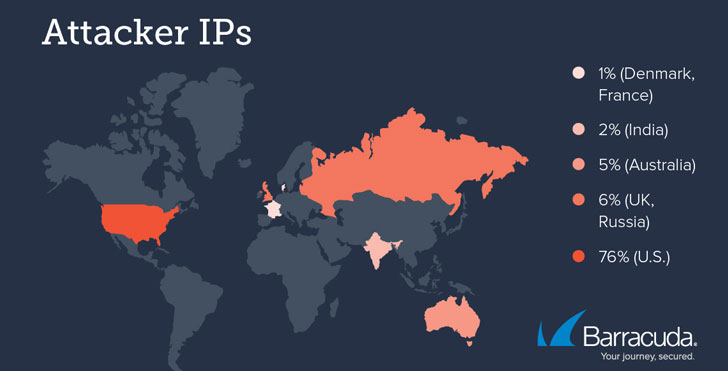
В отчёте Barracuda Networks также упоминаются многочисленные попытки эксплуатации CVE-2022-22954 и CVE-2022-22960. Интересно, что число таких атак существенно возросло после публикации информации о проблемах в безопасности.

Согласно зафиксированным IP-адресам, 76% процентов атак шло из США, второе место досталось России и Великобритании (6%).

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru