



Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

На YouTube и в Discord рекламируется новый инструмент для создания вредоносных программ с функциями кражи данных и получения снимков экрана. Как оказалось, собранные из конструктора зловреды отправляют добычу оператору, используя Discord-функцию Webhooks.

В ИБ-компании Uptycs новому билдеру присвоили имя KurayStealer. Анализ созданного с его помощью семпла показал, что написанный на Python инфостилер схож с другими собратьями, коды которых можно найти в публичных репозиториях — например, на GitHub.

При запуске вредонос прежде всего проверяет используемую версию (бесплатная или коммерческая) и по результатам загружает на машину жертвы файл DualMTS.py или DualMTS_VIP.py. После этого он пытается заменить строку api/webhooks в базе данных приложения BetterDiscord записью Kisses — чтобы обойти защиту и беспрепятственно отправлять краденые данные через вебхуки.

В случае успеха инфостилер делает скриншот, используя Python-модуль pyautogui, и определяет географическое местоположение жертвы через обращение к легитимному сервису ipinfo.io. После этого зловред приступает к сбору данных из приложений (в списке целей числятся два десятка программ, в том числе Discord, Microsoft Edge, Chrome, Opera, Яндекс.Браузер и Sputnik).

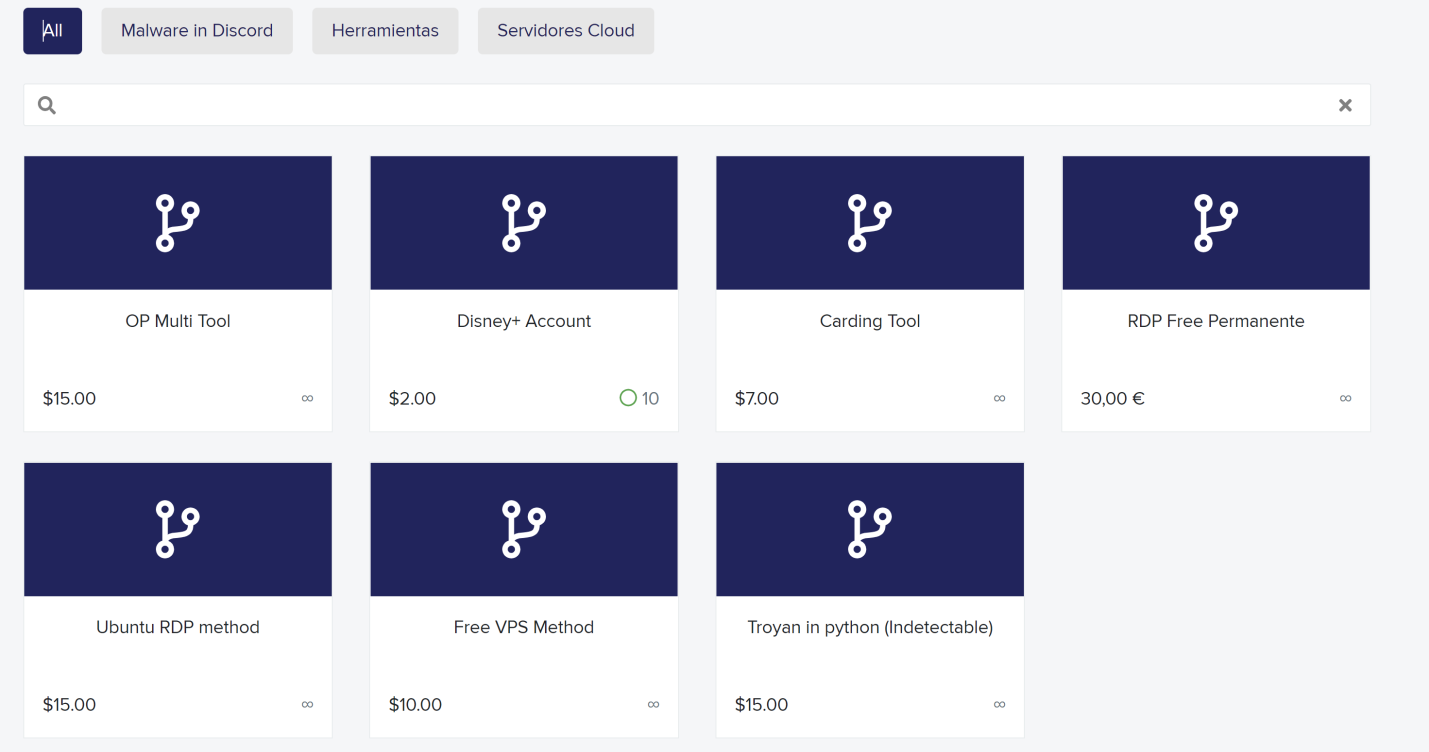
В коде KurayStealer аналитики нашли имя создателей — Suleymansha & Portu, а также ссылку для приглашений в канал Discord, посвященный новинке. Его создал пользователь Portu#0022, в профиле которого приведена ссылка на интернет-магазин Shoppy, где числятся и другие вредоносные продукты того же авторства:


Профиль Portu также содержит ссылку на учетную запись YouTube — там можно было посмотреть, как пользоваться KurayStealer, однако автор уже удалил деморолик, оставив в аккаунте только мультяшную аватарку и информацию о своем месте жительства (Испания).

В конце апреля в Discord-канале Portu было опубликовано объявление о новом проекте — вирусописатели приступили к созданию шифровальщика.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru