



Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

На YouTube и в Discord рекламируется новый инструмент для создания вредоносных программ с функциями кражи данных и получения снимков экрана. Как оказалось, собранные из конструктора зловреды отправляют добычу оператору, используя Discord-функцию Webhooks.

В ИБ-компании Uptycs новому билдеру присвоили имя KurayStealer. Анализ созданного с его помощью семпла показал, что написанный на Python инфостилер схож с другими собратьями, коды которых можно найти в публичных репозиториях — например, на GitHub.

При запуске вредонос прежде всего проверяет используемую версию (бесплатная или коммерческая) и по результатам загружает на машину жертвы файл DualMTS.py или DualMTS_VIP.py. После этого он пытается заменить строку api/webhooks в базе данных приложения BetterDiscord записью Kisses — чтобы обойти защиту и беспрепятственно отправлять краденые данные через вебхуки.

В случае успеха инфостилер делает скриншот, используя Python-модуль pyautogui, и определяет географическое местоположение жертвы через обращение к легитимному сервису ipinfo.io. После этого зловред приступает к сбору данных из приложений (в списке целей числятся два десятка программ, в том числе Discord, Microsoft Edge, Chrome, Opera, Яндекс.Браузер и Sputnik).

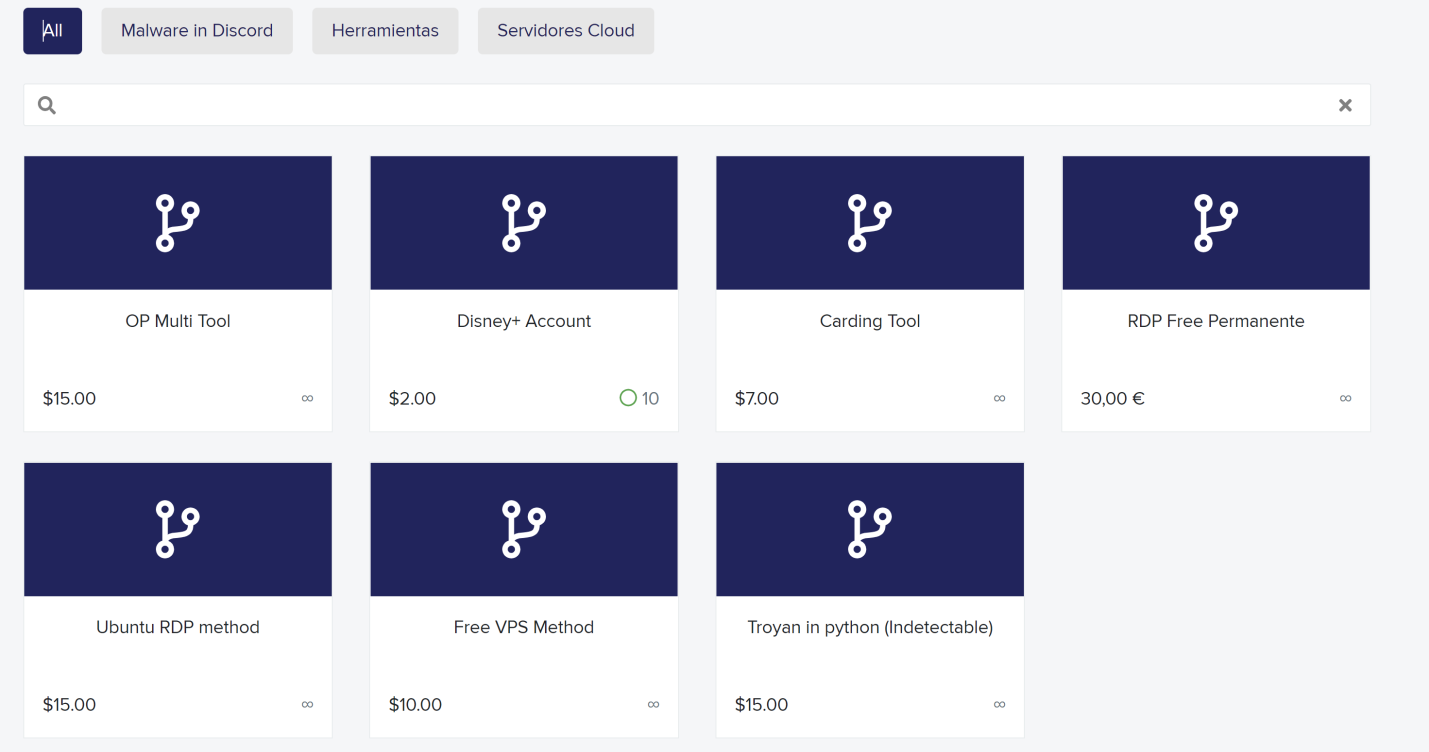
В коде KurayStealer аналитики нашли имя создателей — Suleymansha & Portu, а также ссылку для приглашений в канал Discord, посвященный новинке. Его создал пользователь Portu#0022, в профиле которого приведена ссылка на интернет-магазин Shoppy, где числятся и другие вредоносные продукты того же авторства:


Профиль Portu также содержит ссылку на учетную запись YouTube — там можно было посмотреть, как пользоваться KurayStealer, однако автор уже удалил деморолик, оставив в аккаунте только мультяшную аватарку и информацию о своем месте жительства (Испания).

В конце апреля в Discord-канале Portu было опубликовано объявление о новом проекте — вирусописатели приступили к созданию шифровальщика.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru