



В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В легитимном драйвере, который является частью антивирусных продуктов Avast и AVG, нашли опасные уязвимости, остававшиеся незамеченными на протяжении многих лет. Речь идёт о aswArPot.sys, антируткит-драйвере уровня ядра.

На проблемы в безопасности указал Касиф Декель, специалист компании SentinelOne. В отчёте эксперт приводит следующую информацию:

«Эти уязвимости позволяют условному атакующему повысить права, отключить установленные в системе антивирусы, перезаписать системные компоненты и даже повредить ОС».

В общей сложности Декель насчитал две уязвимости, получившие идентификаторы CVE-2022-26522 и CVE-2022-26523. Судя по всему, бреши появились в версии Avast 12.1, которая была выпущена в июне 2016 года.

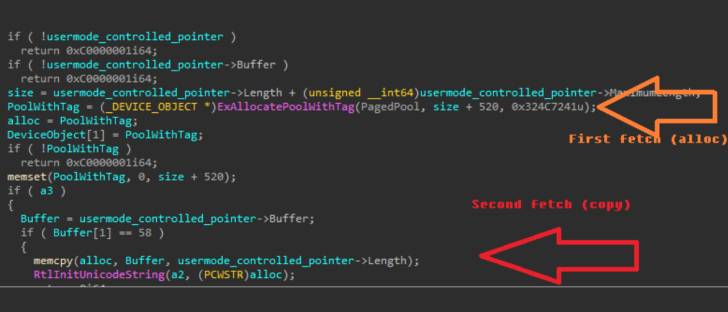
Баги затрагивают драйвер aswArPot.sys, а более конкретно — обработчик соединения сокета, позволяя запустить код на уровне ядра от пользователя с ограниченными правами. Эксплуатация дыр также может привести к сбою в работе операционной системе и даже к BSoD.


По словам представителей Avast, антивирусная компания устранила описанные уязвимости с выходом версии 22.1 (релиз состоялся 8 февраля 2022 года). Кстати, другая уязвимость в том же драйвере используется в атаках шифровальщика AvosLocker, который с её помощью обходит антивирусную защиту.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru