



В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В легитимном драйвере, который является частью антивирусных продуктов Avast и AVG, нашли опасные уязвимости, остававшиеся незамеченными на протяжении многих лет. Речь идёт о aswArPot.sys, антируткит-драйвере уровня ядра.

На проблемы в безопасности указал Касиф Декель, специалист компании SentinelOne. В отчёте эксперт приводит следующую информацию:

«Эти уязвимости позволяют условному атакующему повысить права, отключить установленные в системе антивирусы, перезаписать системные компоненты и даже повредить ОС».

В общей сложности Декель насчитал две уязвимости, получившие идентификаторы CVE-2022-26522 и CVE-2022-26523. Судя по всему, бреши появились в версии Avast 12.1, которая была выпущена в июне 2016 года.

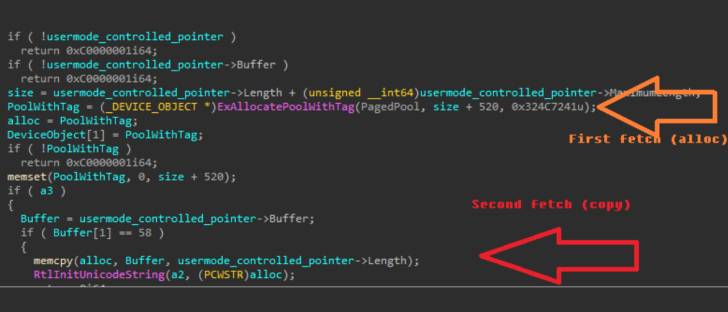
Баги затрагивают драйвер aswArPot.sys, а более конкретно — обработчик соединения сокета, позволяя запустить код на уровне ядра от пользователя с ограниченными правами. Эксплуатация дыр также может привести к сбою в работе операционной системе и даже к BSoD.


По словам представителей Avast, антивирусная компания устранила описанные уязвимости с выходом версии 22.1 (релиз состоялся 8 февраля 2022 года). Кстати, другая уязвимость в том же драйвере используется в атаках шифровальщика AvosLocker, который с её помощью обходит антивирусную защиту.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru