



Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Компания «Гемотест», работающая в сфере оказания медицинских услуг, инициировала внутреннее расследование после того, как в Сети появилась информация об утечке персональных данных. Согласно сообщениям, киберинцидент мог затронуть 30 миллионов клиентов.

По результатам расследования, если информация об утечке подтвердится, «Гемотест» планирует обратиться в правоохранительные органы. Об этом в беседе с РБК сообщил Иван Осипов, отвечающий за информационную безопасность компании. Также Осипов подчеркнул, что компания усилила меры защиты конфиденциальной информации и персональных данных.

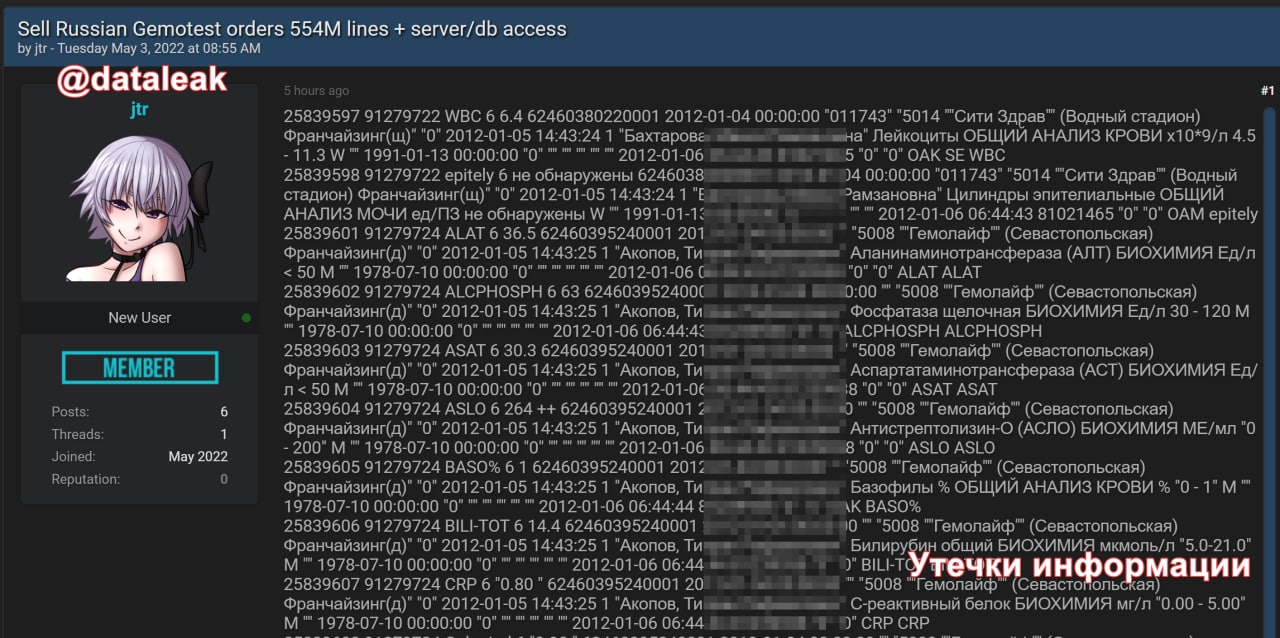
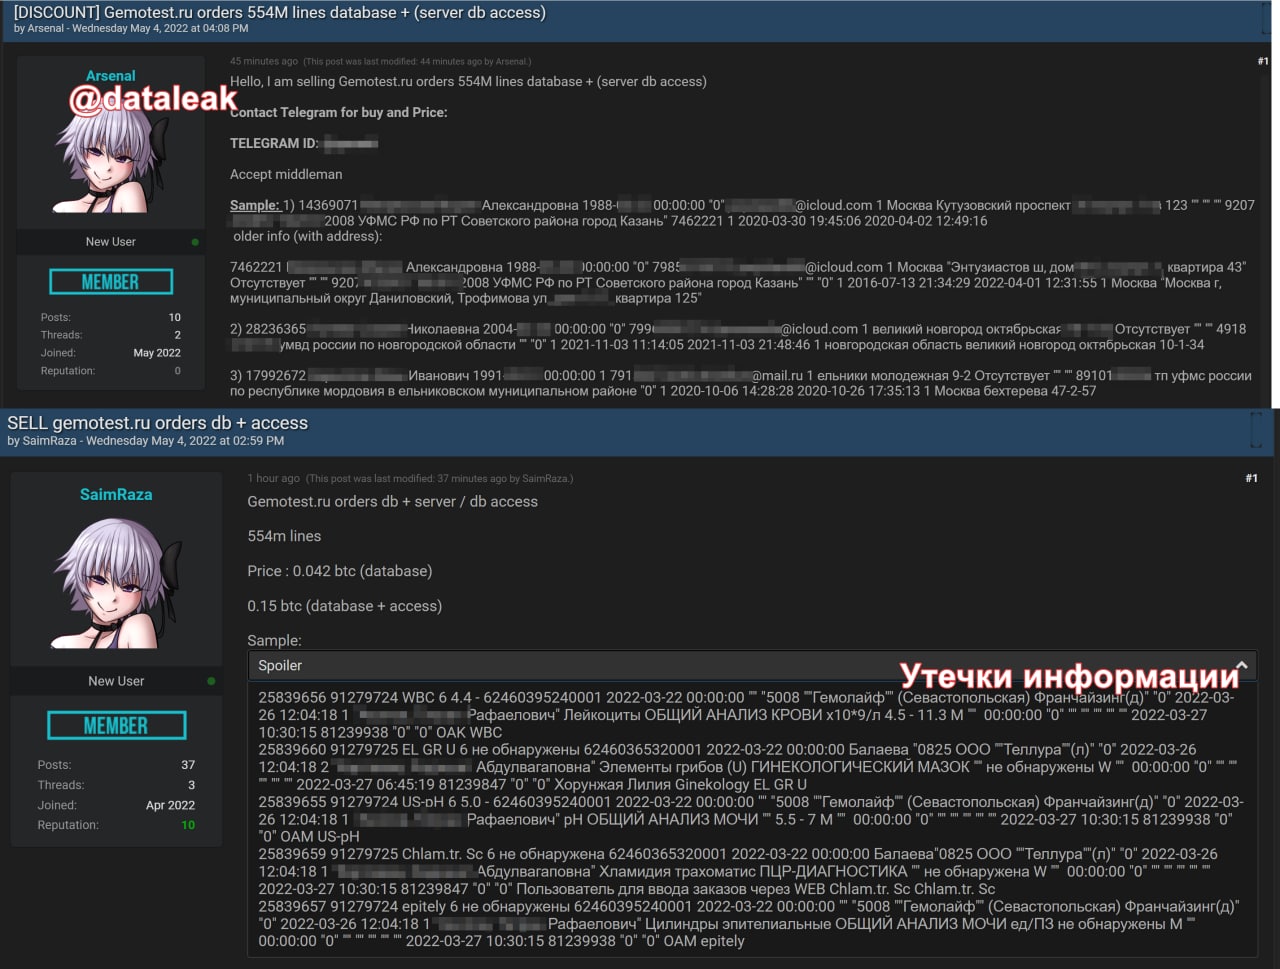
В Telegram-канале «Утечки информации» также пишут о растущем числе объявлений на форумах киберпреступной тематики. Злоумышленники продают доступ к серверу базы данных лаборатории «Гемотест».

По словам разместивших объявления пользователей, они согласны на «безопасную сделку» через гаранта, а это может значить, что доступ к якобы скомпрометированным сведениям до сих пор не закрыт.


На хакерском форуме утверждается, что в слитой БД содержатся 554 миллионов заказов, полные имена, даты рождения, составы заказов клиентов и т. п.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru