



Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Компания «Гемотест», работающая в сфере оказания медицинских услуг, инициировала внутреннее расследование после того, как в Сети появилась информация об утечке персональных данных. Согласно сообщениям, киберинцидент мог затронуть 30 миллионов клиентов.

По результатам расследования, если информация об утечке подтвердится, «Гемотест» планирует обратиться в правоохранительные органы. Об этом в беседе с РБК сообщил Иван Осипов, отвечающий за информационную безопасность компании. Также Осипов подчеркнул, что компания усилила меры защиты конфиденциальной информации и персональных данных.

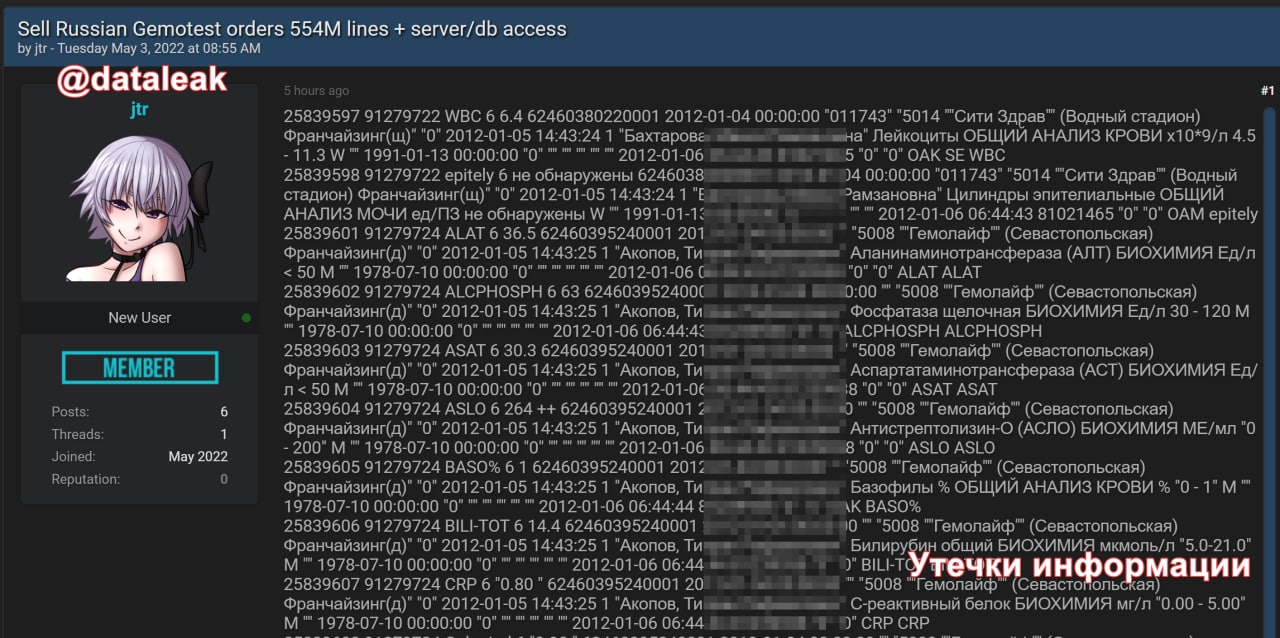
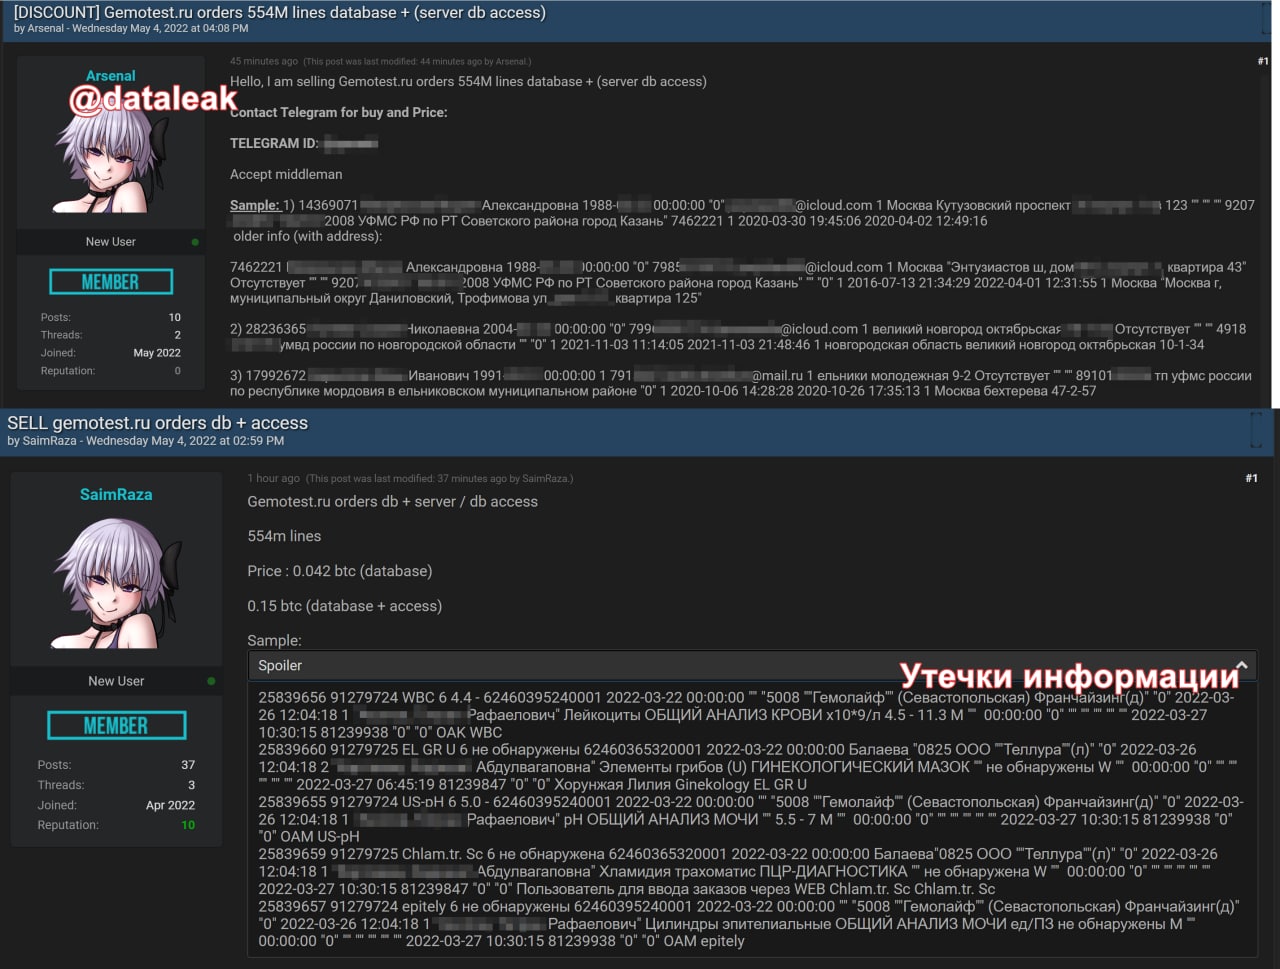
В Telegram-канале «Утечки информации» также пишут о растущем числе объявлений на форумах киберпреступной тематики. Злоумышленники продают доступ к серверу базы данных лаборатории «Гемотест».

По словам разместивших объявления пользователей, они согласны на «безопасную сделку» через гаранта, а это может значить, что доступ к якобы скомпрометированным сведениям до сих пор не закрыт.


На хакерском форуме утверждается, что в слитой БД содержатся 554 миллионов заказов, полные имена, даты рождения, составы заказов клиентов и т. п.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru