



Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Pwn2Own принёс хакерам $400 тыс. за 0-day эксплойты для атак на АСУ ТП

Знаменитый конкурс для хакеров Pwn2Own, проходивший в этом году в Майами, принёс участникам 400 тысяч долларов за разработку и демонстрацию 26 эксплойтов, которые потенциально могут использоваться в атаках на продукты АСУ ТП и SCADA.

В ходе исследований специалисты пытались атаковать целый спектр категорий: командный сервер, сервер OPC UA, шлюз к данным и человеко-машинный интерфейс (Human-Machine Interface, HMI).

«Всем ещё раз огромное спасибо, что приняли участие в Pwn2Own. Также выражаем благодарность вендорам за сотрудничество и за устранение уязвимостей, выявленных специалистами», — объявили организаторы конкурса.

К слову, вендорам дали 120 дней на выпуск патчей, по истечении которых представители Trend Micro Zero Day Initiative (ZDI) раскроют технические подробности обнаруженных багов.

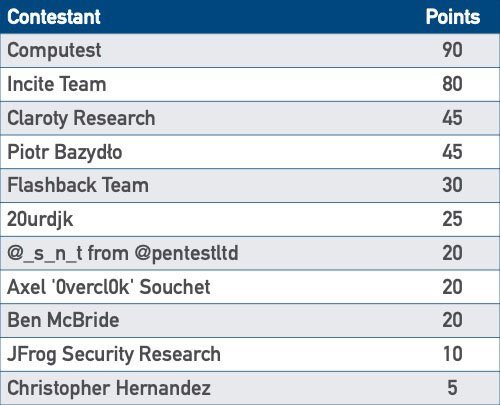
Победителями конкурса стали Даан Кёпер (@daankeuper) и Таис Алкемейд (@xnyhps) из Computest Sector 7 (@sector7_nl). В первый день они заработали 20 тысяч долларов после того, как выполнили код на сервере SCADA Inductive Automation Ignition с помощью бреши в процессе аутентификации.

Позже в этот же день они получили ещё $20 тыс. за уязвимость бесконтрольного поиска пути, которая привела к удалённому выполнению кода в софте AVEVA Edge HMI / SCADA. Второй день отметился для Computest Sector 7 успешной DoS-атакой на демосервер Unified Automation C++ (заработали $5000).

После этого команде удалось обойти проверку доверенных приложений в OPC Foundation OPC UA .NET, что принесло ей $40 000. Таким образом, Computest Sector 7 заняла первую строчку, за ней идёт Incite Team, а замыкает тройку лидеров Claroty Research.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru