



Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Octo — новый банковский троян для Android-устройств, который недавно был замечен в реальных кибератаках. Вредонос предоставляет злоумышленникам удалённый доступ, с помощью которого они осуществляют мошеннические операции.

Судя по всему, авторы Octo при разработке трояна брали за основу зловред ExoCompact. Атаки операторов ExoCompact прекратились в 2018 году, тогда же исходный код программы утёк в Сеть.

Тем не менее Octo существенно отличается от ExoCompact качественно доработанным модулем, обеспечивающим удалённый доступ к заражённому устройству. Функция MediaProjection системы Android передаёт злоумышленникам то, что происходит на дисплее смартфона (обновляется каждую секунду), а знаменитая служба Accessibility Service для людей с ограниченными возможностями позволяет удалённо осуществлять действия на девайсе.

Для маскировки вредоносной активности Octo использует наложение в виде чёрного экрана, устанавливает минимальный уровень яркости дисплея и отключает все уведомления с помощью режима «не беспокоить».

Таким образом, пользователь будет думать, что мобильное устройство находится в спящем режиме, хотя на деле оно может выполнять отправленные киберпреступником команды. Оператор при этом может имитировать нажатия и жесты на дисплее, писать текст, изменять данные в буфере обмена и осуществлять скроллинг.

Также в распоряжении Octo есть мощный кейлогер, способный мониторить и записывать все действия владельца Android-смартфона. Среди интересных функций трояна специалисты отмечают следующие:

  • Блокировка уведомлений от конкретных приложений.
  • Перехват СМС-сообщений.
  • Отключение звука и блокировка экрана.
  • Запуск отдельных приложений.
  • Открытие / закрытие сессий удалённого доступа.
  • Обновление списка C2 (командный сервер).
  • Открытие URL.
  • Отправка СМС-сообщений на любой номер.

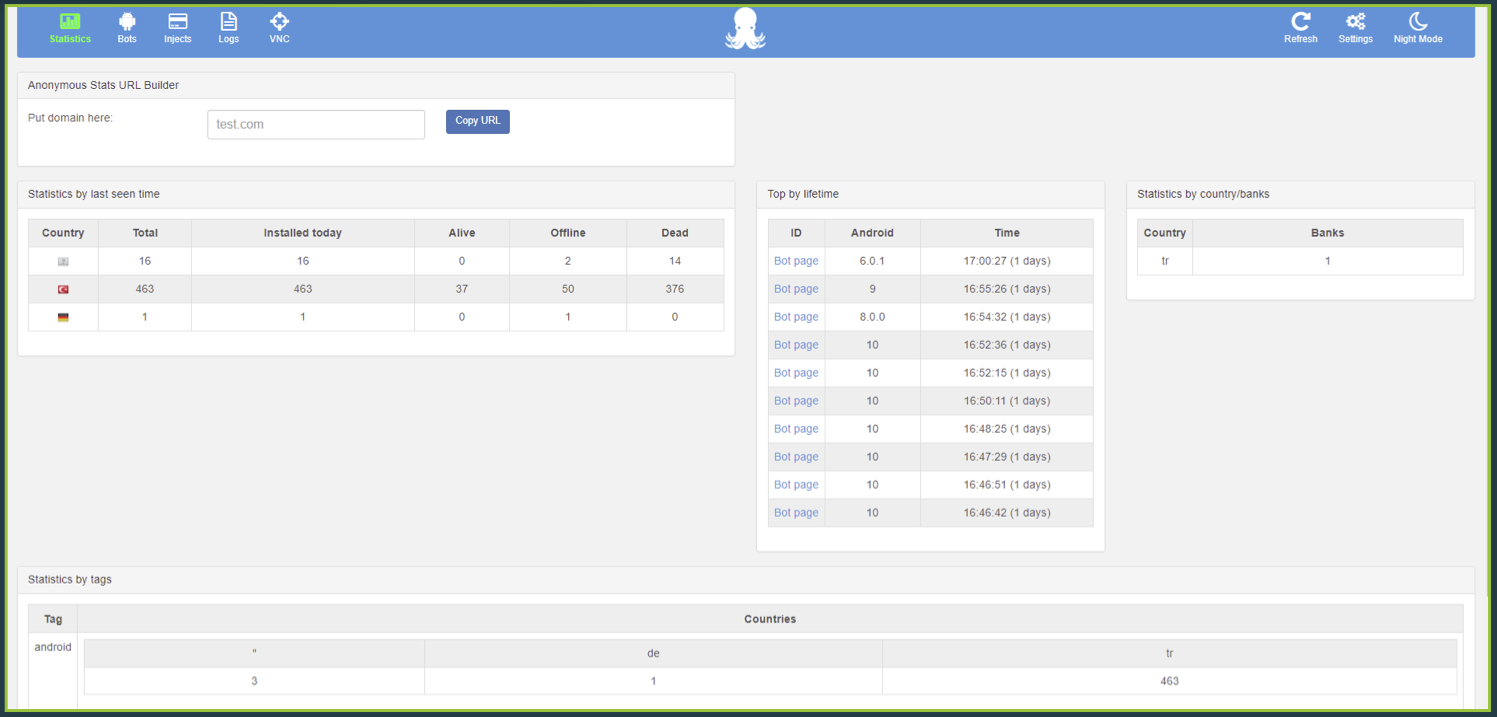
Панель управления Octo выглядит так:

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru