



Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Новый банковский троян для Android открывает операторам удалённый доступ

Octo — новый банковский троян для Android-устройств, который недавно был замечен в реальных кибератаках. Вредонос предоставляет злоумышленникам удалённый доступ, с помощью которого они осуществляют мошеннические операции.

Судя по всему, авторы Octo при разработке трояна брали за основу зловред ExoCompact. Атаки операторов ExoCompact прекратились в 2018 году, тогда же исходный код программы утёк в Сеть.

Тем не менее Octo существенно отличается от ExoCompact качественно доработанным модулем, обеспечивающим удалённый доступ к заражённому устройству. Функция MediaProjection системы Android передаёт злоумышленникам то, что происходит на дисплее смартфона (обновляется каждую секунду), а знаменитая служба Accessibility Service для людей с ограниченными возможностями позволяет удалённо осуществлять действия на девайсе.

Для маскировки вредоносной активности Octo использует наложение в виде чёрного экрана, устанавливает минимальный уровень яркости дисплея и отключает все уведомления с помощью режима «не беспокоить».

Таким образом, пользователь будет думать, что мобильное устройство находится в спящем режиме, хотя на деле оно может выполнять отправленные киберпреступником команды. Оператор при этом может имитировать нажатия и жесты на дисплее, писать текст, изменять данные в буфере обмена и осуществлять скроллинг.

Также в распоряжении Octo есть мощный кейлогер, способный мониторить и записывать все действия владельца Android-смартфона. Среди интересных функций трояна специалисты отмечают следующие:

  • Блокировка уведомлений от конкретных приложений.
  • Перехват СМС-сообщений.
  • Отключение звука и блокировка экрана.
  • Запуск отдельных приложений.
  • Открытие / закрытие сессий удалённого доступа.
  • Обновление списка C2 (командный сервер).
  • Открытие URL.
  • Отправка СМС-сообщений на любой номер.

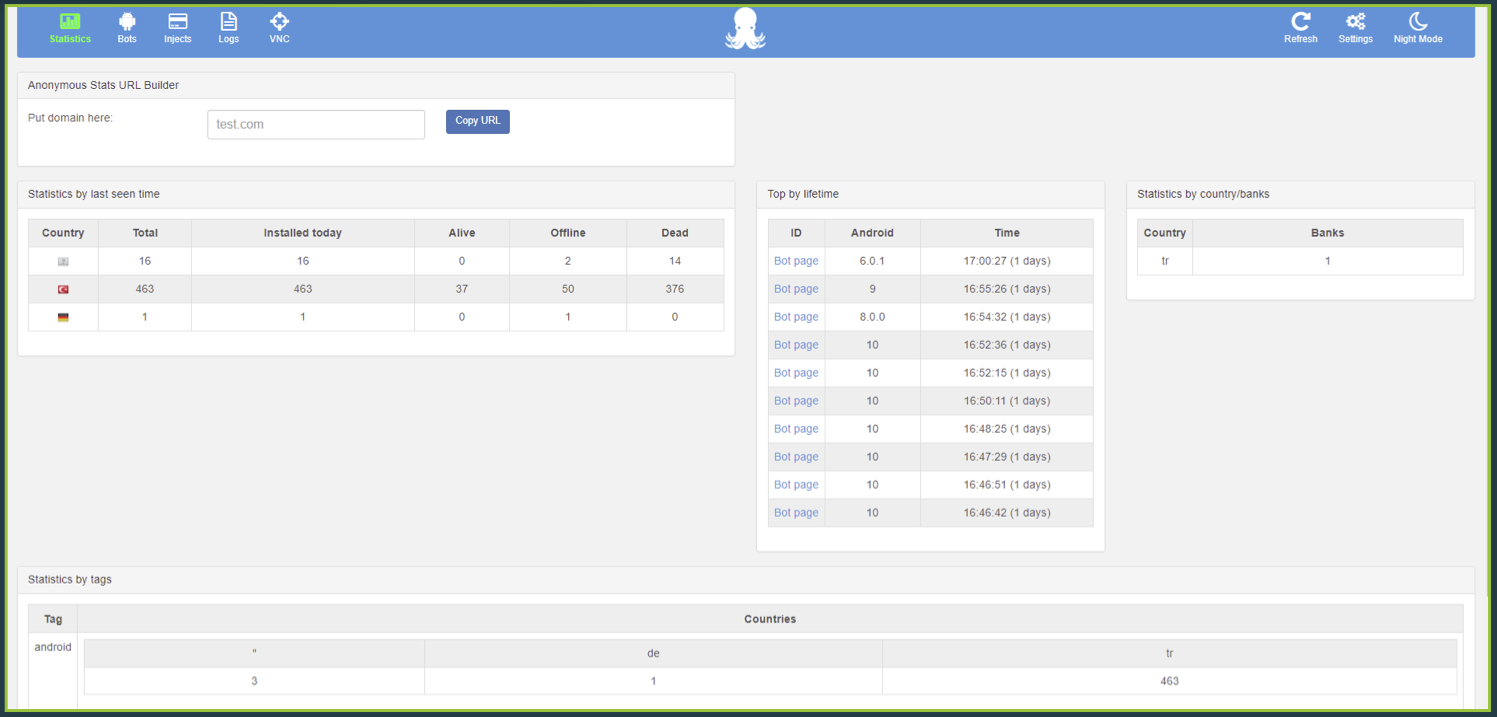
Панель управления Octo выглядит так:

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru