



Microsoft рассказала о новых защитных функциях Windows 11

Microsoft рассказала о новых защитных функциях Windows 11

Microsoft рассказала о новых защитных функциях Windows 11

Microsoft рассказала о новых защитных функциях и нововведениях по части шифрования, которые разработчики готовят в ближайших версиях операционной системы Windows 11. По словам корпорации, пользователи будут лучше защищены от различных киберугроз.

Например, разработчики хотят реализовать более продвинутое шифрование, а также улучшенную блокировку вредоносных приложений и драйверов.

«В будущих релизах Windows 11 вы сможете наблюдать значительные улучшения по части безопасности. Современная аппаратная составляющая вместе с софтом смогут обеспечить лучшую защиту пользователей», — объясняет Дэвид Уэстон, вице-президент по корпоративной безопасности и безопасности ОС.

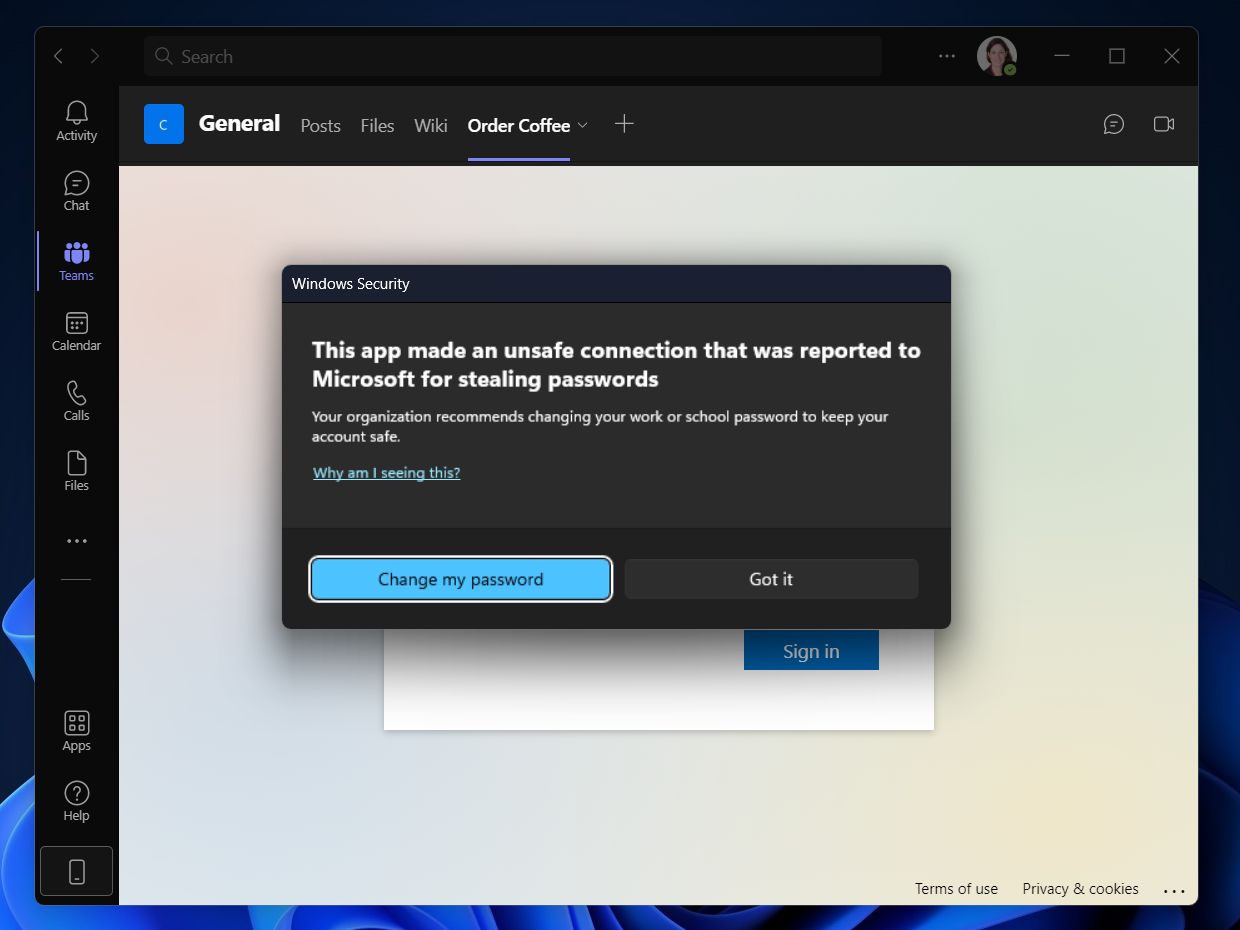
В частности, отмечается более продуманная защита от фишинга, за которую будет отвечать облачный сервис Microsoft Defender SmartScreen. Интегрированный в операционную систему SmartScreen будет предупреждать пользователей при вводе учётных данных в подозрительные поля.

В качестве подтверждения качественной работы SmartScreen Уэстон привёл интересную статистику: Microsoft заблокировала более 25,6 миллионов брутфорс-атак, целью которых была аутентификация в Azure Active Directory. Более того, эта защитная функция отловила более 35,7 млн фишинговых писем.


Помимо этого, пользователи Windows 11 получат дополнительные слои защиты от вредоносных драйверов — функцию Personal Data Encryption. Подозрительные файлы будут блокироваться до аутентификации через Windows Hello. Ранее мы писали о специальном списке блокировки уязвимых драйверов в ОС.

Ещё одно нововведение, о котором упомянул Уэстон, — Smart App Control. Эта функция будет интегрирована в ОС на уровне процессов, а её основная задача — блокировать запуск вредоносных приложений.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru