



Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

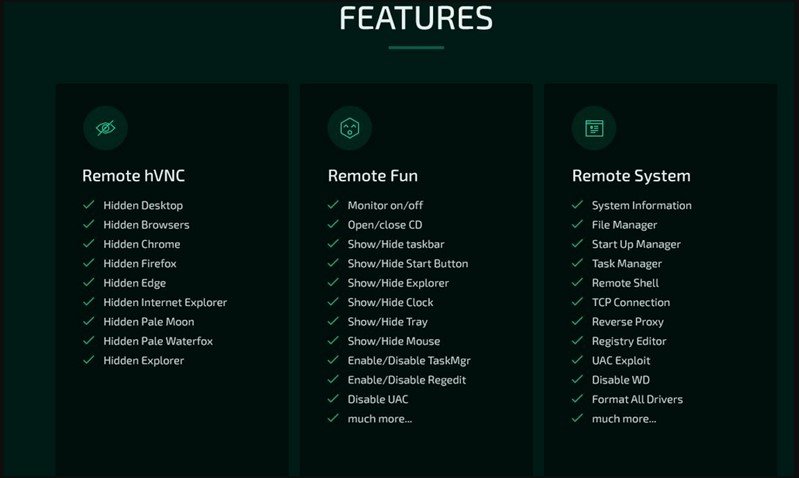
Новый троян, обеспечивающий операторам удалённый доступ (RAT), появился на торговых площадках даркнета. Согласно описанию, вредонос под именем Borat крайне прост в использовании и позволяет злоумышленникам с лёгкостью запускать DDoS-атаки, обходить контроль учётных записей (UAC) и разворачивать программы-вымогатели в сети жертвы.

Кроме того, вооружившиеся Borat киберпреступники могут получить полный контроль над мышью и клавиатурой пользователя, а также доступ к файлам. При этом зловред мастерски скрывает своё присутствие и активность в системе.

Borat позволяет операторам выбрать из нескольких вариантов компиляции, которые создают маленькие пейлоады, нацеленные лишь на узкий набор задач. Исследователи из Cyble обнаружили троян в реальных атаках и проанализировали его функциональность.


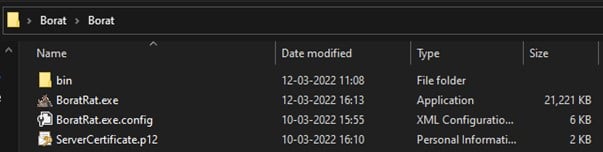
Пока непонятно, распространяется ли Borat бесплатно или же авторы продают его другим киберпреступникам. Команда Cyble отметила, что вредонос поставляется в виде пакета, включающего билдер, модули и сертификат для сервера.


Список функций трояна, для каждой из которых есть свой модуль, выглядит следующим образом:

  • Кейлогер — мониторит и записывает нажатия клавиш, храня все эти данные в TXT-файле.
  • Вымогатель — разворачивает в системе жертвы программу-вымогатель, автоматически генерирует записку с требованием выкупа.
  • DDoS — направляет мусорный трафик на атакуемый сервер, используя ресурсы скомпрометированного устройства.
  • Запись аудиопотока — записывает аудио с помощью микрофона на взломанном устройстве, соответствующие файлы хранятся в формате WAV.
  • Запись видео — если на устройстве доступна камера, вредонос может записывать видеопоток.
  • Удалённый доступ — предоставляет операторам функцию удалённого рабочего стола  
  • Кража учётных данных — шерстит основанные на Chromium браузеры, пытаясь вытащить логины и пароли.
  • Кража токенов Discord — вытаскивает Discord-токены из системы жертвы.
Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru