



Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Исследователи из компаний ASEC и Cyble обратили внимание на интересную активность киберпреступников, атакующих своих коллег с помощью инфостилера. Этот вредонос находчивые злоумышленники маскируют под RAT и билдеры зловредов, которые предлагаются на форумах соответствующей тематики.

Речь идёт о вредоносной программе, которая вытаскивает нужную информацию из буфера обмена в системе жертвы. Как правило, такие зловреды ищут адреса криптовалютных кошельков, подменяя их другими — принадлежащими киберпреступникам.

Такой подход удобен тем, что позволяет злоумышленникам перенаправлять деньги буквально на лету. «Ходовой» цифровой валютой в случае таких атак выступает обычно Bitcoin, Ethereum и Monero.

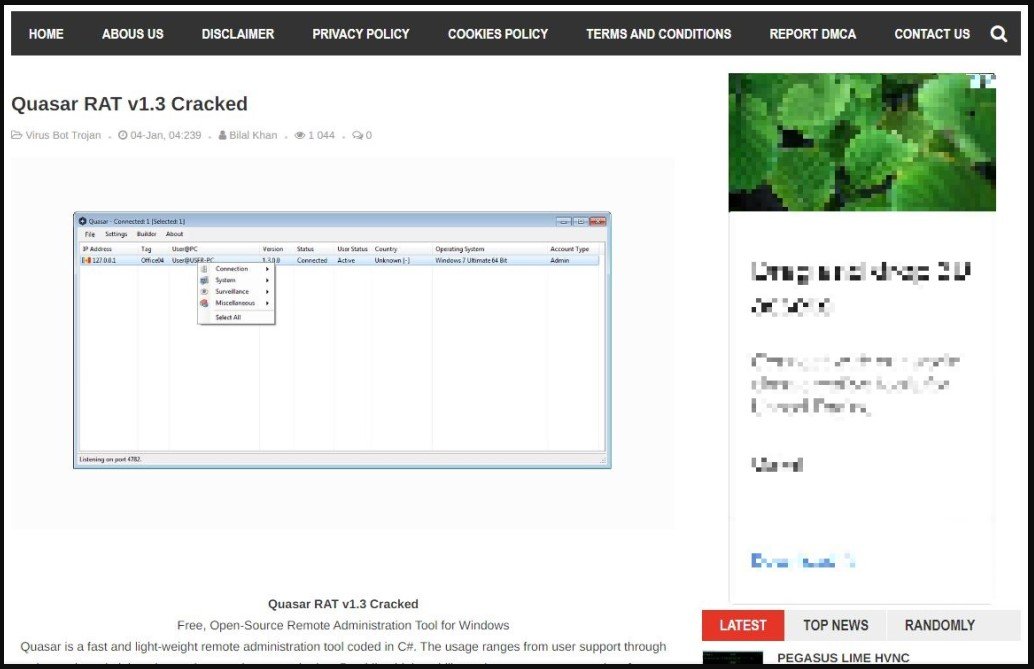
Специалисты компании ASEC наткнулись на фейковые вредоносные программы, которые авторы предлагают на форумах. Под маской билдеров или троянов для удалённого доступа скрывается как раз инфостилер, вытаскивающий данные из буфера обмена.


Другие киберпреступники, видя выгодное предложение, скачивают соответствующий архив, в котором содержится исполняемый файл crack.exe. В описании утверждается, что это взломанная версия популярных вредоносов BitRAT и Quasar RAT. На деле же доверчивые хакеры получают в систему зловред ClipBanker.

С похожей схемой столкнулись эксперты Cyble, которые описывали другой исполняемый файл, фигурирующий в кампании, — Payload.exe. Цель у них одна — перенаправить транзакции цифровых денег в кошельки киберпреступников.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru