



Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Исследователи из компаний ASEC и Cyble обратили внимание на интересную активность киберпреступников, атакующих своих коллег с помощью инфостилера. Этот вредонос находчивые злоумышленники маскируют под RAT и билдеры зловредов, которые предлагаются на форумах соответствующей тематики.

Речь идёт о вредоносной программе, которая вытаскивает нужную информацию из буфера обмена в системе жертвы. Как правило, такие зловреды ищут адреса криптовалютных кошельков, подменяя их другими — принадлежащими киберпреступникам.

Такой подход удобен тем, что позволяет злоумышленникам перенаправлять деньги буквально на лету. «Ходовой» цифровой валютой в случае таких атак выступает обычно Bitcoin, Ethereum и Monero.

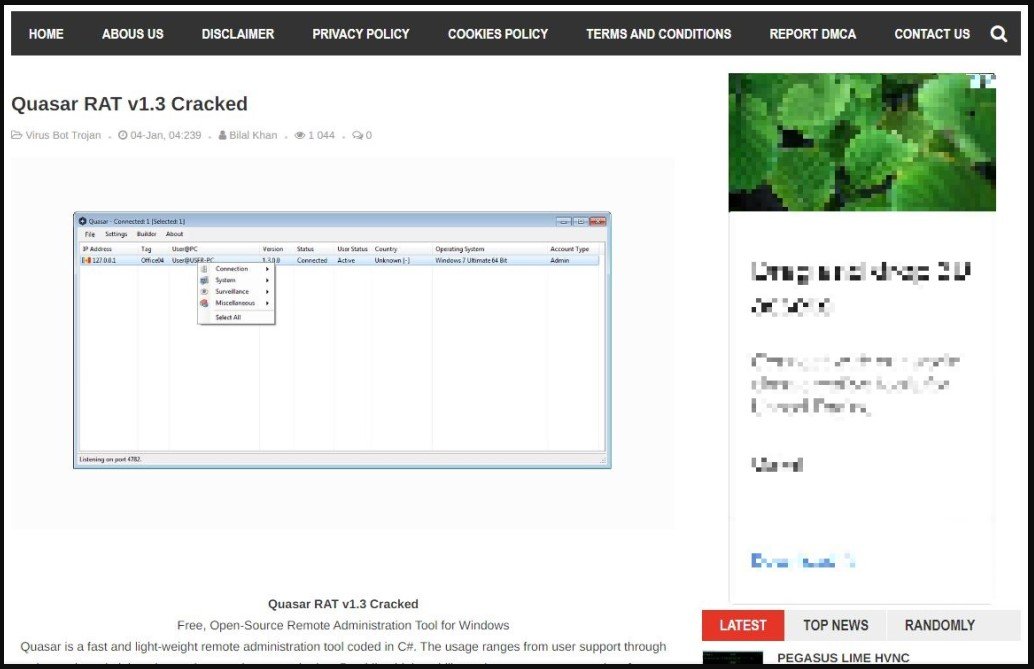
Специалисты компании ASEC наткнулись на фейковые вредоносные программы, которые авторы предлагают на форумах. Под маской билдеров или троянов для удалённого доступа скрывается как раз инфостилер, вытаскивающий данные из буфера обмена.


Другие киберпреступники, видя выгодное предложение, скачивают соответствующий архив, в котором содержится исполняемый файл crack.exe. В описании утверждается, что это взломанная версия популярных вредоносов BitRAT и Quasar RAT. На деле же доверчивые хакеры получают в систему зловред ClipBanker.

С похожей схемой столкнулись эксперты Cyble, которые описывали другой исполняемый файл, фигурирующий в кампании, — Payload.exe. Цель у них одна — перенаправить транзакции цифровых денег в кошельки киберпреступников.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru