



Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

В Emsisoft создали утилиту для восстановления файлов, зашифрованных Diavol. Декриптор предоставляется в пользование на безвозмездной основе, но не гарантирует возврата всех данных пользователя.

Вымогатель Diavol появился в поле зрения ИБ-экспертов в июне прошлого года. Анализ образцов зловреда выявил сходство с Conti, а также существенное отличие: при запуске шифратора новобранец не делает исключения для россиян.

Бесплатный декриптор Emsisoft доступен в загрузках на сайте ИБ-компании. Согласно руководству по использованию, для получения ключей шифрования утилите нужна отправная пара файлов — зашифрованный вариант и его оригинал весом не менее 20 Кбайт.

Эксперты подчеркивают, что их инструмент пока несовершенен и может оказаться не в состоянии расшифровать файлы, по размеру превышающие пробный ввод. Они также не могут обещать, что результат по содержимому будет идентичен оригиналу: Diavol не сохраняет информацию о файлах жертвы перед запуском шифратора.

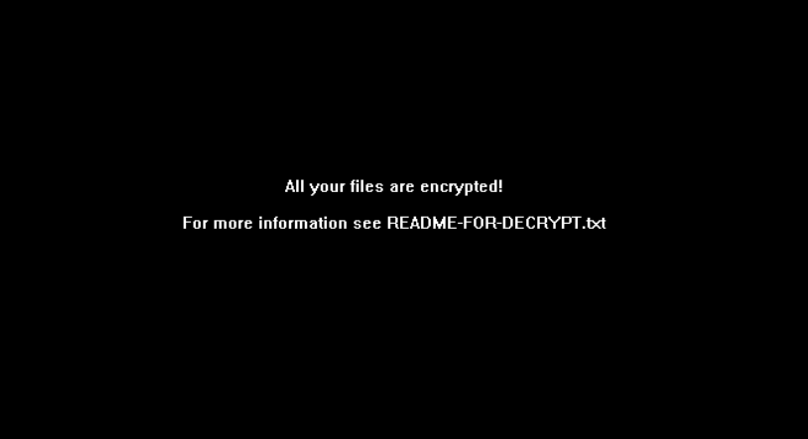
Для шифрования вредонос использует ассиметричный алгоритм (RSA), что нечасто встречается у зловредов этого класса; к зашифрованным файлам добавляется расширение .lock64. В записке с требованием выкупа (README_FOR_DECRYPT.txt) утверждается, что данные жертвы украдены и будут опубликованы в случае неуплаты выкупа, однако свидетельств реальности этой угрозы никто пока не нашел.

По завершении процесса шифрования Diavol также заменяет обои рабочего стола. Для получения инструкций по оплате ключа расшифровки жертву приглашают на специально созданный сайт в сети Tor.


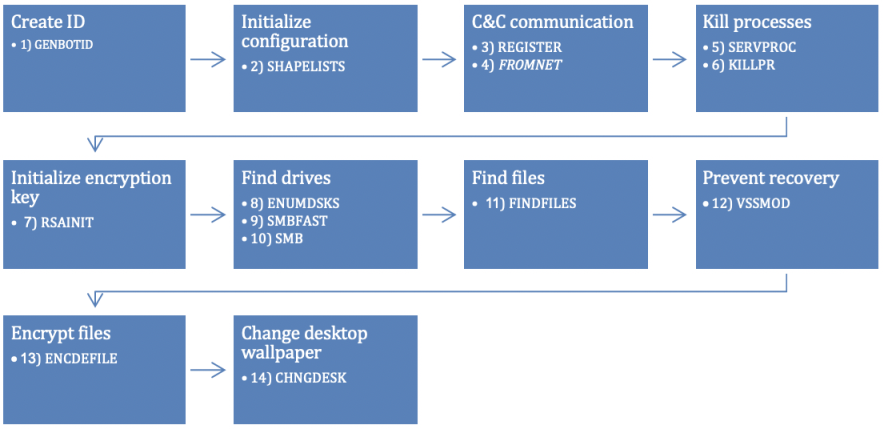
Авторы вредоноса не используют упаковщик и не обучили его приемам против дизассемблирования, но применяют интересную технику для обфускации кода — основные процедуры Diavol хранятся в растровых BMP-изображениях, которые в заданном порядке вызываются из раздела ресурсов исполняемого файла (PE). Перед вызовом каждой подпрограммы байты копируются из изображения в глобальный буфер, имеющий разрешения на выполнение.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru