



Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Вредоносная программа DirtyMoe получила функциональные возможности сетевого червя, позволяющие ей распространяться на другие устройства без какого-либо взаимодействия с жертвой. Также зловред добавил в свой арсенал дополнительные эксплойты.

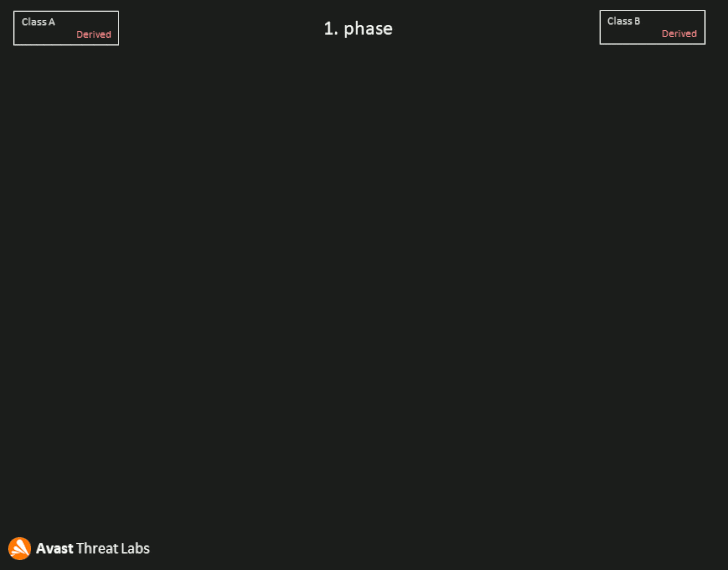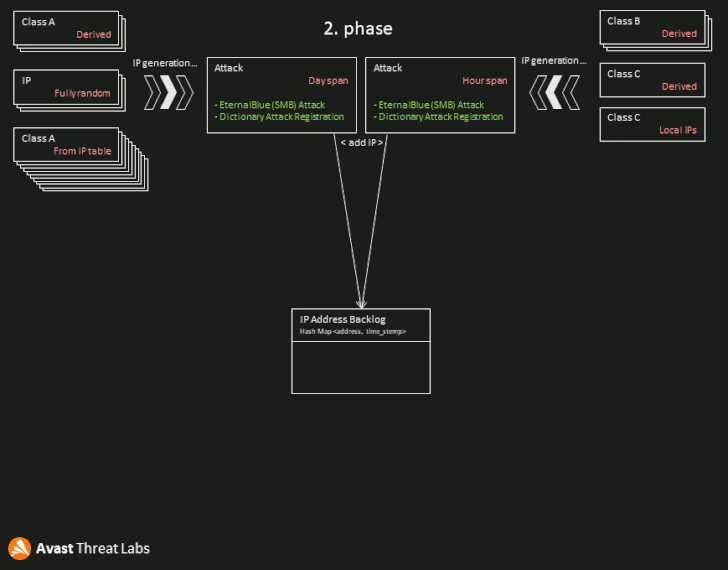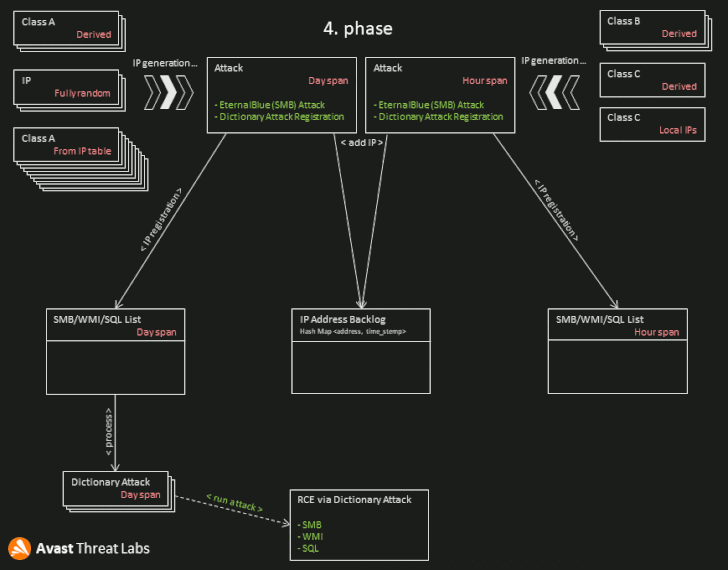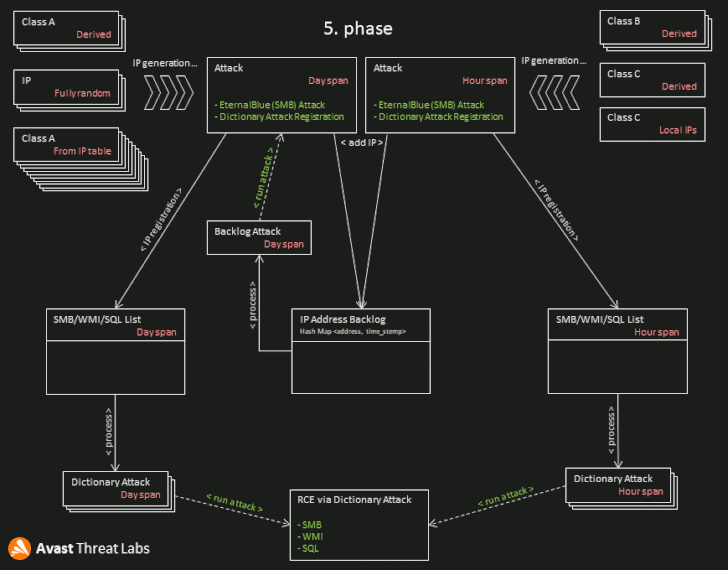
Новые образцы DirtyMoe проанализировали специалисты чешской антивирусной компании Avast. По словам Мартина Хлумецкого, одного из исследователей, модуль червя использует печально известные уязвимости EternalBlue и Hot Potato, позволяющие повысить права в Windows.

«Модуль червя может генерировать и атаковать сотни тысяч частных и публичных IP-адресов ежедневно. Поскольку на многих устройствах до сих пор установлены непропатченные системы или используются слабые пароли, они уязвимы для подобных атак», — пишут эксперты.

Ботнет DirtyMoe активен с 2016 года и используется злоумышленниками для криптоджекинга и DDoS. Есть два способа распространения вредоноса: с помощью стороннего набора эксплойтов вроде PurpleFox и через инъекции в установщик Telegram.


Благодаря новым функциональным возможностям DirtyMoe задействует эксплойты для нескольких уязвимостей, среди которых можно выделить следующие:

  • CVE-2019-9082 — возможность удалённого выполнения кода (RCE) за счёт PHP-инъекций.
  • CVE-2019-2725 — десериализация «AsyncResponseService» и RCE в Oracle Weblogic Server.
  • CVE-2019-1458 — локальное повышение прав в WizardOpium.
  • CVE-2018-0147 — ещё одна десериализация.
  • CVE-2017-0144 — EternalBlue, с помощью которой можно выполнить код удалённо.
  • Hot Potato — повышение прав в Windows.

Хлумецкий отметил, что основная цель модуля червя — выполнить код с правами администратора. Напомним, что летом прошлого года стало известно, что DirtyMoe за шесть месяцев поразил свыше 100 тысяч Windows-машин.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru