



Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

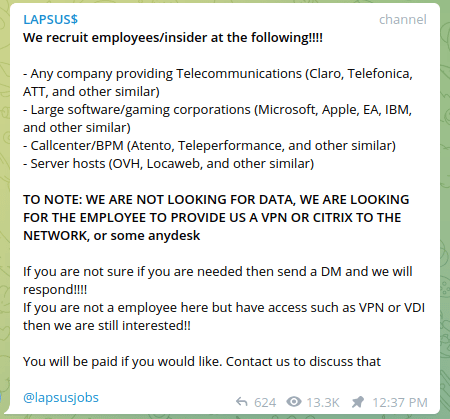
Окрыленные своими успехами хакеры Lapsus$ открыто объявили о готовности сотрудничать с работниками крупных компаний, способными обеспечить удаленный доступ к сетям своих работодателей. Эксперты опасаются, что дерзкому примеру последуют и другие обитатели даркнета.

Судя по объявлению в именном Telegram-канале, грабителей интересует возможность заполучить секреты Microsoft, Apple, IBM, Electronic Arts, AT&T, OVH и других ИТ-компаний и сервис-провайдеров. За ключи к VPN, сервисам Citrix или вход через AnyDesk они готовы платить, и просят добровольцев связаться с ними напрямую для обсуждения условий.


Специалистов по ИБ поразило столь открытое заявление о своих неблаговидных намерениях. Ранее киберкриминал не афишировал такие кампании, вербуя инсайдеров путем персонального обращения по email или через LinkedIn. Экспертов тревожит, что новый тренд подхватят брокеры готового доступа, пользующегося большим спросом на черном рынке, и риск инсайда сильно возрастет.

Группировка Lapsus$ получила широкую известность атаками на NVIDIA и Samsung — взломщики украли огромное количество конфиденциальной информации. В первом случае они потребовали выкуп, угрожая публикацией краденых данных, но в итоге начали сливать их в интернет, не дожидаясь отклика. В случае с Samsung выкуп вообще не обсуждался, хакеры просто выложили в Сеть некий скриншот и описание базы данных, якобы содержащей исходные коды производителя смартфонов.

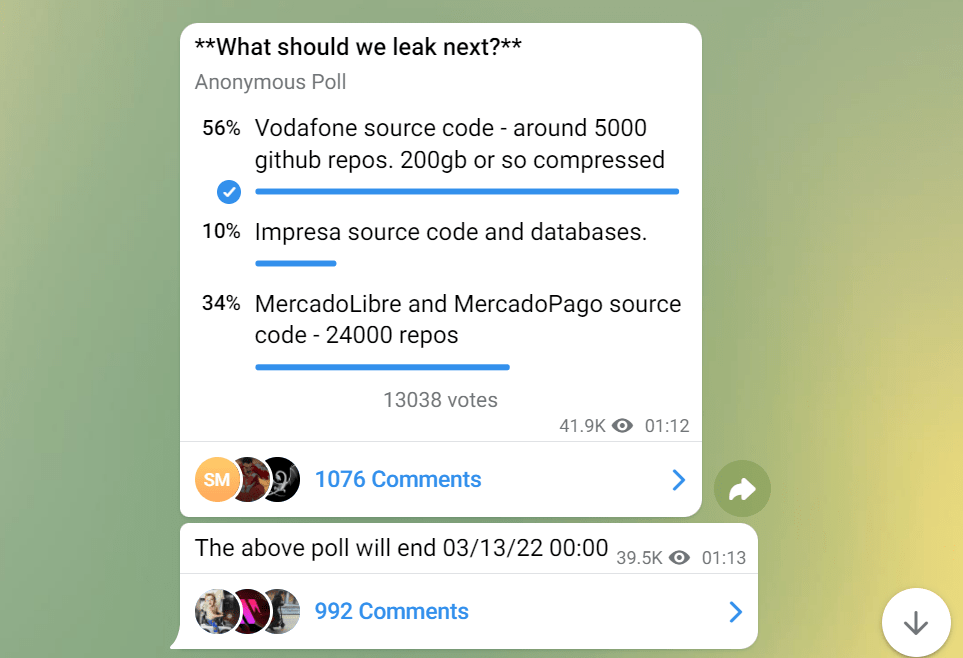
Из Telegram-канала Lapsus$ также стало известно о других ее подвигах — по крайней мере, со слов самих участников ОПГ. Они провели опрос, предложив читателям выбрать следующую жертву утечки: оператора сотовой связи Vodafone, португальский медиахолдинг Impresa или аргентинские ecommerce-компании MercadoLibre и MercadoPago.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru