


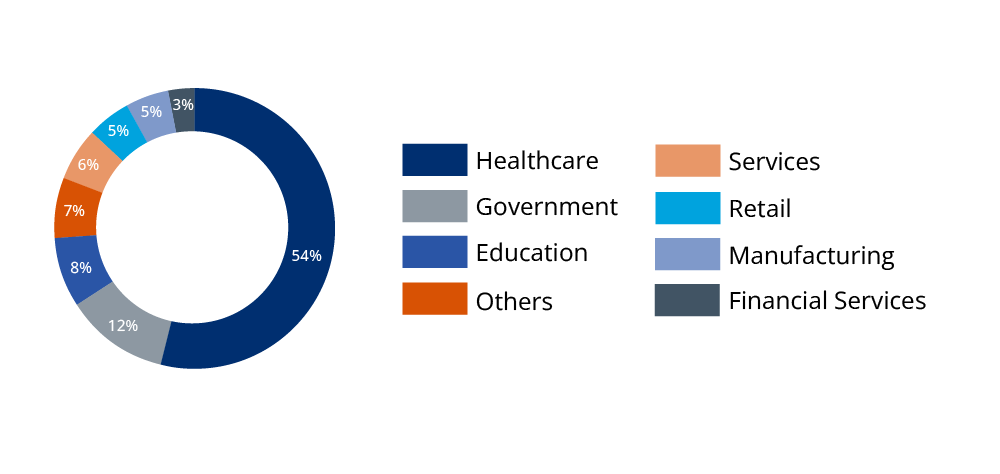

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

В софте производства Axeda (собственность компании PTC Inc.) выявлены семь уязвимостей, позволяющих получить несанкционированный доступ к подключенному к облаку оборудованию. Проблемы, получившие общее имя Access:7, потенциально затрагивают более 150 моделей смарт-устройств 100+ производителей; патчи уже доступны.

Решения PTC Axeda предоставляют платформу для безопасного подключения машин, IoT и датчиков к облаку, а также для дистанционного мониторинга и управления такими активами. Эти продукты охотно покупают OEM-провайдеры, не имеющие собственной системы удаленного обслуживания; программный агент Axeda при этом заранее устанавливается на устройства, отгружаемые клиентам.

Согласно бюллетеню американской ICS-CERT (Группы быстрого реагирования на киберинциденты в сфере АСУ ТП), уязвимостям Access:7 подвержены все прежние версии агента и десктопного сервера Axeda. Эксплойт осуществляется удаленно, аутентификации при этом не требуется.

Перечень с краткой характеристикой проблем (три признаны критическими) представлен также в бюллетене разработчика и блог-записи авторов находки:

  • CVE-2022-25246 (9,8 балла CVSS) — вшитые в код учетные данные к VNC позволяют захватить контроль над хост-системой со службой ADS (AxedaDesktopServer.exe);
  • CVE-2022-25247 (9,8 балла) — уязвимость в ERemoteServer.exe, грозящая удаленным исполнением стороннего кода и внесением изменений в файловую систему посредством подачи команд на определенном порту;
  • CVE-2022-25251 (9,8) — отсутствие аутентификации для ряда команд, поддерживаемых агентом Axeda xGate.exe; позволяет изменить его настройки через отправку особых XML-сообщений;
  • CVE-2022-25249 (7,5) — возможность выхода за пределы рабочего каталога в Axeda xGate.exe; эксплойт позволяет получить неограниченный доступ на чтение к файловой системе веб-сервера;
  • CVE-2022-25250 (7,5) — возможность вызвать DoS-отказ Axeda xGate.exe через инъекцию незадокументированной команды на определенном порту;
  • CVE-2022-25252 (7,5) — грозящее DoS переполнение буфера в Axeda xBase39.dll при обработке запросов, вызывающих исключения;
  • CVE-2022-25248 (5,3) — ошибка раскрытия информации в ERemoteServer.exe (при подключении к порту службы можно получить доступ к журналу событий, регистрируемых в реальном времени).

В Forescout ведут списки вендоров и устройств, затронутых Access:7; первый уже насчитывает более 100 позиций, второй перевалил за 150. Больше половины потенциально уязвимых устройств, по данным экспертов, используются в сфере здравоохранения (в основном это системы визуализации и лабораторное оборудование). Решения PTC Axeda используются также в ритейле (торговые автоматы, принтеры этикеток со штрихкодами), промышленном производстве (SCADA, IoT-шлюзы), финансовом секторе (банкоматы).


Данных о злонамеренном использовании какой-либо уязвимости Access:7 на настоящий момент нет. Патчи для агента Axeda включены в состав выпусков 6.9.1 build 1046, 6.9.2 build 1049 и 6.9.3 build 1051. Софт ADS команда ICS-CERT рекомендует обновить до версии 6.9 сборки 215.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru