



Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Группировка Lapsus$, взявшая на себя ответственность за атаку на NVIDIA, начала сливать информацию, якобы украденную у производителя видеокарт. Последний продолжает расследование и пока отказывается комментировать заявления хакеров и выложенные ими данные.

Ранее NVIDIA подтвердила факт кибератаки, не вдаваясь в подробности; об утечке в этом коротком сообщении не было сказано ни слова. Взломщики, напротив, очень активно распространяются о своем достижении. Так, они заявили, что пробыли в сети жертвы почти неделю, украли 1 Тбайт важных данных и готовы опубликовать их, если не получат выкуп.

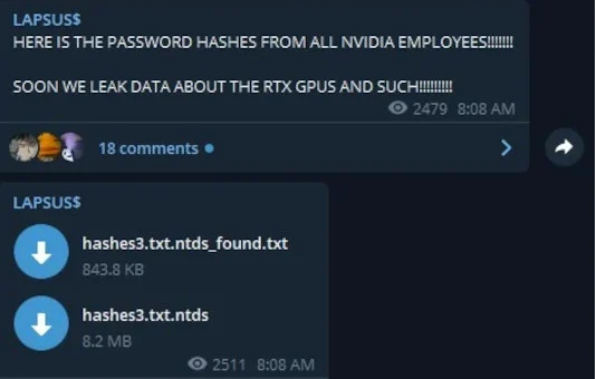
В подтверждение своих слов Lapsus$ выложила в общий доступ несколько файлов с хешированными паролями, якобы принадлежащими сотрудникам NVIDIA.


Пострадавшая компания нанесла ответный удар — получила доступ к виртуальной машине злоумышленников и зашифровала все данные. Однако большого урона нанести не удалось: у Lapsus$ остались резервные копии.

Ответный взлом только раззадорил авторов атаки. Они заявили, что украли у NVIDIA закрытую документацию по драйверам, прошивкам, SDK, проприетарному контроллеру Falcon, а также по LHR — технологии ограничения хешрейта, введенной из-за роста популярности ускорителей у копателей криптовалюты.

Хакеры также пообещали не публиковать эти данные, если жертва уберет защиту от майнинга из прошивок GeForce RTX серии 30. В противном случае исходники программных заплаток LHR и информация об алгоритмах, снижающих производительность графических карт, будут не только слиты в паблик, но и выставлены на продажу.

Затем в этой ветке появилась ссылка на архив «данных NVIDIA», хранящийся в облаке Amazon, — RAR-файл весом около 20 Гбайт. Производитель видеочипсетов подал жалобу на абьюз, и Lapsus$ перенесла свои откровения в торренты. По их словам, слитых данных о LHR вполне достаточно для обхода этой защиты; один из таких способов хакеры даже предлагают к продаже, гарантируя отключение LHR без перепрошивки.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru