



Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Некоммерческая организация Shadowserver Foundation начала проводить сканы интернета на предмет доступности сервисов, используемых в управлении промышленным производством. Активисты надеются, что их инициатива поможет операторам объектов критической инфраструктуры (КИИ) снизить риски в отношении кибератак и абьюзов.

Добровольный альянс ИБ-экспертов более 15 лет мониторит интернет, собирая данные об уязвимостях, интернет-угрозах и вредоносной активности. Бесплатные отчеты Shadowserver ежедневно получают более 6000 подписчиков, в том числе власти 173 стран и многие компании списка Fortune 500.

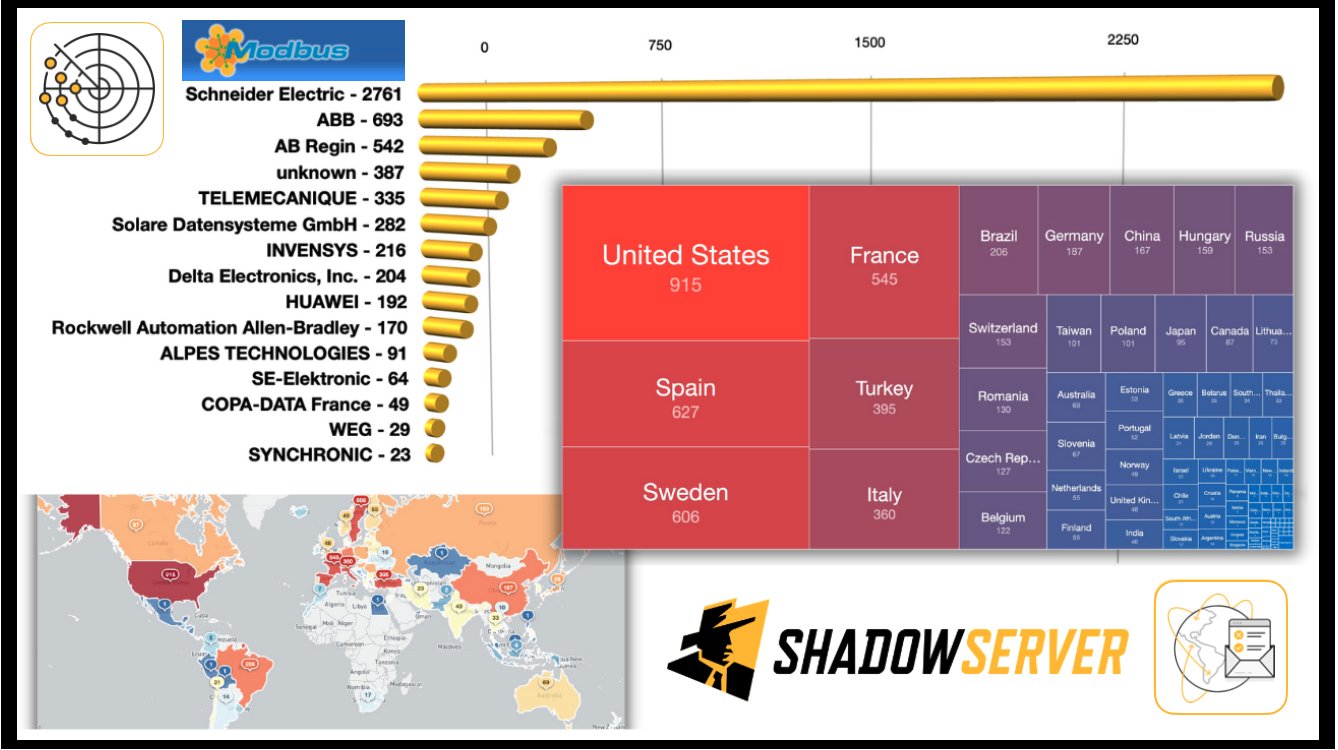
Последние годы наблюдается рост количества целевых атак на КИИ, и активисты решили расширить свои горизонты, добавив протоколы АСУ ТП и ОТ-сетей в перечень объектов, заслуживающих пристального внимания. Три дня назад в Twitter были опубликованы первые результаты поиска открытых TCP-портов 502 (Modbus).

За сутки исследователи нашли в Сети более 6300 устройств (уникальных IP-адресов); половина из них ассоциируются с продуктами Schneider Electric и ABB. Свыше 900 систем с доступной из интернета Modbus-службой находятся на территории США, много их также в Испании, Швеции и Франции.


В комментарии на своем сайте участники Shadowserver отметили, что интернет подобным устройствам вряд ли нужен, разве что только для исполнения роли ловушки-ханипота. Владельцам засветившихся IP и национальным CSIRT (Computer Security Incident Response Team, группа реагирования на инциденты, связанные с компьютерной безопасностью) рекомендуется как можно скорее заблокировать опасный доступ.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru