



Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Интересному бэкдору, работающему в операционных системах Linux и известному под именем Bvp47, удавалось десять лет уходить от детектирования. Этого вредоноса связывают с APT-группировкой Equation Group, действующей якобы в интересах Агентства национальной безопасности (АНБ) США.

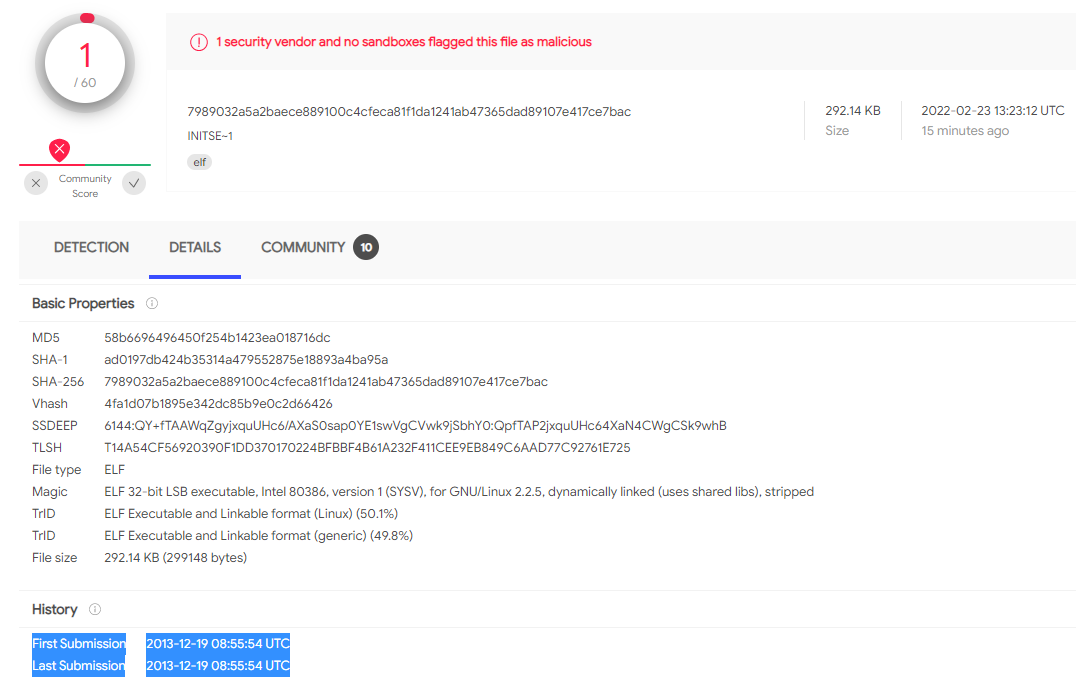
Впервые Bvp47 попал на площадку VirusTotal в 2013 году, но, несмотря на это, оставался вне зоны детекта. Только вчера один из антивирусных движков, представленных на VirusTotal, выявил в бэкдоре что-то вредоносное.


Команда китайских специалистов в области кибербезопасности из компании Pangu Lab в ходе расследования одной из кибератак получила образец Bvp47. Согласно анализу, бэкдор заточен специально под работу в Linux и предоставляет операторам возможность удалённо управлять им. Кроме того, вредонос защищён ассиметричным алгоритмом шифрования RSA.

Ряд компонентов, фигурирующих в утечках Shadow Brokers — «dewdrop» и «solutionchar_agents» — были интегрированы в инфраструктуру Bvp47. Это свидетельствует о том, что бэкдор предназначен для работы в распространённых дистрибутивах Linux: JunOS, FreeBSD и Solaris.

Помимо этого, специалисты отмечают схожесть кода Bvp47 с другим семплом от Equation Group, предназначенным для систем Solaris SPARC. В «Лаборатории Касперского» заявили, что 34 из 483 строк совпадают между этими образцами.

В отчёте Pangu Lab исследователи подчёркивают, что бэкдор создала «организация, располагающая серьёзными техническими возможностями». Эксперты отметили шесть шагов атаки операторов Bvp47:

  1. Внешняя система (A) подключается к порту 80 почтового сервера (V1) для отправки запроса и запуске бэкдора.
  2. V1 подключается подключается к порту A, чтобы организовать так называемый конвейер данных.
  3. V2 (корпоративный сервер) подключается к веб-сервису, запущенному на V1 и получает команды PowerShell.
  4. V1 подключается к порту SMB для выполнения заданных операций.
  5. V2 устанавливает соединение с V1 и использует собственный протокол шифрования для обмена данными.
  6. V1 синхронизирует данные с A, при этом выступая в качестве передатчика информации.
Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru