



Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Сайт Министерства обороны Украины и веб-ресурсы как минимум двух крупнейших банков страны оказались выведены из строя мощнейшей кибератакой. По словам представителей Минобороны, это был DDoS, затронувший также другие сайты военного сектора.

Согласно опубликованному в Twitter посту Минобороны Украины, ведомство зафиксировало «чрезмерное количество обращений в секунду». Также сообщается, что специалисты работают над восстановлением штатного функционирования всех затронутых ресурсов.

Несмотря на то что твит был опубликован более 12 часов назад сайт Министерства обороны до сих пор выдаёт ошибку 1020 — «отказано в доступе». Под масштабную кибератаку попали также ресурсы Приватбанка и Ощадбанка, из-за чего пострадали онлайн-транзакции и работа банкоматов по всей стране.

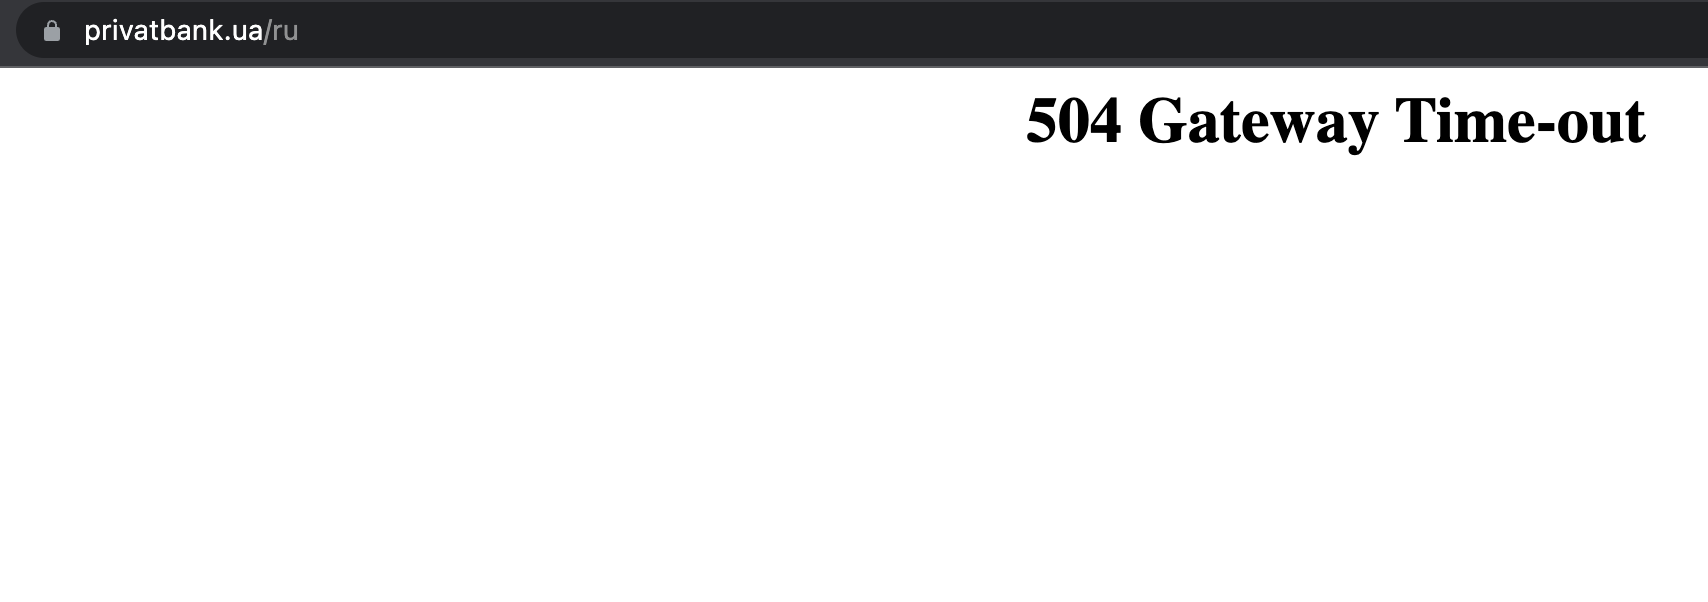
Ощадбанк, согласно сообщениям, уже вернулся в строй, а вот при попытке зайти на https://privatbank.ua/ru мы видим ошибку «504 Gateway Time-out».


Более того, как отметили на странице Facebook представители Приватбанка, киберпреступники также провели дефейс сайта, что может указывать на более серьёзные мотивы, чем просто DDoS.

Напомним, что в этом году Украина уже сталкивалась с кибератаками, которые якобы провели операторы группы Gamaredon. Microsoft чуть позже опубликовала отчёт, в котором описываются техники этой APT-группы.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru