



Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

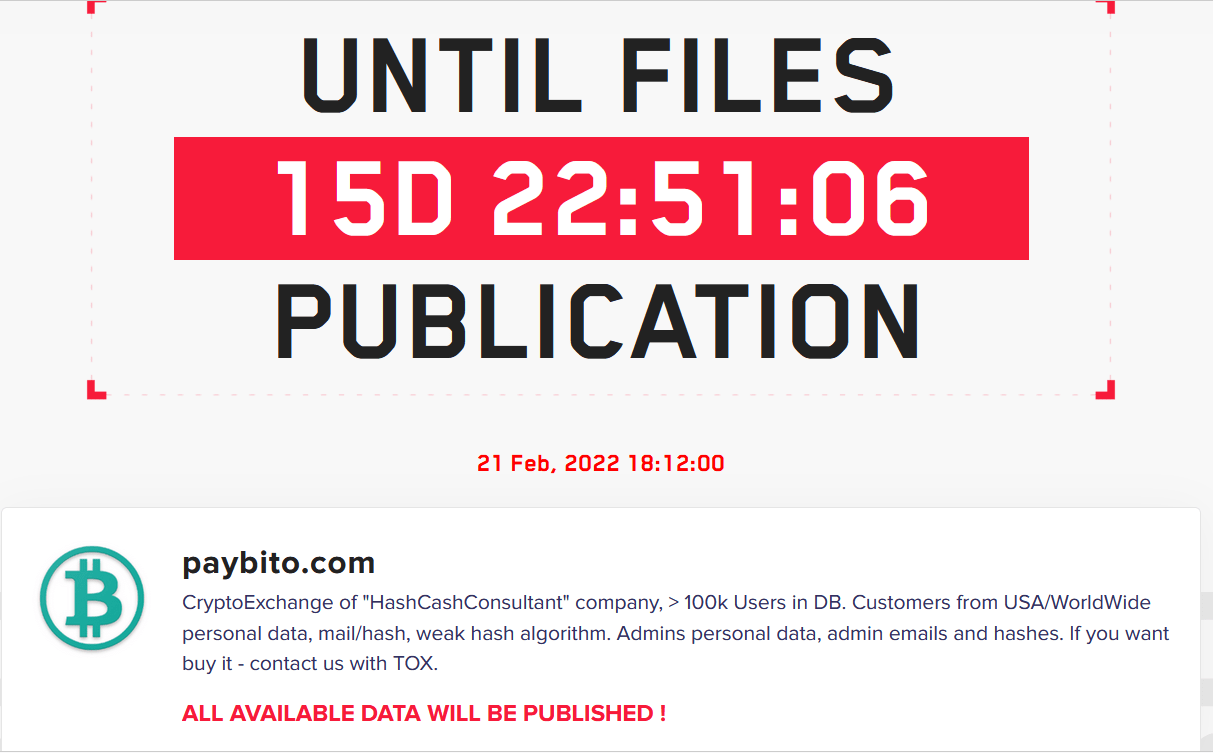
Криптовалютная биржа PayBito, работающая с Bitcoin Cash, Bitcoin, Ethereum, HCX, Litecoin, Ethereum Classic и управляемая компанией HashCash, стала жертвой кибератаки. Операторы программы-вымогателя LockBit уверяют, что это их рук дело.

Как отметили киберпреступники, в ходе кампании им удалось выкрасть данные клиентов PayBito. На сайте злоумышленников в сети Tor, где они обычно публикуют информацию о жертвах, появилось имя криптобиржи.

«Криптовалютная биржа компании "HashCashConsultant" > база данных 100 тысяч пользователей. ПДн клиентов по всему миру, администраторов, а также электронные письма и хеши. Если хотите приобрести всё это, свяжитесь с нами через TOX», — пишут операторы шифровальщика.


По словам злоумышленников, PayBito использовала слабые алгоритмы хеширования, что позволяет легко расшифровать пароли и имейлы затронутых пользователей. Кроме того, группировка извлекла персональные данные администраторов.

Если пострадавшая компания не заплатит выкуп до 21 февраля 2022 года, все перечисленные сведения будут опубликованы в Сети.

Напомним, что операторы LockBit проводят атаки с сентября 2019 года. Согласно недавнему отчёту Group-IB, Lockbit в 2021 году занял второе место среди наиболее агрессивных шифровальщиков (251 жертва). На первом месте оказался Conti (361 жертва).

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru